
Você recebe o relatório na sexta-feira à tarde. São 23 páginas, 11 vulnerabilidades críticas destacadas em vermelho. O e-mail do gestor chega em seguida: ‘Isso é grave? Quanto custa para resolver?’ Sua mente trava entre a pressão e o desconhecido.
Muita gente acredita que varredura de vulnerabilidades é luxo de grande empresa, com orçamento dedicado. Na prática, o custo de não enxergar as brechas costuma ser bem maior — e não é preciso um exército de especialistas para começar.
O primeiro passo é desfazer a névoa: o scanner não é um oráculo, e tampouco é inútil. Ele é uma lente — e depende de quem olha através dela. A confusão começa quando se confunde scan de vulnerabilidades com pentest, e termina quando se entende que priorizar por exploração real muda tudo.
- A varredura de vulnerabilidades é um processo automatizado que inspeciona ativos, aplicações e dependências em busca de falhas conhecidas e configurações fracas.
- Diferente do pentest, o scanner não explora vulnerabilidades; apenas aponta evidências que demandam validação humana.
- Existem scanners para redes, aplicações web, código-fonte, dependências, containers, nuvem e configuração, cada um com cobertura específica.
- A priorização pode usar métricas como CVSS e EPSS, além de referências como OWASP Top 10 e ISO/IEC 27001.
- Um estudo com ferramentas open source indicou que combinar scanners amplia a cobertura; levantamentos apontam que 49% das aplicações web têm vulnerabilidades graves.
- O que acontece quando você clica em ‘scan’ e por que o relatório confunde tanta gente.
- Os tipos de scanner de segurança e como escolher o primeiro sem estourar o orçamento.
- Por que priorizar por exploração real (EPSS) vale mais do que perseguir o CVSS máximo.
- Como montar uma rotina mínima de análise de vulnerabilidades e remediação que cabe numa equipe enxuta.
Na minha forma de enxergar, o inventário vem antes de qualquer ferramenta. Sem ele, até o scanner mais caro vira enfeite.
O que ninguém te contou sobre varredura de vulnerabilidades
O essencial: comprar um scanner de vulnerabilidades não é o mesmo que ter um programa de segurança. A ferramenta detecta, mas não decide.
O ponto central: o valor real está no processo ao redor: inventário de ativos, autorização de escopo, triagem de achados, priorização por risco e, acima de tudo, remediação contínua. Sem isso, o relatório vira apenas um PDF esquecido na pasta.
A gestão de vulnerabilidades é uma disciplina viva, não um evento pontual. E o scanner é o primeiro passo, não o último.
Antes de rodar qualquer varredura de falhas, tenha um inventário atualizado de ativos. Scanner sem inventário é como procurar agulha no palheiro sem saber onde está o palheiro.
Varredura de vulnerabilidades: o que é e como funciona na prática
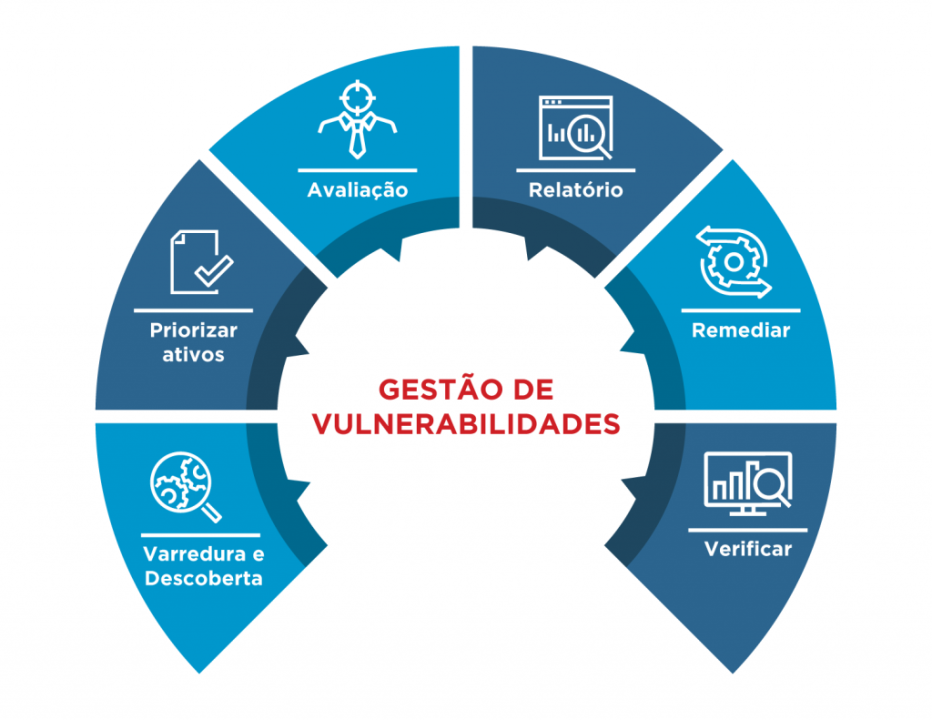
Varredura de vulnerabilidades é o processo automatizado de inspecionar ativos, aplicações e dependências em busca de configurações fracas, softwares desatualizados e falhas conhecidas. O scanner compara o que encontra com bases de assinaturas e padrões, gerando um relatório de achados para triagem humana.
Ela funciona em etapas: primeiro é feito o inventário dos alvos, definindo o escopo autorizado. Depois, o scanner envia requisições ou executa verificações locais (se houver credenciais). Cada resposta é analisada contra um banco de vulnerabilidades, como CVSS para pontuação e OWASP Top 10 para categorização web. O resultado é uma lista de suspeitas, não de certezas.
Serve para detectar exposições antes que virem incidentes, apoiar auditorias de conformidade e reduzir a superfície de ataque. A origem remonta aos anos 1990, quando a segurança deixou de ser manual e passou a demandar escala. Hoje, é pilar de padrões como ISO/IEC 27001 e PCI DSS.
- Benefício 1: Cobertura ampla e contínua sem esforço manual proporcional.
- Benefício 2: Identificação precoce de falhas conhecidas, muitas já com correção disponível.
- Benefício 3: Evidência objetiva para auditorias e gestão de risco.
- Benefício 4: Base para priorização com EPSS e exploração real.
Varredura de vulnerabilidades é um controle de detecção: ela identifica sintomas, não fecha a ferida.
Varredura de vulnerabilidades: tipos, etapas e limites do scanner
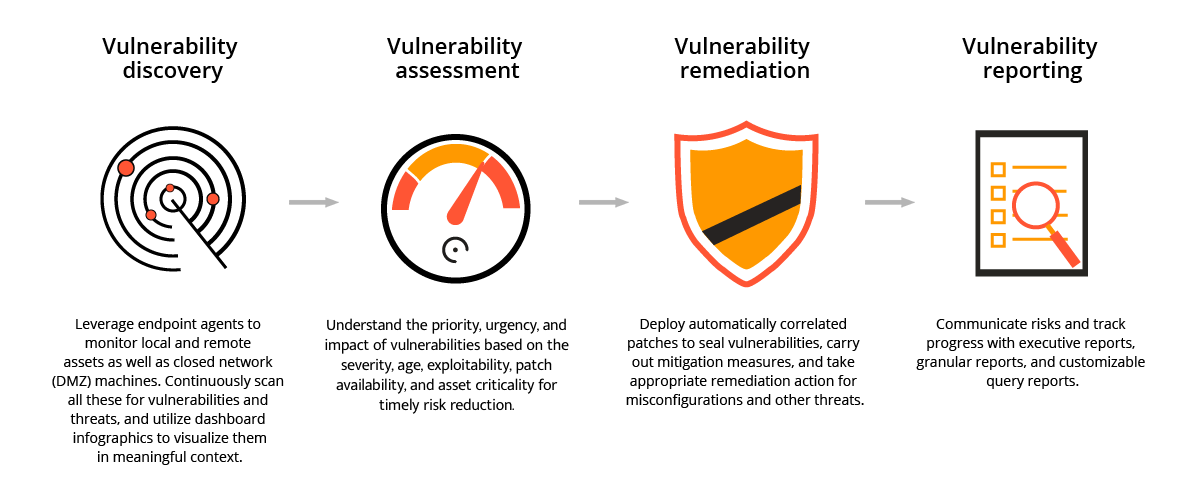
Existem scanners para diferentes camadas: varredura de rede, varredura web (DAST), análise estática de código (SAST), análise de composição de software (SCA), containers, nuvem (CSPM) e configuração. Cada um fala uma língua própria; a combinação deles amplia a cobertura.
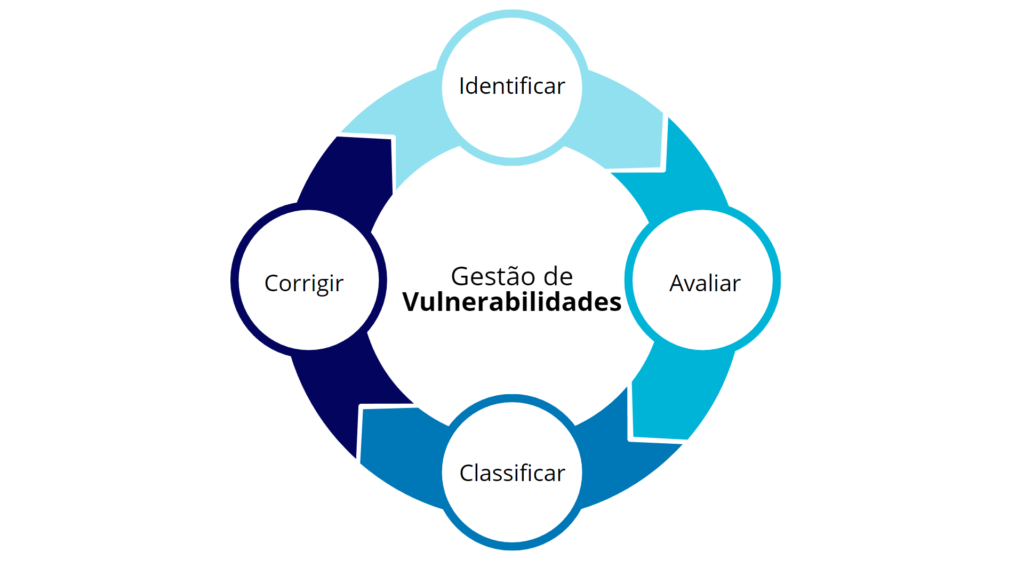
As etapas típicas incluem: inventário de ativos, definição de escopo, configuração de autenticação, execução da varredura, triagem dos achados, priorização por risco, remediação e reteste. Um processo maduro repete esse ciclo continuamente.
| Etapa | Objetivo principal | Responsável típico |
|---|---|---|
| Inventário | Conhecer todos os ativos | Infraestrutura |
| Escopo | Autorizar alvos e horários | Segurança/gestor |
| Autenticação | Permitir varredura interna | Administrador do sistema |
| Execução | Coletar evidências | Ferramenta |
| Triagem | Separar falsos positivos | Analista |
| Priorização | Ordenar por risco real | Equipe de segurança |
| Remediação | Corrigir ou mitigar | Desenvolvedor/infra |
| Reteste | Confirmar a correção | Ferramenta + analista |
O scanner tem limites claros: não explora cadeias de ataque, não avalia lógica de negócio e pode gerar falso positivo (apontar algo que não é vulnerável) ou falso negativo (deixar passar uma falha real). Por isso, a validação humana é indispensável.
Scanner aponta, não conclui. A vulnerabilidade só existe se for validável.
Varredura de vulnerabilidades x pentest: entenda a diferença
A confusão é comum, mas a distinção é simples: varredura de vulnerabilidades é automatizada e busca sinais conhecidos; pentest é manual, criativo e tenta explorar falhas para provar impacto. Um é exame de rotina; o outro é simulação de ataque.
| Aspecto | Varredura | Pentest |
|---|---|---|
| Objetivo | Identificar vulnerabilidades conhecidas | Explorar e demonstrar impacto |
| Profundidade | Superficial, baseada em assinaturas | Profunda, com raciocínio humano |
| Frequência | Contínua ou periódica | Pontual (semestral/anual) |
| Resultado | Lista de suspeitas | Relatório com provas e recomendações |
| Custo | Relativamente baixo (automação) | Alto (horas especializadas) |
Ferramentas como OWASP ZAP, OpenVAS, Nuclei, Nikto e Wapiti são exemplos de scanners; elas executam varreduras, não pentests. Já SAST, DAST e SCA são categorias de análise que alimentam a varredura em diferentes fases do desenvolvimento.
Pentest valida o que a varredura encontrou, e também o que ela não encontrou.
Deixa eu ser direto: depois de anos vendo equipes se frustrarem com relatórios intermináveis, percebi que o problema raramente é a ferramenta. É a expectativa. A varredura de vulnerabilidades não entrega segurança, entrega visibilidade. E visibilidade só vira proteção quando existe um processo claro de triagem e correção.
O scanner é o mensageiro, não o médico. Muita gente espera que ele feche as portas sozinho, e se decepciona quando o relatório aponta 200 itens. A chave é transformar o ruído em ação: entender quais achados são exploráveis, quais são falsos positivos e quais podem esperar. A ferramenta não sabe o contexto do seu negócio; você sabe.
Dicas práticas para aproveitar varredura de vulnerabilidades no dia a dia
Para virar rotina: a varredura de vulnerabilidades ganha força quando entra na rotina, não quando vira projeto isolado. Integre scanners na esteira de CI/CD para código e dependências; rode varreduras de rede mensalmente; e faça varredura web antes de cada release.
Priorização inteligente: para priorizar, use EPSS em vez de depender só do CVSS. O CVSS diz a severidade teórica; o EPSS indica a probabilidade de exploração real. Um falso positivo com CVSS alto pode consumir horas à toa.
Uma observação pessoal: eu vejo muitos times pularem direto para o scanner de rede e esquecerem que a correção é o que realmente reduz risco. Scanner bom não salva ninguém; processo de remediação sim.
- Crie um SBOM para mapear dependências e saber o que precisa atualizar.
- Agende varreduras autenticadas para obter visão interna, mas comece com não autenticada para testar a superfície exposta.
- Use DevSecOps: bloqueie builds com vulnerabilidades críticas conhecidas e exploráveis.
- Combine varredura com revisão manual nos ativos de maior risco, como APIs e autenticação.
- Documente o escopo e a autorização antes de rodar qualquer scanner, para evitar problemas legais e técnicos.
O mito de que scanner gratuito não presta cai por terra quando você entende que a combinação de ferramentas open source bem configuradas cobre boa parte das necessidades de uma PME.
Erros comuns e como evitá-los
- Rodar varredura em produção sem avisar: pode derrubar serviços ou gerar alertas falsos. Agende janelas e use modo seguro quando disponível.
- Ignorar os falsos positivos em vez de investigá-los: cada um pode esconder um problema de configuração.
- Corrigir sem retestar: a correção pode introduzir novas falhas ou não resolver a original.
- Perseguir o score máximo de CVSS e esquecer as vulnerabilidades com exploração ativa, mesmo com score menor.
- Tratar a varredura como evento anual: a superfície muda a cada deploy, e falhas novas aparecem diariamente.
- Esperar que o scanner faça tudo: ele não substitui pentest, patch management e revisão manual de código.
A análise automatizada de falhas nasceu da necessidade de escalar a segurança quando a internet começou a conectar tudo. Antes, auditores faziam verificações manuais; depois, os primeiros scanners automatizados surgiram para mapear portas e serviços. Hoje, a disciplina evoluiu para cobrir containers, nuvem e dependências de código.
Plano de ação: comece hoje com a varredura de vulnerabilidades
Guia Rápido · Pontos-Chave
- 01A Escolha Certa: Comece com um scanner open source de rede e um DAST para a aplicação web. Não tente cobrir tudo de uma vez; ganhe maturidade com escopo reduzido.
- 02Ponto de Atenção: Relatório de scanner não é sentença. Valide manualmente as críticas antes de abrir chamados para a equipe de desenvolvimento.
- 03Na Prática: Agende uma varredura autenticada mensal e um reteste após cada correção, mesmo que seja um script simples. A constância vale mais que a perfeição.
Decisão estruturada: antes de gastar energia com ferramentas, monte uma matriz de decisão com cinco perguntas: preciso cobrir rede, aplicação, código, container ou nuvem? Tenho autenticação para varreduras internas? Quem vai corrigir as falhas? Qual é a janela de exposição aceitável? Vou integrar ao CI/CD?
Essas respostas definem a combinação mínima de scanner, revisão manual e reteste — sem prometer que uma ferramenta isolada resolve.
Verdade prática: você não precisa de um SOC para começar. Precisa de método. A varredura de vulnerabilidades é a porta de entrada para enxergar o que está exposto, mas só gera valor com disciplina de correção.
Comece com um inventário, rode um scanner de segurança open source na rede interna e priorize as correções pelo que é explorável. O resto é constância.
Se eu tivesse que resumir: inventário primeiro, scanner aberto em seguida, reteste sempre.
O que pouca gente sabe: A maioria das brechas exploradas em ataques reais não são zero-days sofisticados, mas falhas conhecidas com correção disponível há meses. Varredura de vulnerabilidades é menos sobre achar o impossível e mais sobre não deixar o básico escapar.
