
Roteamento de requisições é o processo de inspecionar os identificadores de uma chamada e encaminhá-la ao serviço correto por meio de uma tabela de regras ordenadas.
Você provavelmente já viu um arquivo de configuração com dezenas de blocos de rota e achou que aquilo era detalhe de infraestrutura que não precisava entender a fundo. A maioria dos desenvolvedores comete esse erro. É exatamente aí que uma API começa a devolver 502 sem explicação ou a ficar lenta sem motivo aparente.
Existe uma ordem de decisão entre DNS, proxy reverso, balanceador e serviço final. Quando você entende essa sequência, o medo de mexer some e o diagnóstico deixa de ser tentativa e erro.
Eu mesmo já senti esse medo de mexer. A virada foi perceber que o roteamento tem uma ordem lógica, não é um emaranhado de regras soltas.
- Roteamento de requisições é a camada que recebe uma chamada HTTP, lê método, host e caminho, e encaminha para o serviço interno correto.
- Proxy reverso, API gateway, ingress controller e service mesh são componentes que aplicam regras de rota, balanceamento, retry e timeout.
- Erros 502, 503 e 504 indicam falhas em pontos distintos: serviço de destino indisponível, sobrecarga ou timeout de resposta.
- Como o fluxo completo da requisição acontece, do DNS ao serviço final, sem perder nenhuma etapa.
- Roteamento na camada 4 versus camada 7: qual escolher para cada sintoma de lentidão ou falha.
- Os erros de configuração mais comuns que fazem sua API devolver 502, 503 ou 504 e como identificá-los.
- Por que a ordem das regras importa mais do que a quantidade e como verificar sua tabela de rotas em produção.
O roteamento esconde uma lógica de decisão que a maioria só descobre quando algo quebra
Quando uma chamada chega, ela não vai direto ao código da aplicação. Passa por uma fila de decisões que começa no DNS e termina na réplica específica do serviço. Cada salto adiciona latência e pode introduzir falha.
O roteador é o ponto onde a tríade método, domínio e rota é comparada contra uma tabela. A ordem das regras muda o resultado. Um curinga mal posicionado pode engolir todas as rotas seguintes.
Erros como 502, 503 e 504 não são aleatórios. Eles indicam momentos diferentes do caminho. Saber diferenciar é o primeiro passo para diagnosticar sem medo.
Nunca confie na ordem padrão de um framework ou proxy. Sempre leia a tabela de cima para baixo como se fosse um fluxograma: a primeira regra que casar vence.
Eu reforço isso porque é um erro silencioso: tudo parece certo até alguém notar que a rota específica nunca é alcançada.
Roteamento de requisições: a camada que transforma um endereço público em dezenas de serviços
Esse mecanismo de encaminhamento é a camada de software que recebe uma chamada HTTP, lê os dados de identificação e decide qual serviço interno deve processá-la. Em servidores web isso aparece como blocos de localização no Nginx ou regras de reescrita no Apache. Em microsserviços, sobe para o Kubernetes Ingress ou API gateway.
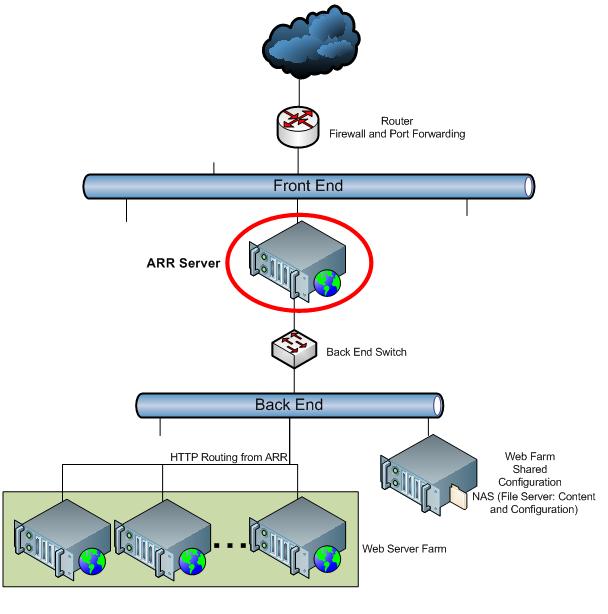
O proxy reverso fica na frente dos serviços e expõe um único ponto de entrada. Ele mantém uma tabela que mapeia hosts e caminhos para destinos internos chamados upstreams. Sem essa camada, cada serviço precisaria de IP público e certificado próprio.
Esse mecanismo existe porque aplicações modernas raramente são um único processo. São dezenas de serviços com responsabilidades diferentes, e o roteador é quem decide para onde cada chamada vai.
A tríade que todo roteador lê primeiro: método, domínio e rota
Todo roteador HTTP baseia sua primeira decisão em três campos: método, domínio e rota.
O método define a operação: GET para leitura, POST para criação. O domínio indica qual site o cliente acessou, permitindo servir dezenas de sites no mesmo IP. A rota aponta qual recurso específico dentro daquele domínio.
É a combinação desses três que forma a chave de busca na tabela de rotas. Cabeçalhos como Accept ou Authorization só entram em um segundo momento, quando o roteador já reduziu as opções.
O padrão RFC 9110 define a semântica HTTP, e é a base para qualquer roteador entender a tríade sem ambiguidade.
Tabela de rotas: um conjunto ordenado de regras, não uma lista de atalhos
Uma tabela de rotas é uma sequência ordenada de condições e destinos, onde a primeira regra que corresponde vence.
Em Nginx, a diretiva location com prefixo ou regex é avaliada na ordem definida. Em frameworks como Express ou FastAPI, as rotas são registradas na ordem do código. Se uma rota curinga aparecer antes de uma rota específica, a específica nunca será alcançada.
Esse comportamento não é um bug, é uma característica de projeto. Ele permite criar regras de fallback no final, mas exige que regras específicas venham antes de padrões amplos.
Path matching compara o caminho da URL, enquanto host-based routing usa o domínio. Uma mesma aplicação pode ter v1 e v2 em hosts diferentes, ou no mesmo host com prefixos diferentes.
Roteamento não é só encaminhar: é escolher versão, política de retry e limite de tempo
Além de definir o destino, o roteador moderno aplica políticas de tráfego: qual versão do serviço receber a chamada, quantas tentativas fazer e quanto tempo esperar.
Na prática, isso permite um canary release: 10% das requisições vão para a versão nova, 90% para a antiga, sem redeploy. O balanceamento de carga L7 distribui entre réplicas saudáveis, usando health check para remover as quebradas.
Se uma réplica não responder, o roteador pode aplicar retry com backoff ou abrir um circuit breaker e parar de enviar tráfego para aquele destino por um tempo. Essas políticas protegem o sistema de cascatas de falha.
Na camada 7, toda essa decisão acontece inspecionando o conteúdo HTTP. Já na camada 4, o balanceamento é feito apenas por IP e porta, sem olhar o protocolo, o que custa menos latência mas oferece menos controle.
Isso transforma o roteador em um ponto central de observabilidade, segurança e resiliência, em vez de um simples encaminhador de pacotes.
Eu já vi muito profissional tratar roteamento como detalhe de infraestrutura. A maioria dos erros de 502 ou lentidão nasce de regra mal posicionada ou timeout curto. Quando passei a enxergar a sequência completa, do DNS ao serviço final, meu medo de alterar configuração em produção caiu bastante. Não porque virei especialista em proxy, mas porque aprendi a localizar o sintoma. Essa clareza transforma um mistério em investigação objetiva.
Dicas práticas para aproveitar roteamento de requisições no dia a dia
Eu sempre começo o diagnóstico olhando a tabela de rotas, não os logs do serviço. Isso me poupa horas.
Para tirar proveito real do roteamento, você precisa observar a chamada em três momentos: antes de chegar ao roteador, dentro do roteador e depois que sai para o serviço final.
O roteamento nasceu nos servidores web com o conceito de virtual hosts, quando um único IP passou a atender vários domínios. Hoje, o mesmo princípio se aplica a gateways de API, ingress controllers e até roteadores de modelos de IA que encaminham prompts para modelos mais baratos.
Em aplicações reais, você usa roteamento para separar versões de API no mesmo domínio, direcionar tráfego por cabeçalho para mobile versus web, ou enviar requisições de busca para um serviço especializado com cache.
Não existe uma única ferramenta obrigatória. Em um monólito, as rotas do framework bastam. Em microsserviços, um ingress ou gateway se torna necessário. A complexidade deve acompanhar o número de serviços e a necessidade de políticas de tráfego.
Latência por salto de proxy é o custo escondido. Cada roteador adiciona processamento. Testes divulgados mostram que o próprio mecanismo de decisão em roteadores de modelo pode consumir até 21,2% do custo total e adicionar cerca de 700 ms por salto. Em API tradicionais, a meta é manter o p95 abaixo de 50 ms por salto de proxy.
Erros comuns e como evitá-los
A maioria dos erros de roteamento vem de quatro causas: ordem de regras, curinga mal posicionado, timeout sem folga e ausência de health check.
Erro 502 bad gateway causa quase sempre é um serviço de destino que não está rodando ou está com porta errada. O roteador tentou encaminhar e não recebeu resposta válida. Verifique se o upstream está no ar e se o endereço aponta para a porta correta.
Erro 503 indica que o roteador está sem capacidade para encaminhar, ou todas as réplicas do serviço estão marcadas como não saudáveis. Diferente do 502, o próprio roteador está respondendo com erro de serviço indisponível.
Erro 504 acontece quando o roteador esperou demais pela resposta do serviço. O timeout do proxy foi menor que o tempo de processamento real. Ajuste o timeout com folga e investigue se o serviço está lento.
Outro erro frequente é esquecer que a ordem das regras importa. Teste a tabela com uma ferramenta de trace ou log detalhado para descobrir qual regra realmente casou, não a que você acha que casou.
E nunca rode um roteador sem health check ativo. Sem ele, o balanceador continua mandando tráfego para instâncias mortas, gerando 502 intermitente e frustração para o usuário.
Três passos para aplicar o roteamento de requisições hoje
Guia Rápido · Pontos-Chave
- 01A Escolha Certa: Comece mapeando a tríade método, domínio e rota antes de escrever qualquer regra.
- 02Ponto de Atenção: A ordem das regras importa mais do que a quantidade; um curinga no lugar errado engole rotas específicas.
- 03Na Prática: Ative health check e defina timeouts com folga; monitore 502, 503 e 504 por sintoma, não por palpite.
Monte um quadro de decisão por sintoma: chamada que cai antes do serviço indica DNS ou camada 4; chega no serviço errado aponta ordem de regra ou curinga; chega certo mas some na réplica aponta balanceamento e sessão; demora e não falha aponta timeout mal calibrado e salto extra de roteamento.
Entender roteamento de requisições não é um luxo de arquiteto, é a diferença entre diagnosticar um erro em minutos ou horas.
Pegue uma rota que hoje devolve erro ou demora e siga o caminho da chamada, do DNS ao serviço final. Marque onde ela quebra.
Eu prefiro esse caminho de observação ordenada a tentar adivinhar.
Sem mágica, sem listas intermináveis. Apenas a ordem certa de observação.
Um ponto que passa despercebido: A ordem de decisão entre DNS, TLS, proxy e serviço é onde a maioria dos erros se esconde. Conhecer essa sequência vale mais do que decorar a sintaxe de qualquer ferramenta.
