
Permissões mínimas é conceder a cada identidade — pessoa, aplicação ou serviço — apenas o acesso estritamente necessário para executar uma tarefa, pelo tempo mínimo necessário.
Na prática, o estagiário que só precisa ler relatórios não carrega a chave para apagar o banco de produção. O app de lanterna não exige acesso aos seus contatos. A chave de API do pipeline de integração não tem poder para criar novas máquinas virtuais. Cada um opera dentro de um escopo limitado, e é isso que mantém o ambiente inteiro de pé quando algo dá errado.
O problema é que a maioria das equipes descobre esse princípio tarde demais, depois que uma conta com acesso total caiu em mãos erradas. Aplicar permissões mínimas não é sobre burocracia, e sim sobre desenhar o sistema para que um erro humano ou uma invasão não se transforme em catástrofe.
- O princípio do menor privilégio afirma que cada identidade deve ter apenas as permissões estritamente necessárias para executar sua tarefa, pelo tempo mínimo necessário.
- Formalizado por Jerome Saltzer e Michael Schroeder na década de 1970, o conceito é exigido por normas como NIST SP 800-53 e ISO/IEC 27001, e refletido no princípio da necessidade da LGPD.
- Na prática, o menor privilégio reduz a superfície de ataque, limita o raio de dano em incidentes e aparece em permissões de apps, políticas de IAM e contas de usuário.
- Como o princípio nasceu em mainframes e por que contas com acesso total eram uma bomba-relógio.
- Onde as permissões mínimas aparecem no seu cotidiano, do app de celular ao usuário root no Linux.
- Os erros mais comuns que fazem você conceder acesso demais sem perceber — e o checklist para corrigir.
- Qual a diferença entre permissões mínimas e zero trust, e por que a LGPD exige a mesma lógica?
A regra de ouro que a maioria das equipes só aprende depois do primeiro susto
O princípio do menor privilégio parece óbvio quando você lê a definição. Mas na hora de aplicar, o cenário muda: o time reclama que perdeu acesso, o gestor tem medo de travar a operação e a pressão por velocidade empurra todo mundo de volta para a conta de administrador.
Há uma camada oculta nesse comportamento. Conceder permissão é rápido e silencioso, enquanto revogar exige esforço, justificativa e coragem. Por isso, permissões demais se acumulam como poeira — ninguém percebe até o sistema engasgar.
O custo real aparece quando uma conta comprometida se move pelo ambiente com acesso total. Aí a pergunta deixa de ser “por que aplicar permissões mínimas?” e vira “por que não aplicamos antes?”.
Comece mapeando o que cada pessoa realmente faz no sistema. Corte tudo o que não estiver nessa lista. A revisão periódica é o coração do menor privilégio.
O que significa, na prática, conceder apenas as permissões necessárias?
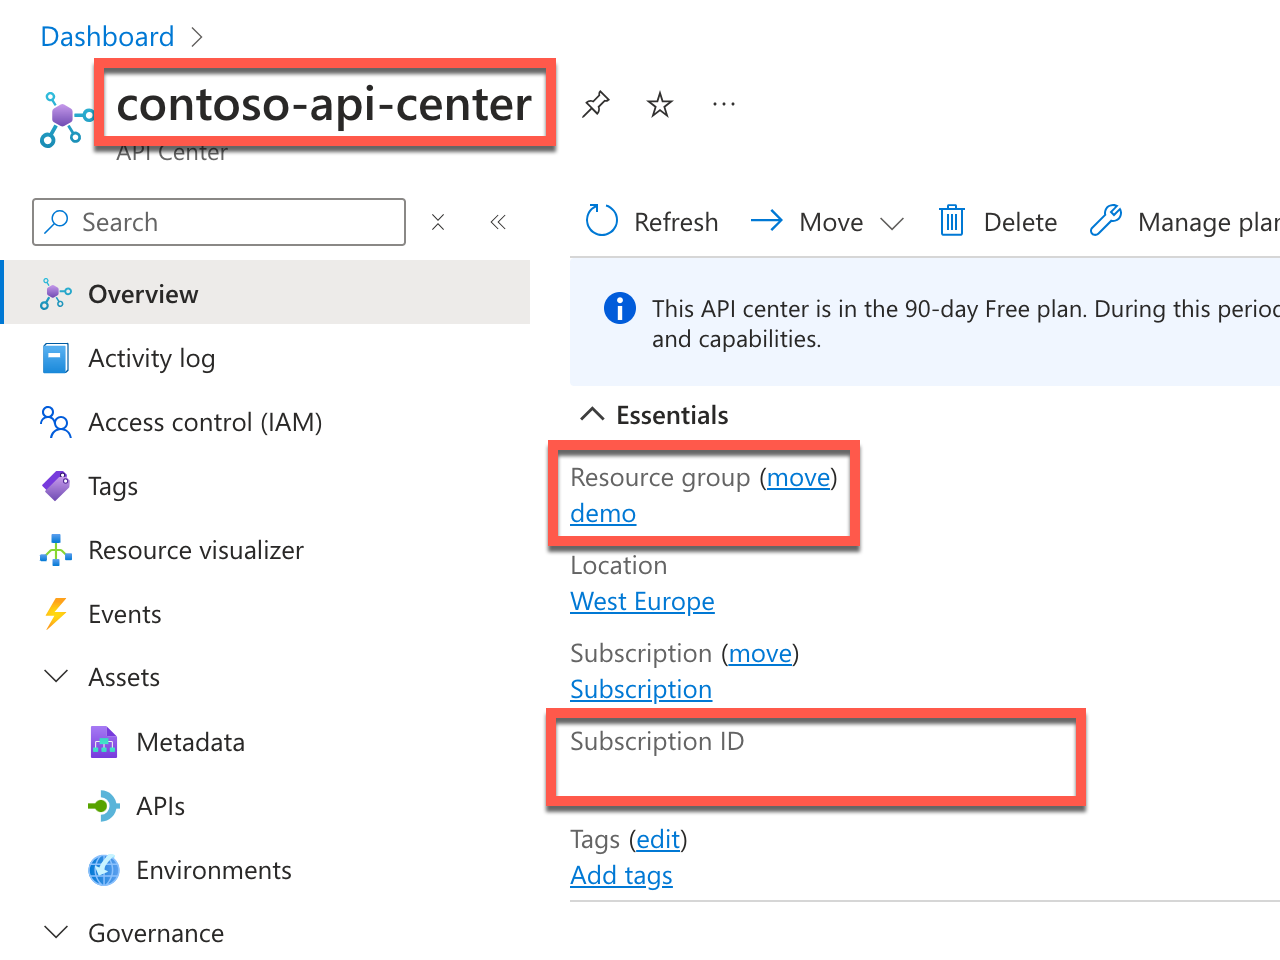
Conceder apenas as permissões necessárias significa dar a cada identidade exatamente o que ela precisa para executar uma tarefa, e nada além disso. Essa é a espinha dorsal do princípio do menor privilégio. Na minha leitura, o asterisco em produção é um sinal de que a pressa venceu a cautela.
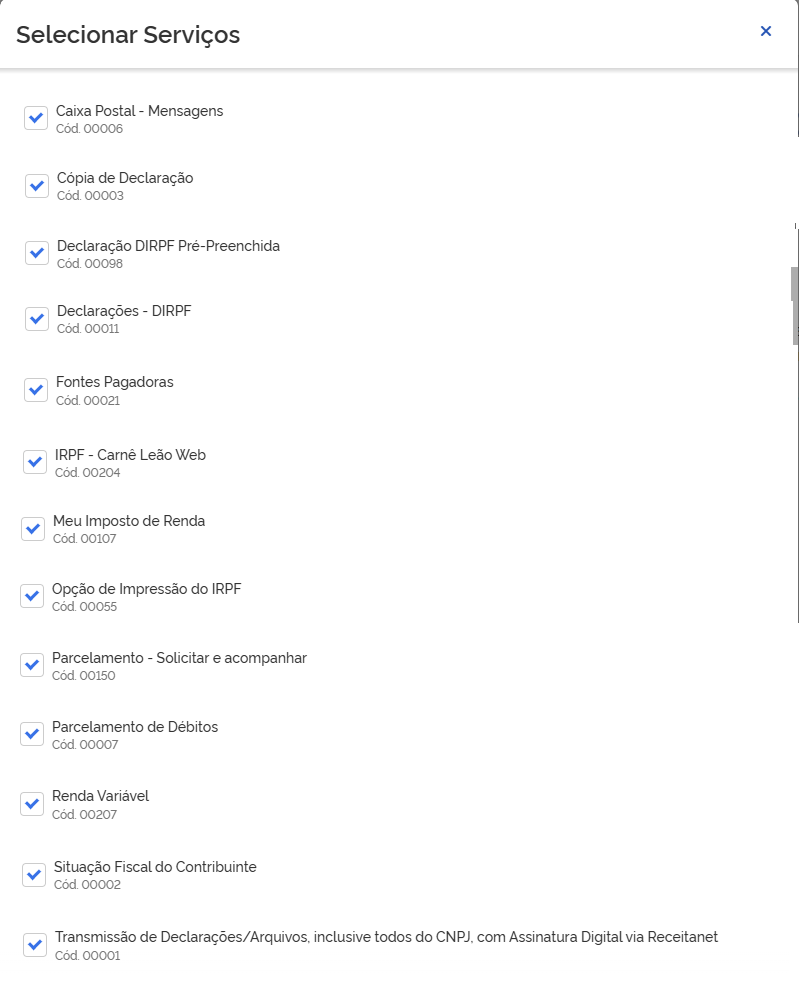
Exemplo prático: a política de nuvem com asterisco vs. ação específica
Em uma política de acesso na nuvem, o asterisco representa ‘tudo’. Uma política com Action: * e Resource: * dá poderes ilimitados. A versão correta concede Action: s3:GetObject em Resource: arn:aws:s3:::meu-bucket/relatorios/*. O asterisco é o inimigo.
De onde veio o conceito de menor privilégio?
O princípio do menor privilégio foi formalizado na década de 1970 por Jerome Saltzer e Michael Schroeder, no artigo que definiu oito princípios de design de proteção em sistemas computacionais.
Os oito princípios de design de proteção de Saltzer e Schroeder
Os oito princípios incluem o menor privilégio, a separação de privilégios e a mediação completa. O menor privilégio determina que cada programa e usuário deve operar usando o menor conjunto de privilégios necessário para completar a tarefa.
Do mainframe às redes: por que contas com privilégios elevados eram um problema
Nos mainframes, contas de operador tinham controle total sobre o sistema. Qualquer erro ou invasão derrubava tudo. Com a chegada das redes e da nuvem, o conceito virou item obrigatório em normas como NIST SP 800-53, ISO/IEC 27001 e CIS Controls.
Por que o menor privilégio é considerado uma boa prática de segurança?
O menor privilégio reduz a superfície de ataque e limita o raio de dano quando algo dá errado. É uma das defesas mais eficazes contra a elevação de privilégio.
Redução do raio de dano em caso de invasão
Se a conta invadida é a do estagiário que só lê relatórios, o invasor para ali. Se é a conta de administrador, o invasor vira dono do ambiente. Permissões mínimas não impedem a invasão, mas limitam até onde o invasor consegue caminhar.
Conformidade com LGPD, ISO 27001 e NIST SP 800-53
A LGPD exige o princípio da necessidade no tratamento de dados. A ISO/IEC 27001 e o NIST SP 800-53 (controle AC-6) exigem explicitamente a concessão mínima de acesso. Estar em conformidade evita multas e demonstra maturidade.
Menos retrabalho e mais agilidade na resposta a incidentes
Com permissões granulares, você sabe exatamente o que cada identidade pode fazer. Isso acelera a investigação e reduz o tempo para conter um incidente, porque o escopo do dano potencial já é conhecido.
Onde o princípio aparece no seu dia a dia
O menor privilégio está presente em todos os sistemas que você usa, mesmo que você não perceba. Do app de celular ao servidor Linux, a lógica é a mesma.
Permissões de aplicativos no celular: câmera, contatos e localização
Um app de lanterna não precisa acessar seus contatos. Um app de edição de fotos pode precisar da câmera, mas não da sua localização. Conceder apenas o necessário é aplicar o menor privilégio no bolso.
Contas de usuário e sudo no Linux
No Linux, usar sudo permite elevar privilégios apenas para um comando específico, em vez de operar o tempo todo como root. Isso reduz o risco de um erro destrutivo.
Contas corporativas e o usuário administrador do cotidiano
Dar a todos os funcionários direitos de administrador no Windows ou no Google Workspace é um erro comum. Cada pessoa deve ter o acesso necessário para sua função, nada mais.
Erros comuns que fazem você dar acesso demais sem perceber
Alguns padrões se repetem em quase todas as empresas. Conhecê-los é o primeiro passo para corrigi-los.
A chave de API colada no repositório público
Uma chave de API com acesso total vazando em um repositório público é um desastre anunciado. Use sempre escopos mínimos e cofres de credenciais.
A permissão ‘temporária’ que virou permanente
Você concede acesso por uma semana para um freelancer, e ninguém revoga. Seis meses depois, aquela conta ainda está ativa. Acessos temporários precisam de expiração automática.
O app de celular que pede acesso a tudo na primeira abertura
Muitos apps pedem câmera, microfone, localização e contatos de uma vez, sem necessidade. Revogue as permissões que não fazem sentido para a função do app.
Senha do roteador ainda no padrão de fábrica
Manter a senha padrão do roteador é entregar a chave da sua rede. Troque imediatamente e crie um usuário administrador separado do uso diário.
Confesso que demorei para entender que permissões mínimas não são um projeto, mas um hábito contínuo. No começo, eu via a revisão de acessos como uma tarefa chata que tirava tempo do desenvolvimento. Até o dia em que uma chave de API com escopo total vazou no repositório de um cliente. O invasor não precisou escalar nada: já tinha as chaves do castelo.
Depois desse episódio, mudei a abordagem. Em vez de tratar o menor privilégio como um evento pontual, passei a encará-lo como uma camada viva do sistema, que exige revisão periódica e ferramentas certas. O que mudou? O time não ficou mais lento; na verdade, ganhou confiança para experimentar, porque sabia que um erro não derrubaria tudo.
Agora, vou aprofundar nos pontos que a maioria dos materiais ignora: a manutenção contínua, os modelos de controle de acesso e a relação com a LGPD.
Revisão periódica de permissões não utilizadas
Revisar permissões é a atividade que ninguém quer fazer, mas é a que mais previne incidentes. O objetivo é encontrar acessos que ninguém usa e removê-los. Na minha experiência, é a tarefa que todo mundo concorda que deveria fazer, mas ninguém assume como prioridade.
O que é a revisão de acesso e por que ela assusta
A revisão de acesso consiste em analisar periodicamente todas as permissões concedidas e questionar se ainda são necessárias. Assusta porque exige conversar com as pessoas e justificar cortes.
Ferramentas de auditoria e análise de permissões em nuvem
Ferramentas de auditoria em nuvem, como os relatórios de acesso do IAM, mostram quais permissões foram usadas nos últimos meses. A partir daí, você pode remover as que ficaram paradas.
Modelos de controle de acesso: RBAC, ABAC e zero trust
Existem diferentes formas de implementar o menor privilégio. Os três modelos mais comuns são RBAC, ABAC e zero trust. Eu costumo sugerir o RBAC para quem está começando, porque ele organiza o pensamento por funções antes de partir para granularidade fina.
RBAC: quando a função define a permissão
No controle baseado em função (RBAC), as permissões são agrupadas por cargo. Um analista de suporte tem um conjunto de permissões, um desenvolvedor tem outro. É simples de administrar, mas pode ficar rígido.
ABAC: quando atributos definem a permissão
No controle baseado em atributo (ABAC), as permissões dependem de atributos como departamento, horário ou sensibilidade do recurso. É mais granular, porém mais complexo de configurar.
Zero trust: o menor privilégio como um dos pilares
Zero trust parte do princípio de que nenhuma identidade é confiável por padrão. O menor privilégio é um dos pilares, junto com verificação contínua e segmentação.
LGPD e o princípio da necessidade: a versão jurídica do menor privilégio
A LGPD traz o princípio da necessidade, que determina o uso mínimo de dados pessoais para uma finalidade específica. É a mesma lógica do menor privilégio aplicada à privacidade.
O que diz a LGPD sobre minimização de dados
A lei exige que o tratamento de dados seja limitado ao mínimo necessário. Isso implica revisar quem tem acesso a dados pessoais e restringir esse acesso ao estritamente indispensável.
Impacto na diretoria e na conformidade
Quando a diretoria entende que o excesso de permissão pode gerar multas da ANPD, o tema ganha prioridade. O menor privilégio vira argumento de negócio, não apenas técnico.
Menor privilégio em equipes pequenas: burocracia ou aliado?
Muita gente acha que permissões mínimas são coisa de empresa grande. Mas em equipes pequenas, um único acesso indevido pode comprometer todo o projeto.
Dicas para começar com poucos recursos
Utilize os recursos nativos das plataformas que você já usa, como as políticas do IAM e os grupos de segurança. Agende revisões mensais curtas em vez de uma grande revisão anual.
O custo real de um vazamento de credenciais com acesso total
O prejuízo de um incidente de segurança vai muito além do dinheiro. Perda de dados, dano à reputação e tempo de recuperação são consequências que podem durar anos.
Dados do OWASP Top 10 sobre controle de acesso quebrado
O OWASP Top 10 coloca o controle de acesso quebrado no topo das categorias de risco. A grande maioria dos aplicativos testados apresenta alguma falha nessa área.
O prejuízo médio de um incidente e o papel das permissões
Relatórios globais apontam que o custo médio de uma violação de dados fica na casa dos milhões de dólares. Credenciais roubadas ou excesso de permissão estão entre os vetores iniciais mais comuns.
Ferramentas e tecnologias para implementar permissões mínimas
Existem várias categorias de ferramentas que ajudam a colocar o menor privilégio em prática. Nenhuma resolve tudo sozinha, mas combinadas criam uma defesa sólida.
Plataformas de IAM e PAM
Plataformas de gestão de identidade e acesso (IAM) centralizam usuários e permissões. Gestores de acesso privilegiado (PAM) controlam contas com poder elevado, como as de administrador.
Cofres de credenciais e gestão de chaves de API
Cofres de credenciais armazenam chaves de API e senhas de forma segura, com acesso controlado e trilha de auditoria. Eles ajudam a evitar que credenciais vazem em código.
Frameworks de autorização para aplicações web
Frameworks de autorização permitem implementar políticas de acesso granulares dentro da sua aplicação, sem depender apenas do sistema operacional.
Casos práticos: quando aplicar menor privilégio no mundo real
O menor privilégio não é teoria: ele se aplica em situações cotidianas da gestão de TI.
Entrada e saída de funcionários
Quando um funcionário entra, conceda apenas as permissões do cargo. Quando sai, revogue imediatamente todos os acessos, incluindo os de terceiros.
Criação de conta de serviço para uma aplicação
Uma conta de serviço para uma aplicação deve ter acesso somente aos recursos que ela precisa. Nada de permissões genéricas para ‘facilitar’.
Acesso de fornecedor ou freelancer
Fornecedores e freelancers devem receber acesso temporário, com escopo limitado e expiração automática.
Resposta a um incidente de segurança
Durante um incidente, a capacidade de revogar acessos rapidamente é crucial. Se as permissões forem mínimas, você já limitou o dano antes mesmo de agir.
Um plano para começar hoje, sem travar o time
Guia Rápido · Pontos-Chave
- 01A Escolha Certa: Comece mapeando as contas com poder total e reduza uma a uma, priorizando as menos críticas.
- 02Ponto de Atenção: Achar que permissões mínimas são apenas para grandes empresas é o erro que mantém ambientes vulneráveis.
- 03Na Prática: Agende uma revisão trimestral de permissões e remova todo acesso não utilizado há mais de 90 dias.
Aplicar o princípio do menor privilégio exige disciplina, mas a recompensa é uma operação mais segura e previsível. Você não precisa transformar tudo da noite para o dia; pequenos passos consistentes já reduzem riscos significativos.
Comece hoje: escolha uma conta com excesso de privilégio e reduza seu acesso. Depois, marque uma reunião rápida com o time para alinhar a política de concessão. O importante é criar o hábito de revisar.
O que pouca gente sabe: Revisar permissões é um trabalho contínuo, não um projeto com data de término. Quem encara como evento pontual volta a acumular acessos desnecessários em poucos meses.
