
Um sandbox de execução é um ambiente isolado que impede qualquer código de tocar seus arquivos, rede ou configurações do sistema, mesmo que o programa seja malicioso ou esteja cheio de bugs. Eu encaro essa camada como um hábito de higiene digital que todo profissional de tecnologia deveria ter por padrão.
Quem já viu um script de IA travar a máquina inteira entende o medo: um simples import malicioso ou um loop infinito pode corromper dados, instalar programas indesejados ou abrir portas silenciosamente. E é aí que muita gente erra, achando que sandbox é ferramenta de hacker ou de empresa grande, quando na prática ela serve exatamente para proteger o seu dia a dia.
A explicação que falta está nos bastidores: o sandbox não impede só o acesso, ele cria uma fronteira controlada com limites de CPU, memória e disco, e destrói tudo ao final. É isso que a gente vai destrinchar, mostrando como usar sem medo.
- Um sandbox de execução isola processos com namespaces, cgroups e seccomp, limitando CPU, memória, disco e chamadas de sistema para proteger o host.
- O Windows Sandbox usa virtualização leve para criar um desktop descartável; no navegador, o WebAssembly roda Python 3 sem instalar nada, com sistema de arquivos virtual e sem rede.
- Plataformas de nuvem criam contêineres efêmeros por tarefa e os destroem em seguida; compiladores online costumam impor teto de 3 segundos de runtime para código não confiável.
- Bootcamps, times de DevSecOps e profissionais que testam código gerado por IA no Brasil adotam sandbox para evitar danos ao ambiente de produção.
A fronteira invisível que decide o que entra e o que fica de fora
Antes de qualquer código executar, existe uma decisão: ele roda no seu sistema operacional, com todos os privilégios de quem está logado, ou roda numa caixa isolada que não consegue enxergar nada além dela mesma.
O que pouca gente percebe é que essa fronteira não é uma parede única, mas um empilhamento de controles. Uma caixa de isolamento não é um programa mágico, e sim uma combinação de isolamento de processos, limites de recursos e filtragem de chamadas de sistema. Quando um desses controles falha, o outro segura.
No mundo real, isso aparece o tempo todo: ao abrir um arquivo suspeito no Windows, ao rodar um trecho de Python no navegador sem instalar nada, ou ao deixar um agente de IA executar código sozinho. Em todos esses casos, a pergunta não é ‘será que preciso de sandbox?’, mas ‘qual camada de sandbox estou usando?’.
Na minha leitura, a decisão de isolar precisa vir antes do clique, não depois do estrago.
Antes de rodar qualquer código suspeito ou gerado por IA, ative um ambiente descartável e confirme que a rede está bloqueada por padrão. Essa simples verificação evita que um script malicioso acesse a internet ou leia seus arquivos pessoais.
Sandbox de execução: o que é e por que ele protege seu computador
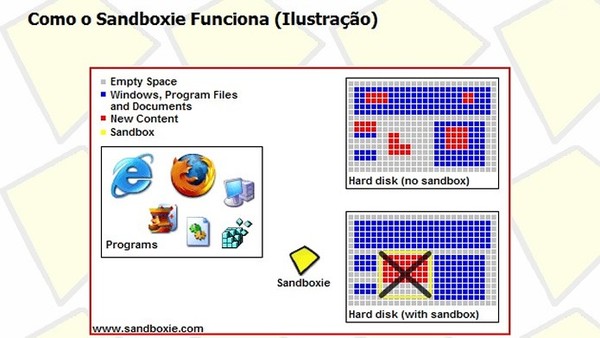
Sandbox de execução é um ambiente isolado com fronteira controlada, onde um programa roda sem acesso direto ao sistema operacional hospedeiro. Essa é a resposta curta, mas o que realmente protege é que ele impõe três regras: identidade sem privilégios, sistema de arquivos efêmero ou somente leitura e rede desligada por padrão.
No núcleo, todo sandbox nasce de uma necessidade antiga: rodar código não confiável sem comprometer a máquina. Desde os primeiros chroot em Unix, passando pelos applets Java e pelas abas dos navegadores, a ideia sempre foi a mesma: dar ao programa uma visão limitada do mundo. Hoje, a evolução trouxe mecanismos de isolamento de processos muito mais finos, como namespaces do Linux, cgroups e seccomp, que a gente detalha a seguir.
Por que isso importa no Brasil? Times de DevSecOps usam sandbox para validar dependências antes de subir para produção, bootcamps rodam exercícios com limites de tempo para todo mundo, e profissionais que testam código gerado por IA evitam surpresas no notebook de trabalho. Um único comando sem isolamento pode instalar um ransomware, vazar credenciais ou corromper o disco inteiro. Do meu ponto de vista, o cenário brasileiro de bootcamps e times enxutos exige proteções leves e rápidas, que não atrapalhem o fluxo.
Como funciona um sandbox de execução e quando você deveria usar um
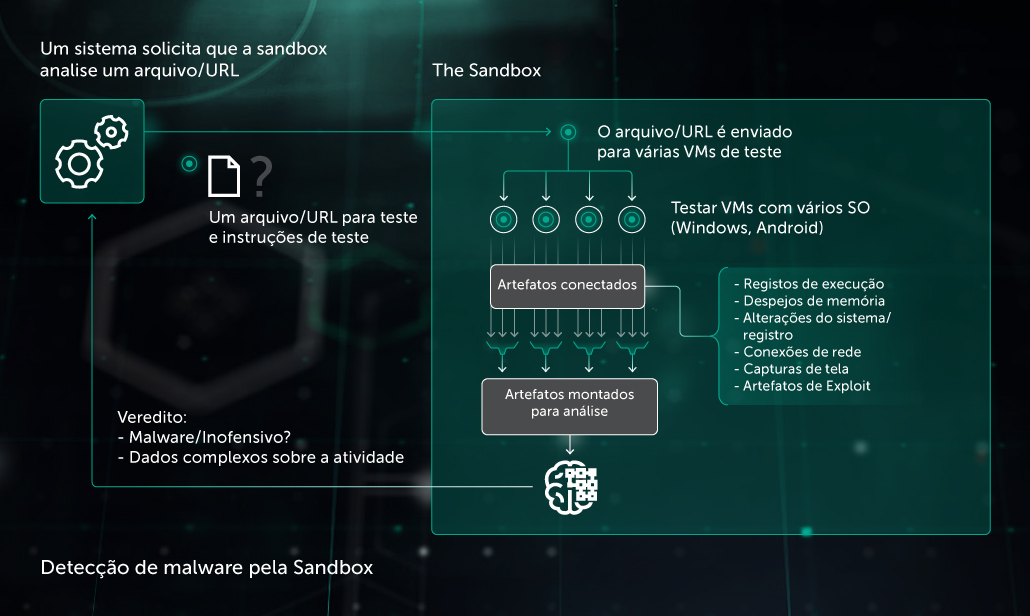
O funcionamento se divide em três camadas. A primeira é o isolamento de espaços de nomes, que separa processos, rede, montagens e usuários; a segunda, os limites de recursos via cgroups, que controlam CPU, memória, disco e tempo de execução; a terceira, a filtragem de chamadas de sistema com seccomp ou perfis AppArmor/SELinux, que bloqueia operações perigosas antes mesmo de elas chegarem ao kernel.
Na prática, você não precisa configurar nada disso se usar ferramentas prontas. No Linux, o Firejail e o Bubblewrap empacotam esses controles em comandos simples. O gVisor adiciona uma camada extra para contêineres. No Windows, o Área Restrita do Windows cria um desktop descartável usando virtualização leve, perfeito para abrir arquivos suspeitos. E no navegador, o WebAssembly (via projetos como Pyodide, que compila o CPython para WASM) permite executar Python 3 sem instalar nada, com sistema de arquivos virtual e sem rede.
Quando usar? Toda vez que o custo de errar for maior que o esforço de isolar. Se o código veio de um agente de IA, de um fórum ou de um colega desconhecido, rode primeiro em sandbox. Se você está aprendendo programação, use um ambiente online com limite de runtime para não travar seu PC. Se precisa analisar um arquivo suspeito de e-mail, não abra direto; use uma sandbox de sistema ou máquina virtual descartável.
Sandbox de execução na prática: entenda o isolamento que roda código sem risco
O isolamento que roda código sem risco aparece em cenários muito concretos do mercado brasileiro. Bootcamps usam compiladores online que executam trechos de C ou Python com teto de 3 segundos, limite de memória e sem persistência. Times de produto e DevSecOps executam builds em contêineres efêmeros criados a cada tarefa e destruídos em seguida, garantindo que nada fique para trás.
As principais características de um bom ambiente isolado incluem: sistema de arquivos efêmero ou somente leitura, rede bloqueada por padrão, limites de recursos rígidos, suporte a múltiplas linguagens e ausência de persistência. Em plataformas de nuvem, a criação e destruição por tarefa reduz o risco de um vazamento de dados entre sessões e ainda corta custos, pois o ambiente só existe durante a execução.
Os benefícios são diretos. Você ganha a liberdade de testar código agressivo sem medo de danificar o host. Ganha a confiança de executar pacotes de terceiros, verificar dependências e até analisar malware em um ambiente descartável. E ganha velocidade: em vez de configurar uma VM completa, um sandbox leve sobe em segundos e morre sozinho, deixando a máquina intacta.
Confesso que já rodei código de IA direto no terminal, confiando que um simples script de automação era inofensivo. Depois de ver um import malicioso apagar arquivos temporários e quase derrubar meu ambiente de desenvolvimento, entendi que isolamento não é paranoia: é higiene básica.
O mais curioso é que eu sabia teoricamente como funcionava o isolamento, mas não tinha o hábito de aplicá-lo no dia a dia. O custo de criar um ambiente descartável parecia alto, até perceber que um sandbox leve sobe em segundos e me poupa horas de restauração. É exatamente essa prática que a gente aprofunda agora, sem jargão.
Dicas práticas para aproveitar sandbox de execução no dia a dia
A primeira dica é escolher o nível de isolamento pela tarefa. Para testar um trecho curto de Python ou C, um sandbox online com teto de 3 segundos resolve. Para abrir um arquivo suspeito, use o Área Restrita do Windows ou uma máquina virtual descartável. Para rodar código gerado por IA em pipeline, contêineres efêmeros como E2B criam e destroem o ambiente a cada execução. Eu gosto de começar pelo isolamento mais simples; se a tarefa pedir mais, aí sim subo para uma VM completa.
Uma limitação que pouca gente conhece: nem todo sandbox bloqueia a rede por padrão, e alguns permitem que o código acesse a internet se você habilitar. Isso é útil para instalar pacotes, mas perigoso para análise de malware. Sempre verifique a configuração antes de rodar algo suspeito. Outra limitação é o desempenho: sandboxes baseados em virtualização completa são mais lentos do que os leves, então para testes rápidos prefira WebAssembly no navegador.
Dúvida comum: sandbox é a mesma coisa que máquina virtual? Não. Uma máquina virtual emula hardware completo e roda um sistema operacional inteiro, enquanto um sandbox de execução isola apenas o processo e seus recursos, sem a sobrecarga de um SO convidado. Container Docker também não é sandbox por si só; ele isola processos em namespaces, mas você ainda precisa de perfis de segurança como seccomp para conter chamadas perigosas.
No contexto brasileiro, bootcamps costumam usar sandbox online para padronizar exercícios, times de produto validam dependências em CI/CD seguro e profissionais que trabalham com agentes de IA não rodam nada sem um ambiente efêmero. A curiosidade histórica é que o chroot, avô dos sandboxes, existe desde os anos 70, mas a popularização veio com os navegadores e, agora, com a execução de código por IA.
Dois mitos precisam cair. O primeiro é que sandbox é coisa de hacker ou empresa grande: qualquer pessoa que testa código no navegador já está usando um. O segundo é que sandbox deixa tudo lento demais: se você escolher um runtime isolado leve, como WebAssembly, a diferença de desempenho é mínima. A lentidão aparece quando você tenta usar máquina virtual completa para tarefas simples.
Erros comuns e como evitá-los
Erro número um: achar que antivírus substitui sandbox. Antivírus detecta assinaturas, mas um código novo ou um zero-day pode passar despercebido; o sandbox cria um bloqueio independente da detecção. Use os dois em camadas.
Erro número dois: executar código gerado por IA sem verificar o ambiente. Se o agente de IA tem acesso à sua máquina real, ele pode instalar pacotes, ler chaves SSH e modificar arquivos. Sempre rode em contêiner efêmero com sistema de arquivos somente leitura e rede controlada.
Erro número três: confiar cegamente em sandbox de terceiros sem checar o teto de execução. Se a plataforma não limita runtime, memória ou rede, o isolamento é frágil. Verifique se há limites claros, como os 3 segundos dos compiladores online, e se o ambiente é destruído ao final.
Comece agora: três passos para transformar medo em método
Checklist prático · Recomendações
- 01A Escolha Certa: Avalie o risco da tarefa. Para código curto de estudo ou snippet de IA, use um sandbox online com limite de 3 segundos; para arquivos suspeitos, ative o Área Restrita do Windows; para pipelines, use contêiner efêmero. Critério: quanto maior o dano potencial, mais pesado o isolamento.
- 02Ponto de Atenção: Bloqueie a rede por padrão e verifique se o ambiente é mesmo descartável. Muitas plataformas de sandbox permitem persistência ou acesso à internet, o que anula a proteção para análise de malware. Confira antes de rodar qualquer código de origem duvidosa.
- 03Na Prática: Teste hoje mesmo um trecho de Python no navegador com WebAssembly, sem instalar nada. Depois, abra um arquivo suspeito no Área Restrita do Windows. Em 15 minutos você entende o isolamento na pele.
A maioria dos textos sobre sandbox trata o assunto como ferramenta de IA, mas pouca gente explica que o isolamento real vem de namespaces do Linux, cgroups e seccomp. Saber isso muda sua decisão: você deixa de confiar em promessas de marketing e passa a verificar se o sandbox realmente bloqueia chamadas de sistema e limita recursos. Essa é a diferença entre um ambiente que protege e um placebo.
Você não precisa ser especialista em segurança para usar sandbox. Na minha experiência, a dificuldade não é técnica, é criar o hábito. Basta entender a fronteira e escolher o nível certo de isolamento para cada tarefa.
Comece pequeno: rode um snippet no navegador, depois ative a Área Restrita do Windows para abrir um arquivo duvidoso e, por fim, configure um contêiner efêmero para seus pipelines. Segurança real é rotina, não evento.
O que pouca gente sabe: Quatro categorias de sandbox entregam isolamentos bem diferentes. O sandbox de navegador com WebAssembly roda Python em 3 segundos sem rede, ideal para aprendizado; o sandbox de sistema operacional (como Área Restrita do Windows) cria um desktop descartável para arquivos suspeitos; o contêiner efêmero (E2B) é criado e destruído por tarefa, perfeito para código de IA; e a máquina virtual emula hardware completo, com isolamento máximo mas alto consumo. Escolher errado é o motivo mais comum de frustração.
