
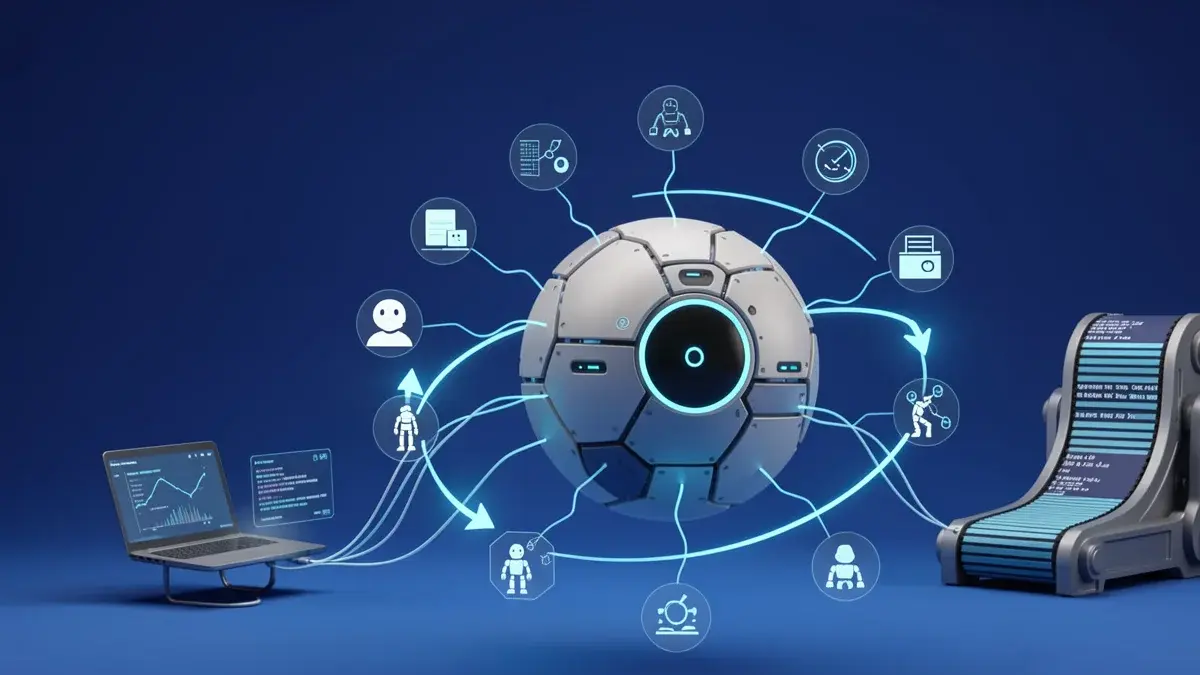
Um agente autônomo é um software que, a partir de um objetivo definido, percebe o contexto, decide os próprios passos e executa ações usando ferramentas, repetindo esse ciclo até concluir a tarefa ou precisar de intervenção humana.
Você abre a planilha de conciliação, cruza extratos, copia números, envia e-mail e espera a aprovação. Repete isso toda semana, trocando apenas o período. Agora imagine essa sequência rodando enquanto você cuida da exceção que realmente exige critério.
A maioria erra ao achar que isso é só um chatbot melhorado. A diferença real está no loop que percebe, decide e age. É sobre isso que vamos conversar, sem mistério e com o pé na realidade de quem toca operação no Brasil.
Eu costumo resumir assim: chatbot conversa, agente entrega. Se a ferramenta não executa uma ação, não é agente.
- Um agente autônomo é um sistema de software que combina modelo de linguagem com capacidade de chamar funções externas, ler documentos e encadear passos para agir sobre sistemas.
- Ele opera em um loop contínuo de percepção, decisão, ação, observação e memória, com critério de parada definido.
- No Brasil, as primeiras adoções concentram-se em backoffice: conciliação financeira, aprovação de compras, onboarding, sincronização CRM-ERP e emissão de relatórios.
- A definição simples que separa um agente de um chatbot e por que isso muda o jogo.
- O mecanismo em loop: objetivo, percepção, plano, ação, observação e memória — desenhado passo a passo.
- As diferenças práticas entre agente autônomo, RPA e macro de planilha, com exemplos do dia a dia brasileiro.
- Como decidir se o seu processo está pronto para receber autonomia, sem cair em modismo.
O que parece simples esconde uma cadeia de decisões que acontece em segundos
Ao pedir para um agente “conciliar os extratos do mês”, você não está apenas pedindo uma resposta. Está entregando permissão para ler arquivos, interpretar regras, escrever em planilhas e até enviar mensagens.
Quem observa de fora vê um resultado limpo. Por dentro, há um fluxo de tentativa, erro, correção e memória que muda completamente a forma de confiar no processo.
Antes de escolher um agente, documente o processo que você quer delegar. Se você não sabe explicar a regra para outra pessoa, o agente também não vai aprender.
O que faz um software ser chamado de agente autônomo?
Um software é chamado de agente autônomo quando tem capacidade de decidir os próprios passos para cumprir um objetivo, sem que cada ação precise ser comandada por um humano.
Ele não apenas responde perguntas. Ele lê dados, escolhe ferramentas, executa chamadas e ajusta o caminho conforme o retorno. É essa autonomia na seleção de ações que o diferencia de um programa com regras fixas.
A linha tênue entre autonomia e automação comum
Automação comum segue um roteiro previsível: se A, então B. Um agente autônomo lida com variação: ele interpreta qual passo faz sentido agora e pode mudar de estratégia se algo der errado.
Na prática, a diferença aparece quando o processo tem exceções. A automação tradicional trava na exceção; o agente tenta contornar, consulta outra fonte ou pede ajuda se estourar o limite de tentativas.
Por que o tema saiu do laboratório e virou pauta de diretoria
O tema saiu do laboratório porque os modelos de linguagem de grande porte aprenderam a chamar funções externas e manipular dados reais, não apenas texto.
Antes, um robô precisava ser programado passo a passo. Agora, o modelo interpreta a intenção e escolhe a API certa. Isso abriu caminho para fornecedores de ERP e CRM criarem conectores que falam com agentes, transformando backoffice em campo de teste.
Como um agente autônomo funciona por dentro, passo a passo
O agente opera em um loop de percepção-decisão-ação: ele observa o ambiente, define um plano, executa uma ação, analisa o resultado e repete até alcançar o objetivo ou atingir o critério de parada.
Esse ciclo não é linear. Em cada volta, o contexto muda, e o agente recalcula a próxima jogada com base no que aprendeu na etapa anterior.
Objetivo e percepção: como ele entende o que precisa ser feito
O objetivo é a meta em linguagem natural ou estruturada, como “conciliar os extratos bancários de março com o sistema financeiro”. A percepção é a leitura de contexto via APIs, bancos de dados, arquivos e histórico de execuções.
Sem percepção clara, o agente age às cegas. Por isso, a qualidade da entrada determina a qualidade da saída.
Raciocínio e planejamento: o padrão ReAct e o uso de ferramentas
O padrão ReAct alterna raciocínio e ação: o modelo pensa, escolhe uma ferramenta, executa, observa o resultado e pensa de novo.
O function calling é o mecanismo técnico que permite ao modelo invocar APIs externas com parâmetros estruturados. É isso que transforma texto em ação real, como criar um lançamento contábil ou enviar e-mail.
Ação, observação e critério de parada: quando o loop termina
A ação pode ser qualquer chamada de função: gravar em planilha, acionar um fluxo no ERP, disparar mensagem. A observação é o retorno dessa ação, que volta ao contexto e orienta a próxima decisão.
O loop termina quando o agente detecta que o objetivo foi alcançado, quando gasta todas as tentativas previstas ou quando encontra uma condição que exige aprovação humana.
Memória de curto e longo prazo: por que ele não esquece o que importa
A memória de curto prazo guarda o contexto da execução atual — os passos já dados, os valores lidos, as falhas encontradas. A memória de longo prazo armazena preferências, padrões históricos e regras de negócio para usar em novas execuções.
Essa separação evita que o agente recomece do zero a cada tarefa e permite que ele aprenda com erros anteriores sem sobrecarregar o prompt.
Contexto da execução versus base vetorial de preferências
O contexto da execução é volátil: existe apenas enquanto a tarefa roda e some ao final. A base vetorial guarda informações de forma persistente, permitindo buscas por similaridade semântica quando o agente precisa lembrar de algo.
Na prática, um agente de atendimento pode usar a base vetorial para recuperar o histórico de interações de um cliente e ajustar o tom da resposta, sem que isso entre no prompt inteiro.
Agente autônomo, chatbot, copiloto e RPA: cada um no seu quadrado
A diferença central está na autonomia de ação: o chatbot responde, o copiloto sugere, o RPA executa um roteiro fixo, e o agente autônomo decide e executa em função do objetivo.
Chatbots não alteram sistemas. Copilotos ajudam o humano a fazer. RPAs repetem cliques na tela. Agentes combinam raciocínio com execução em APIs e dados. Um chatbot recebe uma pergunta e devolve uma resposta, sem tocar em outro sistema. Um copiloto fica ao lado do humano, sugerindo código ou texto, mas a decisão final é da pessoa. Um agente autônomo recebe uma tarefa e vai até o fim, tocando sistemas e registrando o que fez.
Essa distinção evita o erro de chamar qualquer assistente de “agente” e perder a expectativa certa sobre o que a ferramenta pode entregar.
Por que macro e script não sobrevivem à mudança de tela
Macros e scripts dependem de referências fixas: posição de célula, seletor de elemento, sequência de cliques. Quando a interface muda, o script quebra.
O agente autônomo não depende da posição visual. Ele fala com APIs e interpreta a resposta. Se o dado mudar de formato, ele tenta se adaptar, desde que a fonte continue acessível.
Os tipos de agente autônomo e o grau de autonomia de cada um
Os tipos são organizados pelo nível de liberdade que o software tem para agir: assistido, supervisionado e autônomo. A diferença está em quantos checkpoints humanos existem entre a decisão e a execução.
Não existe agente 100% sem supervisão em processos críticos; o que existe é uma gradação de alçada e exceção.
Assistido, supervisionado e autônomo: onde traçar a alçada
No modo assistido, o agente propõe e o humano aprova cada passo. No supervisionado, ele executa dentro de limites predefinidos e só para em exceções. No autônomo, ele segue até o fim, desde que esteja em sandbox e com log imutável.
A alçada define o teto de valor, o tipo de ação e quais sistemas podem ser tocados sem confirmação adicional.
Agente único ou orquestração multiagente?
Um agente único resolve tarefas bem delimitadas, como gerar um relatório. A orquestração multiagente coloca um coordenador que distribui subtarefas para especialistas: um agente consulta o CRM, outro valida no ERP, outro redige a resposta.
Essa arquitetura aumenta a escalabilidade, mas também exige mais governança e rastreabilidade para não virar uma caixa-preta.
Onde os agentes autônomos já trabalham em empresas no Brasil
As primeiras adoções concentram-se em backoffice: conciliação financeira, aprovação de compras, onboarding de colaboradores, sincronização CRM-ERP e emissão de relatórios.
São processos com volume repetitivo, regras razoavelmente claras e impacto direto em horas de trabalho manual.
Conciliação financeira e fechamento de mês sem conferência manual
O agente lê extratos, cruza com lançamentos no ERP, identifica divergências, classifica os motivos e gera um relatório com as pendências para o analista validar.
Em vez de o time gastar dias conferindo linha a linha, ele recebe uma lista priorizada de exceções. A conferência por amostragem dá lugar à conferência por exceção.
Aprovação de compras, onboarding e sincronização CRM-ERP
Na aprovação de compras, o agente verifica política de alçada, confere dados do fornecedor, checa duplicidade de pedido e encaminha para o aprovador certo.
No onboarding, ele coleta documentos, valida CPF, envia contrato e agenda treinamento. Na sincronização CRM-ERP, ele monitora alterações e atualiza os dois lados sem digitação manual.
Um agente autônomo precisa de supervisão humana?
Sim, para a maioria dos processos que envolvem valor financeiro ou dado pessoal. O modelo maduro combina autonomia com human-in-the-loop: a pessoa entra nos pontos de decisão irreversível ou de baixa confiança.
Supervisão não significa assistir tudo; significa desenhar o fluxo para que a pessoa veja apenas o que exige critério humano.
Human-in-the-loop: o que fica com a pessoa e o que fica com a máquina
Fica com a pessoa a aprovação de exceções, a validação de valores acima da alçada, a conferência de informações sensíveis e a decisão final em casos ambíguos. Fica com a máquina a coleta, o cruzamento, a classificação e as ações repetitivas dentro da regra.
O objetivo é deslocar o humano do trabalho braçal para o trabalho de julgamento.
Aprovação por exceção: quando o agente pede ajuda
O agente pede ajuda quando encontra algo que não se encaixa na regra, quando o valor estoura a alçada, quando a confiança da classificação é baixa ou quando o custo do erro é alto.
Esse pedido deve ser explícito, com contexto e opções para o humano decidir rapidamente, sem ter que reconstruir o raciocínio do zero.
Quais são os riscos reais de delegar tarefas a um agente
Os riscos principais são alucinação em ação, erro em cascata, violação de permissões e falta de rastreabilidade que impeça auditoria.
Alucinação em texto incomoda; alucinação que escreve em sistema financeiro pode causar prejuízo real.
Alucinação e erro em cascata: o que fazer quando dá errado
O modelo pode inventar um número, chamar a ferramenta errada ou interpretar mal um dado. Se o agente não valida o retorno, o erro se propaga para os passos seguintes e vira cascata.
Mitigação: limitar o escopo da ação, exigir confirmação para escrita irreversível, registrar todos os passos e implementar validação de saída antes de prosseguir.
Quem responde pelo prejuízo? Responsabilidade e rastreabilidade
Quem responde é a organização dona do processo. O agente não tem personalidade jurídica. Por isso, a trilha de auditoria é obrigatória: logs imutáveis, registro de cada decisão, ferramenta chamada e dado recebido.
Sem rastreabilidade, qualquer prejuízo vira discussão sem prova. A governança não é detalhe; é o que separa projeto piloto de produção segura.
Na minha experiência, o erro mais comum é tratar o agente como se fosse um estagiário que já chega sabendo o processo. Ele não sabe. O agente é bom em executar, mas péssimo em improvisar em processo mal documentado.
O que vejo em projetos reais é que a parte mais demorada nunca é o prompt. É a integração com sistemas legados, planilhas e e-mails. É aí que a promessa de autonomia encontra a realidade do ERP antigo e da base de dados cheia de cadastros duplicados.
A boa notícia: com o desenho certo, dá para colocar um agente em produção em semanas, não em meses. Mas é preciso olhar para o custo escondido e para a governança antes de apertar o play. Vamos aprofundar.
Por que 60% a 80% do esforço de um agente está na integração
De 60% a 80% do tempo de um projeto de agente autônomo é gasto conectando o agente a sistemas legados, planilhas e caixas de e-mail, não na configuração do modelo de linguagem.
O raciocínio do agente é a parte fácil. O difícil é fazer com que ele consiga ler e escrever dados em ferramentas que não foram desenhadas para isso.
Eu diria que a integração é o verdadeiro gargalo; o modelo de linguagem é só uma parte do caminho.
Sistemas legados, planilhas e e-mails: onde mora a dificuldade
ERPs antigos muitas vezes não têm API pública ou exigem autenticação arcaica. Planilhas são arquivos soltos, sem controle de versão. E-mails chegam em formatos inconsistentes, com anexos que mudam de nome.
Cada uma dessas fontes exige uma camada de tradução: extrair dados, normalizar, validar e devolver no formato esperado pelo sistema de destino.
O gargalo é o dado de entrada, não o modelo de linguagem
Quando um agente erra, a causa mais comum está no dado de entrada: cadastro duplicado, campo preenchido de forma ambígua, arquivo com coluna fora do padrão.
Antes de culpar o modelo, vale olhar para a fonte. Um agente sobre um processo com dado sujo só produz sujeira mais rápido.
A conta escondida: latência, chamadas ao modelo e filas assíncronas
Uma execução de agente costuma envolver de 3 a 15 chamadas ao modelo, cada uma com latência de 1 a 8 segundos — o tempo total varia de segundos a minutos. O número exato depende da complexidade do plano: quanto mais etapas e ferramentas, mais vezes o modelo precisa pensar. Um agente de conciliação pode chamar a API do banco, depois a do ERP, depois validar divergências e então redigir um relatório.
Reduzir esse número é uma alavanca de custo e tempo: agrupar leituras, evitar reconsultar dados já obtidos e usar memória de curto prazo para não repetir passos.
Processos que exigem resposta imediata podem não ser o melhor caso de uso. A latência cresce em cadeia, e o usuário final percebe.
Quando o processo precisa virar fila e não resposta imediata
Processos longos, como geração de relatórios consolidados ou onboarding com múltiplas integrações, devem ser executados em filas assíncronas. O usuário dispara, recebe um aviso e o agente trabalha em background.
Tentar manter a execução síncrona nesses casos gera timeout, frustração e sensação de que “não funciona”.
As variáveis que pesam no custo de operar em volume
O custo de operar um agente em volume depende do número de chamadas ao modelo, do tamanho do contexto, do tipo de modelo, da frequência de execução e do custo de armazenamento da memória.
Otimizar o prompt para reduzir tokens, usar modelos menores para tarefas simples e compactar histórico são práticas que reduzem o custo sem sacrificar resultado.
Model Context Protocol e o fim das integrações sob medida
O Model Context Protocol é um padrão que padroniza como modelos de linguagem se conectam a fontes de dados e ferramentas. Em vez de escrever um conector para cada sistema, você usa um único protocolo para expor recursos ao agente.
Isso reduz o custo de integração e permite trocar de modelo sem refazer a camada de acesso a dados.
Orquestração multiagente: um coordenador para vários especialistas
Na orquestração multiagente, um agente coordenador recebe o objetivo, decompõe em subtarefas e delega a agentes especialistas: um consulta o CRM, outro liga no ERP, outro redige.
Esse padrão permite escalar sem criar um único agente gigante que faz tudo. Mas exige definição clara de responsabilidades e troca de mensagens entre agentes.
Governança de agentes: logs imutáveis, alçada e trilha de auditoria
Governança de agentes é o conjunto de regras que garante que cada ação seja registrada, limitada e rastreável. Logs imutáveis, alçada de decisão e trilha de auditoria formam o tripé.
Sem isso, o agente vira uma caixa-preta e qualquer erro vira crise de confiança.
Menor privilégio e sandbox: reduzindo o raio de dano
O princípio do menor privilégio diz que o agente deve ter acesso apenas ao mínimo necessário para a tarefa, nada mais. Se ele não pode apagar registros, não deve ter permissão para isso.
Executar em sandbox limita o impacto: o agente roda em um ambiente isolado, com consequências controladas antes de ir para produção.
Como montar uma trilha de auditoria que passa em auditoria de verdade
Uma trilha de auditoria útil registra cada chamada, com timestamp, entrada, saída, ferramenta usada, modelo utilizado e decisão tomada. Os logs devem ser imutáveis e exportáveis.
Isso permite reconstruir qualquer execução e provar que o agente agiu dentro da alçada definida.
LGPD e agentes autônomos: quando o software acessa dado sensível
A LGPD se aplica a agentes autônomos como a qualquer tratamento de dados pessoais. O agente que lê, armazena ou processa CPF, histórico de saúde ou dados financeiros deve atender aos princípios de finalidade, necessidade e transparência.
O desafio extra é a memória: o agente pode reter informações em logs ou base vetorial sem que o titular saiba.
O que pode e o que não pode ficar na memória do agente
Podem ficar na memória apenas dados necessários para a finalidade declarada, pelo tempo mínimo necessário. Dados sensíveis devem ser mascarados, anonimizados ou excluídos após a execução.
Logs de execução não devem conter valores completos de cartão, senhas ou informações de saúde desnecessárias para auditoria.
Confirmação antes de ações irreversíveis: o desenho que evita desastre
Ações irreversíveis, como apagar registros, enviar pagamentos ou bloquear usuários, devem exigir confirmação humana explícita, mesmo que o agente esteja em modo autônomo.
Essa confirmação pode ser um checkpoint com aprovação por exceção, garantindo que o agente nunca execute à revelia do dono do processo.
Quanto tempo leva para colocar um agente em produção
Projetos de automação com agentes costumam ter janela de implantação de 4 a 12 semanas quando o processo já está mapeado e documentado.
Esse prazo cobre integração, testes, ajustes de prompt e implementação de governança. Sem documentação, o prazo estoura.
O que precisa estar mapeado antes de escrever a primeira linha
Antes de escrever a primeira linha, é preciso ter documentado: entradas e saídas do processo, regras de decisão, sistemas envolvidos, critérios de exceção e quem é o dono do processo.
Esse mapa é o que permite ao agente agir sem ambiguidade e ao humano auditar sem surpresas.
Sinais de que o processo ainda não está pronto para autonomia
Se o processo não está documentado, se as entradas são imprevisíveis, se o volume não justifica, se não existem APIs ou caminhos de acesso aos dados, ou se o erro tem custo irreversível, o processo não está pronto.
Nesses casos, padronizar manualmente primeiro é a decisão certa. Agente sobre processo confuso só produz confusão mais rápido.
O fim da licença de ferramenta: a venda de resultado operacional
O que se vê hoje no Brasil é uma mudança na forma de contratar: em vez de comprar licença de ferramenta, as empresas compram resultado operacional — o processo rodando, com trilha de auditoria e pontos de aprovação humana.
Isso muda a conversa: o fornecedor não entrega software, entrega conciliação feita, onboarding concluído, relatório publicado.
Meus sistemas são antigos e não conversam com nada — mito ou verdade?
É mito que sistemas antigos sejam impeditivos. Muitas vezes, a dificuldade não é a tecnologia, mas a ausência de uma camada de integração. Se o sistema tem exportação de dados, e-mail ou tela, dá para construir um conector.
O verdadeiro obstáculo é a falta de dono do processo e a indisposição de documentar o fluxo.
Isso vai substituir meu trabalho? O que muda nas profissões
O agente autônomo substitui tarefas, não necessariamente profissões. Ele assume o trabalho repetitivo e libera o profissional para o julgamento, a exceção e a melhoria do processo.
Quem domina a orquestração e a governança de agentes passa a ter uma competência cada vez mais valorizada.
O que o desenvolvedor passa a fazer quando o agente escreve código
O desenvolvedor deixa de ser o digitador de rotinas e passa a ser o arquiteto do fluxo: define quais ferramentas o agente pode usar, valida a qualidade das saídas e desenha os pontos de supervisão.
O trabalho se desloca da implementação mecânica para a engenharia de confiabilidade.
Funções que ganham tempo e funções que mudam de nome
Analistas operacionais ganham tempo para atuar em exceção e melhoria contínua. Funções como “digitador de planilha” tendem a desaparecer; funções como “analista de automação” e “especialista em governança de agentes” crescem.
A transição exige aprendizado, mas não é um apocalipse: é uma realocação de esforço.
Como escolher onde delegar autonomia primeiro
Comece por processos com alto volume, regras claras, entradas previsíveis e erro reversível. São os que geram retorno rápido e baixo risco.
Conciliação financeira, triagem de atendimento e atualização cadastral são bons candidatos iniciais.
O dono do processo: o papel que ninguém quer assumir
Todo processo automatizado precisa de um dono: alguém que responde pelo resultado, valida exceções e atualiza as regras quando o negócio muda.
Sem dono, o agente vira órfão: ninguém percebe quando ele para de funcionar ou quando começa a errar em silêncio.
A autonomia que chega antes do pedido do usuário
Uma tendência visível é o modo agêntico padrão em ferramentas de produtividade: o agente antecipa a tarefa com base no contexto e no histórico, antes mesmo de o usuário pedir.
Isso amplia a sensação de “trabalho que se faz sozinho”, mas exige ainda mais cuidado com permissões e transparência.
O que fazer com isso agora
O Essencial em 3 Passos
- 01A Escolha Certa: Para o primeiro teste, escolha um processo de alto volume e regra clara, como conciliação financeira ou atualização de cadastro. Evite começar por tarefas cheias de exceção.
- 02Ponto de Atenção: Confundir chatbot com agente autônomo leva a expectativa errada. Chatbot responde, agente executa. Antes de investir, verifique se o fornecedor entrega execução, não só conversa.
- 03Na Prática: Documente o processo hoje mesmo. Liste entradas, regras, exceções e sistemas envolvidos. Sem esse mapa, o agente não sai do papel.
O que poucos admitem é que a alucinação em ação é mais grave que em texto. Um erro em um e-mail é constrangedor; um erro em um lançamento contábil é prejuízo. Por isso, a primeira automação deve ter raio de dano mínimo e checkpoint humano antes de qualquer escrita irreversível.
Você agora tem um modelo mental para separar agente autônomo de chatbot, RPA e copiloto. Sabe que a autonomia real exige loop, memória, ferramentas e governança — não apenas um modelo de linguagem mais esperto.
O próximo passo é simples: escolha um processo repetitivo da sua rotina e desenhe o fluxo no papel. Liste o que entra, o que sai, onde estão as exceções e quem é o dono. Só depois pense em tecnologia.
Autonomia não é sobre substituir pessoas. É sobre devolver tempo para o que exige julgamento humano.
Eu prefiro começar pequeno, com raio de dano mínimo, para ganhar confiança na operação.
O que pouca gente sabe: A autonomia está deixando de ser um recurso que você liga e passando a ser o modo padrão de ferramentas de produtividade. A pergunta certa não é ‘quando vou adotar um agente?’, mas ‘como vou desenhar permissões para quando ele chegar sozinho?’.
