
API de decisões não é um endpoint de consulta: ela recebe fatos e devolve um veredito com justificativa, assumindo o papel de juiz automatizado dentro do seu sistema.
Naquela tarde quente, o desenvolvedor olhava a documentação e repetia baixinho: ‘Se a regra mudar, eu preciso publicar outra versão?’ Ele tinha acabado de ver o retorno APPROVED sem entender o porquê, e o medo de implementar errado travou a integração. A confusão não é por acaso: a maioria das APIs devolve dados crus, e a API de decisões entrega uma conclusão acionável — a diferença parece sutil, mas muda a arquitetura, a responsabilidade e a forma como você projeta o fallback. Quem enxerga só o endpoint deixa de ver o motor por trás, e é aí que a auditoria e a explicabilidade se perdem.
- API de decisões é uma camada que recebe fatos de negócio via HTTP e retorna um veredito padronizado (APPROVED, REVIEW ou REJECTED) com justificativa e nível de risco.
- O padrão DMN formaliza tabelas de decisão, e a resposta pode incluir reasons[], score, decisionReceipt assinado e suporte a webhook para decisões assíncronas.
- No Brasil, aplicações comuns incluem crédito, onboarding, antifraude e PLD/FT, com exigências de explicabilidade e auditoria sob a LGPD.
- O que muda quando a lógica de julgamento sai do código da aplicação para um motor configurável – e por que isso reduz o ciclo de mudança de dias para horas.
- O caminho completo de uma chamada: autenticação, envio de fatos, veredito, justificativa e registro auditável.
- Os erros de produção que custam caro — e o checklist para não cair neles.
- Como decidir entre motor determinístico, modelo estatístico e abordagem híbrida sem cair na armadilha do fornecedor?
A diferença que ninguém mostra entre dado e decisão
Por trás de toda integração existe um contrato silencioso: a aplicação pergunta, a API responde. Mas quando a resposta deixa de ser um dado e vira uma decisão, esse contrato ganha implicações novas. Você não quer apenas saber se o CPF existe; quer saber se aprova a conta, libera o limite ou bloqueia a transação.
É aqui que muitos tropeçam. Eles tratam a decision API como se fosse uma consulta comum e só percebem o equívoco no primeiro REVIEW não esperado, quando o sistema não tem fluxo para revisão manual. A camada de veredito carrega responsabilidade: cada APPROVED ou REJECTED precisa ser rastreável, explicável e, sobretudo, reversível quando necessário.
Antes de integrar, peça um exemplo de resposta com reasons[] preenchido. Se o fornecedor não souber explicar por que a decisão foi tomada, você não terá auditoria real.
O que é uma API de decisões e por que ela não é só mais uma API
API de decisões é o ponto de contato onde uma aplicação envia fatos de negócio e recebe de volta uma decisão pronta, com justificativa. Ela separa a lógica de julgamento do código da aplicação, permitindo alterar regras sem reescrever o produto. Essa separação é o coração da decision intelligence: transforma dados em veredito acionável.
A diferença entre consultar dados e receber um veredito
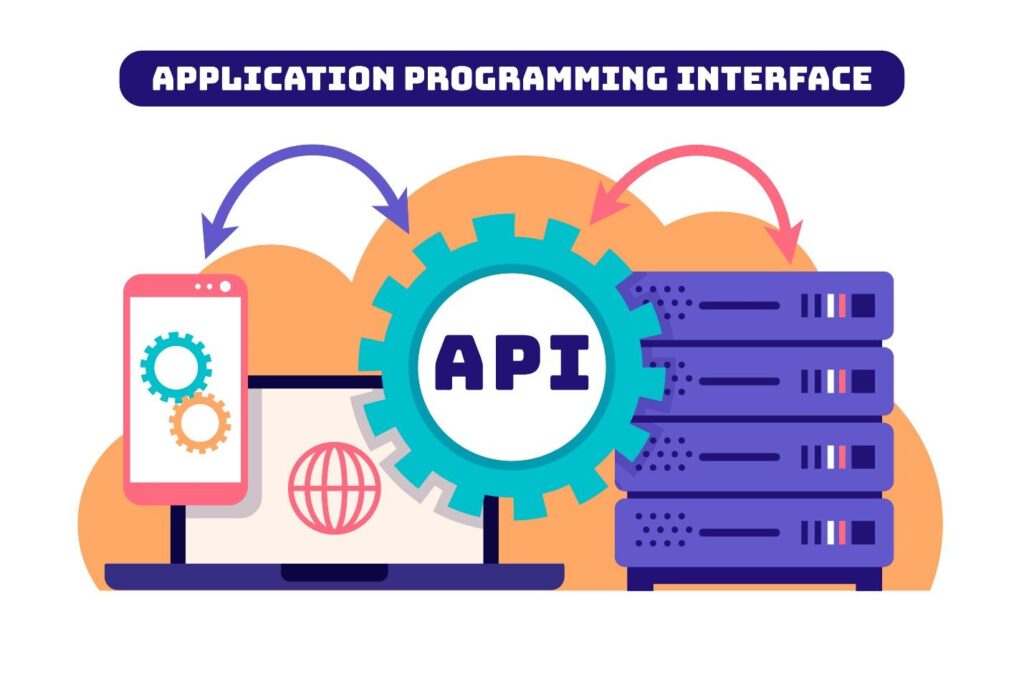
Uma consulta comum devolve dados brutos; uma API de decisões devolve um veredito padronizado, como APPROVED, REVIEW ou REJECTED, acompanhado de motivos. Por exemplo, uma consulta de CPF retorna nome e situação cadastral, enquanto a decisão responde se o cliente está apto para abrir uma conta. O veredito já carrega o julgamento baseado em regras de negócio.
Como a lógica de julgamento sai do código da aplicação
Em vez de espalhar condições if-else pelo backend, você externaliza as políticas para um motor de regras que pode ser editado por analistas, sem tocar no código do produto. A tabela de decisão DMN formaliza essas regras, permitindo versionar e auditar cada mudança. Isso reduz o ciclo de alteração de regras de dias para horas.
Anatomia de uma chamada: o que acontece nos bastidores
O fluxo típico é um POST para /v1/decide com token Bearer no header Authorization, corpo JSON com dados do contexto e retorno síncrono em menos de 1 segundo. Se a decisão exigir processamento assíncrono, o resultado chega por webhook. Cada chamada precisa de idempotência para evitar duplicidade.
O fluxo típico de uma requisição POST /v1/decide
A aplicação monta um payload com document_number, criteria_slug e outras variáveis de entrada, envia via HTTPS e aguarda o veredito. A resposta inclui decision, score, reasons[] e risk level. Se a API demorar, o webhook assume e entrega o receipt de decisão posteriormente.
Autenticação: chave de API, OAuth 2.0 ou JWT
As três formas convivem: chave de API para integração simples server-to-server, OAuth 2.0 para fluxos delegados e JWT com audience específica quando você precisa de confiança entre serviços. O erro comum é usar chave de API no frontend; isso expõe credencial e viola a LGPD.
O que vem na resposta: decision, score e reasons[]
O campo decision é o veredito principal; score é a confiança ou risco associado; reasons[] lista as regras que foram ativadas para chegar ali. Juntos, eles fornecem a explicabilidade mínima exigida para auditoria e revisão humana.
Idempotência e rate limits: proteções essenciais
O header Idempotency-Key garante que reenvios da mesma requisição não gerem decisões duplicadas nem cobranças indevidas. Os rate limits protegem o backend contra picos e abusos; respeite as janelas e trate o código 429 com retry exponencial.
Os componentes que formam um motor de decisão
Um motor de decisão não é um monolito: combina regras determinísticas, modelos estatísticos e mecanismos de auditoria para produzir vereditos explicáveis. Cada componente tem papel claro na cadeia de responsabilidade.
Tabelas de decisão DMN e regras determinísticas
A DMN padroniza tabelas de decisão, permitindo que analistas descrevam condições e ações sem escrever código. Essa abordagem é ideal quando as políticas são claras, auditáveis e precisam ser alteradas rapidamente. O versionamento da tabela vira parte do histórico.
Modelos estatísticos combinados com regras de negócio
Modelos estatísticos geram um score de risco, mas as regras de negócio podem impor limites, overrules e tratamentos especiais. A decision intelligence está nessa combinação: usar o melhor de cada mundo sem perder explicabilidade.
Para que serve: casos de uso reais no mercado brasileiro
De crédito a compliance, a API de decisões aparece onde velocidade de resposta e rastreabilidade importam. No Brasil, a LGPD e o Bacen pressionam por decisões explicáveis, tornando o veredito programático um padrão.
Crédito e limite: aprovação em tempo real no checkout
No checkout, a API decide se aprova o limite ou parcela em menos de 1 segundo, combinando score de crédito e políticas internas. A resposta ainda traz reasons[] para o SAC, evitando surpresas.
Onboarding e KYC: liberação automática de cadastro
Para KYC, a decisão pode aprovar automaticamente cadastros de baixo risco, enviar para revisão manual os duvidosos e rejeitar os bloqueados. Isso reduz fricção e mantém conformidade.
Antifraude e PLD/FT: bloqueio antes da compensação
Em pagamentos, a decisão bloqueia transações suspeitas antes da compensação, usando regras de antifraude e PLD/FT. A latência subsegundo é crítica para não travar a fila de autorização.
Checagem processual e risco jurídico
APIs de decisão podem consultar dezenas de tribunais em uma única chamada e devolver um veredito sobre risco processual. Isso agiliza due diligence e triagem de parceiros sem abrir mão da contextualização.
Erros que custam caro em produção
Mesmo com uma API bem documentada, times cometem erros que transformam uma boa ideia em incidente. Ignorar o fallback quando a API falha é um dos que mais causam incidente em produção. Conhecer essas armadilhas é metade do caminho para não cair nelas.
Achar que a API decide sozinha e isola a responsabilidade
A API não elimina a responsabilidade do time: as regras são definidas e aprovadas por humanos, e a auditoria precisa comprovar isso. Delegar cegamente é um risco regulatório e de reputação.
Confundir latência baixa com qualidade de decisão
Responder rápido não significa decidir bem; uma decisão apressada pode aumentar risco de fraude ou reprovar cliente bom. Exija métricas de qualidade, como taxa de falsos positivos, além do SLA.
Não versionar regras e perder a rastreabilidade
Sem versionamento, você não sabe qual regra gerou qual decisão; guarde histórico completo e use shadow mode para testar mudanças antes de ativar. A rastreabilidade é base da auditoria.
Perguntas frequentes sobre APIs de decisão
As dúvidas mais comuns mostram onde a abstração confunde. Respondê-las evita retrabalho na integração e no desenho do produto.
Preciso saber machine learning para usar uma API de decisões?
Não. A API encapsula o modelo; você envia fatos e recebe veredito. Entender os limites e vieses ajuda, mas não é pré-requisito para integrar.
Dá para mudar uma regra sem publicar nova versão do sistema?
Sim, se as regras estiverem externalizadas no motor configurável. Você altera a tabela DMN ou configuração no painel, versiona e publica – o produto consome a mudança sem redeploy.
Decisão automatizada precisa de aval humano pela LGPD?
A LGPD exige que decisões automatizadas sejam explicáveis e possam ser revisadas por humano quando afetarem direitos; nem sempre precisa de aval prévio, mas o titular deve saber os critérios.
Eu já vi times integrarem APIs de decisão como se fossem um serviço de CEP, sem pensar no que acontece quando o retorno é REVIEW. O resultado é previsível: em produção, o sistema engasga no caso ambíguo e ninguém sabe para onde mandar. Pior, já ouvi gestor dizer que ‘a API decide sozinha’, como se a responsabilidade saísse do time. Não sai. A ferramenta executa regras que alguém desenhou, aprovou e versionou. O que me preocupa não é a tecnologia, mas a postura de delegar cegamente. Quando você entende o mecanismo, percebe que o verdadeiro trabalho está na governança: definir critérios, testar em sombra, documentar o porquê. É isso que separa um sistema que decide bem de um que apenas responde rápido.
O que muda com as APIs de decisão de nova geração
As APIs evoluíram de simples devolvedoras de veredito para plataformas de decisão com provas criptográficas e explicabilidade avançada. Essas mudanças não são cosméticas; atendem à pressão regulatória e à necessidade de confiança.
Recibo de decisão com assinatura criptográfica: o que é e por que importa
O recibo assinado é uma prova imutável de que a decisão foi tomada por aquele motor, naquele momento, com aquelas regras. Ele impede que alguém altere retroativamente o histórico e dá lastro para auditoria externa.
Explicações em linguagem natural sobre as regras ativadas
Além do reasons[] técnico, APIs modernas trazem explicações legíveis, ajudando o time de risco a entender o veredito sem ler código. Isso reduz atrito com compliance e acelera a investigação manual.
Score de reversibilidade: avaliando o custo de desfazer uma decisão
O score de reversibilidade indica quão difícil é desfazer aquela decisão; uma reprovação de crédito pode ser fácil de reverter, um cancelamento de contrato pode ser caro. Esse sinal ajuda a priorizar revisão humana.
Integração nativa com Open Finance para renda e histórico
Com Open Finance, a API pode acessar dados de renda e histórico mediante consentimento, refinando a decisão sem depender só do cadastro. Isso melhora a taxa de aprovação com menor risco, desde que o usuário autorize.
Como escolher entre motor de regras e modelo estatístico
A decisão de arquitetura mais importante é onde colocar a inteligência: em regras determinísticas, em modelos estatísticos ou numa combinação. Cada escolha tem implicações de manutenção e auditoria. Eu prefiro começar por regras claras e adicionar modelo aos poucos, à medida que o volume justifica.
Quando a determinabilidade das regras é suficiente
Se as políticas são claras, auditáveis e mudam pouco, um motor de regras determinístico é mais simples e explicável. Você ganha em velocidade de deploy e em confiança do regulador.
Quando o machine learning agrega valor (e quando ele atrapalha)
Modelos estatísticos capturam padrões complexos, mas podem virar caixa-preta; use quando houver volume para treinar, tolerância a incerteza e capacidade de monitorar drift. Em cenários de baixo volume ou alta necessidade de explicação, regras são melhores.
Arquiteturas híbridas: combinando os dois mundos
Muitos usam regras para limites e overrules, e modelo para score; assim, mantêm explicabilidade e ganham precisão. A chave é documentar qual componente definiu cada pedaço do veredito.
Auditoria e conformidade com a LGPD
A LGPD não proíbe decisão automatizada, mas exige que ela seja explicável e que o titular possa contestar. Isso muda o desenho do sistema: auditoria deixa de ser opcional e vira requisito.
O que é uma decisão automatizada explicável sob a LGPD
Explicável significa que o titular pode entender os critérios usados e, se necessário, solicitar revisão humana. Logo, reasons[] e recibo auditável são fundamentais; sem eles, você está exposto a multas e reclamações.
Como armazenar o histórico de decisões para auditoria
Guarde payload completo, resposta, decisionReceipt e versão das regras; defina prazos de retenção alinhados à finalidade e garanta criptografia em repouso. Não descarte o contexto original: ele pode ser a defesa numa disputa.
O papel do decisionReceipt na rastreabilidade
O recibo assinado funciona como selo que vincula a decisão às regras usadas, impedindo alegação de alteração. Ele também permite verificar a integridade em qualquer momento, mesmo anos depois.
Testes e validação antes de ir para produção
Colocar uma API de decisão em produção sem testar os cenários de borda é como dirigir sem freios. O sandbox é seu amigo, mas precisa de disciplina. Eu costumo montar uma suíte mínima de testes de falha antes de liberar qualquer endpoint.
Como usar o sandbox para simular decisões
O sandbox permite enviar cenários de teste e validar respostas sem afetar produção; crie uma suíte com casos de borda, incluindo documentos inválidos, regras conflitantes e falha de dependência.
Versionamento de regras: boas práticas para não quebrar o fluxo
Versione regras como código: branch, aprovação, shadow mode, rollback. Documente quem alterou e por quê. Isso evita que uma mudança mal testada derrube o sistema em plena Black Friday.
Monitoramento de SLA e latência em tempo real
Monitore latência e taxa de REVIEW; alertas para desvio de SLA ajudam a antecipar problemas. Se a API responde mais devagar que o normal, o fallback pode precisar ser acionado antes da falha total.
Objeções comuns (e por que elas não se sustentam)
Muitos adiam a adoção por medo de perder controle. Essas objeções têm fundamento, mas são contornáveis com desenho consciente.
A API decide sozinha? Entenda a divisão de responsabilidades
Não. A API aplica regras definidas por humanos; a responsabilidade continua no time que desenhou, aprovou e versionou. A tecnologia é a execução, não o julgamento.
Ficar preso a um fornecedor: como mitigar o risco
Evite acoplamento: use interface própria, esconda detalhes do provedor, mantenha regras externalizadas e portáveis via DMN. Assim, trocar de fornecedor vira reconfiguração, não reescrita.
Caixa-preta? A importância da explicabilidade embutida
Exija reasons[] e recibo assinado; se não houver, o risco regulatório e operacional sobe. A caixa-preta é aceitável no modelo, mas não na justificativa final.
Integração na prática: dicas para desenvolvedores
Chegou a hora de codificar. Algumas decisões de desenho farão diferença entre uma integração robusta e um incidente no primeiro pico. Uma decisão que eu tomo cedo é desenhar o fallback antes mesmo de olhar a documentação do endpoint.
Como estruturar o fallback quando a API de decisão falha
Defina uma política: em indisponibilidade, envie para revisão manual ou aplique regra conservadora; nunca deixe o fluxo quebrar. Documente essa política e teste-a regularmente com fault injection.
O papel do webhook para decisões assíncronas
Quando a decisão demora, use webhook para receber o veredito; garanta idempotência no callback e assinatura do payload para evitar spoofing. Sem isso, um atacante pode injetar webhooks falsos.
Boas práticas de autenticação e segurança
Use OAuth 2.0 com escopo mínimo, JWT com audience, e nunca exponha chave no frontend. Rode auditoria de logs de acesso e valide o receipt de decisão em cada evento crítico.
Da teoria para a prática: três passos para começar bem
Resumo Prático
- 01A Escolha Certa: Priorize um motor com explicabilidade embutida: exija reasons[] e decisionReceipt antes de qualquer teste. Sem isso, você compra um caixa-preta que pode custar caro em auditoria.
- 02Ponto de Atenção: Não confunda latência baixa com decisão correta. Um SLA de subsegundo não garante que o veredito é adequado; acompanhe métricas de qualidade e revise regras periodicamente.
- 03Na Prática: Monte um caso de uso simples em sandbox, envie cenários de borda (inclusive falha simulada) e valide o fallback manual antes de colocar em produção.
Um checklist que raramente aparece na documentação: teste idempotência reenviando a mesma requisição com a mesma Idempotency-Key, defina uma política de fallback para ‘revisar’ quando a API estiver indisponível, retenha o payload completo por prazo compatível com a LGPD e simule mudanças de regra em shadow mode antes de ativar. Esses quatro itens evitam surpresas que nenhum tutorial cobre.
Você começou enxergando API de decisões como um enigma técnico; agora sabe que ela é uma camada de julgamento que exige governança, explicabilidade e respeito à LGPD. A integração não termina no primeiro APPROVED; ela começa no desenho das regras e no planejamento do fallback.
Não saia daqui sem mapear um fluxo real: escolha um caso de uso de baixo risco, desenhe as regras em tabela, teste no sandbox com fallback manual e convoque o time de compliance para revisar a auditoria. O próximo passo é seu; a documentação não substitui a responsabilidade de quem desenha a decisão.
O que pouca gente sabe: A maioria das documentações mostra o endpoint, mas não explica o que fazer quando a API falha ou responde fora do SLA. A robustez está em tratar o não-resposta como um estado válido do fluxo, não como exceção.
