
Apps conectados são aplicativos que trocam dados e permissões entre si para automatizar tarefas, reduzir retrabalho e manter informações sincronizadas em tempo real.
Quando um app de corrida pede acesso à sua conta de saúde e, minutos depois, um app de nutrição mostra a mesma contagem de passos, não é mágica: é uma cadeia de autorização, transporte e reconciliação de dados que funciona por baixo da interface.
O problema é que a maioria aceita essas conexões sem entender onde as permissões ficam guardadas e como revogar um acesso antigo. E é justamente nessa camada invisível que mora o risco real de exposição e duplicidade — por isso vale entender cada etapa antes de clicar em permitir.
- Apps conectados usam protocolos como OAuth 2.0 e API REST para autorizar e transportar dados entre serviços, com escopos que definem exatamente o que cada app pode ler ou gravar.
- A Conexão Saúde (Health Connect) centraliza dados de atividade, sono e sinais vitais no aparelho, exigindo Android 9 ou superior e funcionando como um hub local de privacidade.
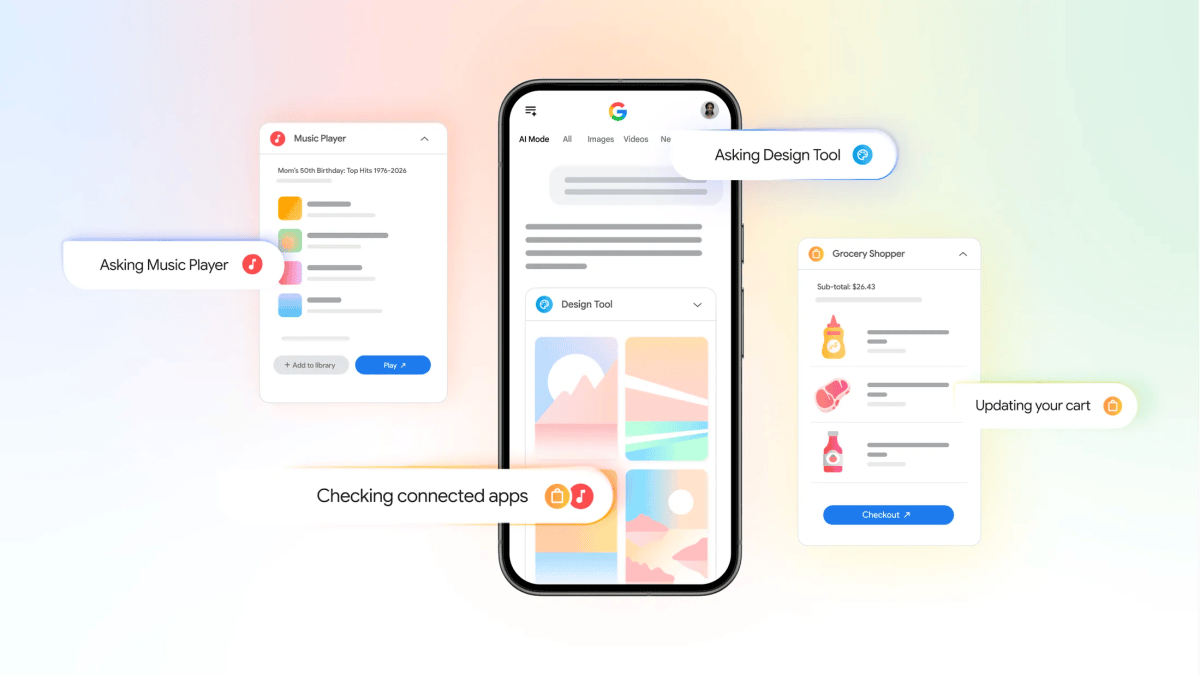
- Plataformas de automação, como o Zapier, conectam mais de 9 mil aplicativos e 66 mil gatilhos e ações, enquanto conectores de IA adicionam decisão por linguagem natural com confirmação humana em operações irreversíveis.
- A camada invisível de autorização: o que acontece quando você clica em permitir e por que o token de acesso define o risco real.
- Por que dados duplicados aparecem entre dois aplicativos e como a reconciliação de registros resolve ou piora o problema.
- Um checklist de auditoria para revisar e revogar conexões antigas sem quebrar o que ainda é útil.
Eu mesmo já me perdi em meio a dezenas de conexões ativas sem lembrar de tê-las criado — e foi aí que entendi que governar permissões é um hábito tão importante quanto trocar senhas.
O que são apps conectados e como funcionam
Eles existem porque o usuário moderno vive entre celular e computador, e repetir a mesma informação em três lugares é inviável. Na prática, esses aplicativos executam tarefas que, de outra forma, exigiriam digitação manual ou troca de arquivos.
A integração entre aplicativos nasceu como resposta a essa fragmentação, ganhando força com a popularização de APIs públicas e contas únicas de sistema operacional. Os benefícios práticos incluem economia de tempo, redução de erros de digitação e a possibilidade de cruzar dados de fontes diferentes para gerar visões completas — como juntar passos, sono e alimentação em um único painel.
O funcionamento básico segue uma sequência: o app A pede permissão, o app B valida esse pedido, e a partir daí os dois trocam mensagens por meio de APIs ou webhooks. Cada conexão é regida por um escopo de permissão, que limita exatamente o que pode ser lido ou alterado.
A infraestrutura invisível que move seus aplicativos
Toda vez que você usa ‘entrar com Google’ ou autoriza um app de finanças a ler seu extrato via Open Finance, há um fluxo de permissões que você pode estar liberando sem perceber. A integração entre aplicativos não é um botão mágico: ela depende de regras de escopo, tokens temporários e endpoints que precisam se comunicar com segurança.
Na prática, o usuário comum lida com três tipos de conexão: o login único de sistema operacional, que evita criar senha nova; os hubs de dados, que centralizam informações no aparelho; e os conectores de automação, que disparam ações entre serviços. Cada um tem um nível de risco e transparência diferente.
Antes de autorizar qualquer conexão, pergunte: o que este app pode ler, por quanto tempo e o que acontece se eu revogar depois. Se a resposta não estiver clara no fluxo de permissão, não autorize.
Apps conectados explicados: da permissão de acesso à sincronização real
A permissão de acesso é a porta de entrada: quando você clica em ‘permitir’, o app recebe um token de acesso que atesta, perante o serviço, que você autorizou determinadas operações. Esse fluxo segue o padrão OAuth 2.0, definido pela RFC 6749, que separa quem você é de o que o app pode fazer.
Você autentica sua identidade, mas quem define o acesso é o escopo de permissão. Por exemplo, um app de nutrição pode receber permissão para ler passos, mas não para acessar seu histórico clínico. O single sign-on é a variação mais comum: em vez de criar senha nova, você usa a conta Google ou Microsoft, e o app recebe apenas os dados básicos do perfil, sem a sua senha.
A sincronização pode ser bidirecional, quando os dois lados gravam e leem dados, ou unidirecional, quando um só envia e o outro só recebe. Em qualquer caso, a troca acontece via API REST, que devolve respostas em JSON com limites de requisições por minuto definidos pelo fornecedor. A revogação é o contraponto essencial: qualquer app conectado pode ter seu acesso cortado a partir das configurações do serviço, e a LGPD reforça seu direito de solicitar a exclusão dos dados compartilhados.
Como os apps conectados trocam dados entre si (e onde isso costuma falhar)
A troca de dados acontece em quatro camadas: autorização, transporte, evento e reconciliação — e é na última que a maioria dos problemas nasce. No transporte, as chamadas saem do app A para o app B por HTTPS em endpoints que devolvem JSON.
Quando a sincronização precisa ser imediata, o app B envia um webhook para a URL do app A, em vez de obrigar o app A a ficar consultando em intervalos fixos. Isso reduz atraso e consumo de bateria. A reconciliação é onde dois lados gravam o mesmo registro com identificadores diferentes, gerando duplicidade.
Um contato salvo no celular e no computador pode aparecer duas vezes se a sincronização não tiver um campo de identificador único compartilhado. Hubs como a Conexão Saúde (Health Connect) resolvem parte disso centralizando os dados no aparelho e aplicando regras de prioridade por tipo de dado, mas não substituem a integração direta quando o dado precisa chegar a um servidor na nuvem.
Outro efeito colateral pouco discutido é o consumo de bateria e dados móveis, especialmente em sincronizações frequentes por polling em vez de eventos.
Confesso que já autorizei conexões sem ler os escopos e depois passei semanas tentando descobrir por que um dado aparecia duplicado. A culpa, quase sempre, não era do app que eu acusava, mas de uma permissão antiga que eu mesmo tinha liberado. Com o tempo, aprendi que governança de integração não é tarefa de programador: é um hábito de qualquer pessoa que usa celular e computador todos os dias. A chave é tratar cada vínculo como um contrato com prazo, escopo e direito de revogação — e revisar esse contrato de tempos em tempos.
É com essa mentalidade que entramos nas dicas práticas e nos erros mais comuns.
Dicas práticas para aproveitar apps conectados no dia a dia
Antes de conectar qualquer aplicativo, defina o que você espera ganhar e o que está disposto a ceder em troca.
Prefira conectores nativos do sistema operacional quando existirem, pois costumam ter menos atrito e melhor controle de privacidade. Use hubs de dados no aparelho para saúde e atividade, pois eles evitam que apps falem diretamente entre si, reduzindo a exposição de dados pessoais.
Para automação entre serviços, comece com fluxos simples e teste por alguns dias antes de escalar. Uma limitação importante: nem sempre a sincronização é instantânea. Alguns apps usam polling com atraso de minutos ou horas, o que pode gerar confusão se você espera tempo real.
Cuidado com automações que disparam ações irreversíveis, como envio de mensagens ou movimentação de dados, sem confirmação humana. E derrube um mito comum: conectar apps não deixa o celular lento. O impacto de bateria e dados depende mais da frequência de sincronização do que do número de conexões.
Uma prática que recomendo é revisar a lista de aplicativos conectados a cada trimestre, com um checklist simples de verificação e revogação. Isso já resolve grande parte dos sustos antes que virem dor de cabeça.
Erros comuns e como evitá-los
O erro mais frequente é conceder permissão ampla sem ler o escopo.
- Conceder acesso total quando só precisa de leitura. Evite desmarcando permissões extras no fluxo de autorização.
- Esquecer de revogar conexões de apps desinstalados. Evite revisando a lista de apps conectados nas configurações da conta a cada trimestre.
- Assumir que sincronização bidirecional resolve tudo sem conflito. Evite definindo um lado como fonte primária e desativando escrita no outro.
- Usar automação de terceiros para dados sensíveis sem verificar a política de privacidade. Evite preferindo hubs locais para saúde e dados pessoais, e mantendo automação de terceiros para tarefas operacionais.
- Ignorar alertas de limite de requisições. Evite monitorando logs e ajustando a frequência de sincronização.
O essencial para dominar apps conectados sem medo
O Essencial em 3 Passos
- 01A Escolha Certa: Antes de conectar, pergunte se a integração substitui uma tarefa manual repetitiva ou apenas adiciona mais um fluxo para monitorar. Se a resposta for ‘só por curiosidade’, não conecte. Prefira sempre o conector nativo do sistema operacional para tarefas simples e hubs locais para dados sensíveis.
- 02Ponto de Atenção: A maioria acredita que revogar uma permissão quebra o app na hora. Na verdade, o app só perde o acesso àquele dado específico — e você sempre pode reautorizar depois. O problema real é a permissão que fica ativa por meses sem uso, porque é ela que gera duplicidade e exposição silenciosa.
- 03Na Prática: Abra hoje as configurações da sua conta principal, localize a lista de apps conectados e anote cada um. Depois, para cada item, verifique qual escopo foi concedido e remova aqueles que você não usa há mais de 30 dias. Repita o processo nas plataformas de automação que você utiliza.
Agora é com você: reserve vinte minutos esta semana para auditar suas contas e remover acessos antigos. O controle sobre quem fala com quem no seu ecossistema digital está a poucos cliques de distância. Depois de anos testando automações, aprendi que menos conexões bem escolhidas valem mais do que dezenas de integrações abandonadas.
O que pouca gente sabe: A maioria dos problemas de duplicidade não vem do app errado, vem de dois aplicativos que gravam o mesmo registro com identificadores diferentes. Um hub local ou um campo de identificação única compartilhada resolve muito mais do que desinstalar e reinstalar os apps.
