
Codex Cloud não é uma única ferramenta: o nome designa hoje três produtos diferentes, e o mais relevante para quem programa é o agente de código na nuvem da OpenAI.
Quem assume que todo Codex Cloud envia seu código-fonte para fora do Brasil sem controle está partindo de uma premissa que não se sustenta. Na prática, existem um agente de programação em nuvem, um CMS sem front-end com armazenamento em IPFS e uma plataforma de documentação colaborativa em tempo real baseada em CRDT — cada um com regras próprias de onde os dados ficam.
Entender essa diferença antes de conectar um repositório ou assinar um plano evita gasto com ferramenta errada, exposição indevida de credenciais e horas perdidas revisando saída ruim. É exatamente esse caminho que este texto percorre, com foco no fluxo real de trabalho de um dev no Brasil.
- Codex Cloud é um termo ambíguo que reúne três produtos: agente de código na nuvem da OpenAI, CMS headless com armazenamento em IPFS e plataforma de documentação colaborativa com CRDT.
- O agente executa tarefas de programação em máquinas gerenciadas pelo fornecedor, em ambientes isolados e paralelos, mesmo com o computador local desligado.
- O fluxo padrão inclui conectar repositório GitHub, publicar ambiente com dependências, descrever a tarefa e revisar um diff antes de qualquer merge.
- No contexto brasileiro, a latência de rede varia de 90 ms em fibra dedicada a 160-220 ms em 4G/5G, impactando pouco a execução pesada, mas exigindo escolha cuidadosa de região para edição colaborativa em tempo real.
- Governança exige controle de acesso à internet do agente, injeção segura de credenciais, contrato com região de processamento definida para LGPD e tempo reservado de revisão humana para cada diff.
- O que separa o agente de código na nuvem da OpenAI do CMS com IPFS e da documentação CRDT — e por que isso muda sua decisão.
- Como funciona a execução em background: do repositório conectado à revisão do diff, sem depender da máquina local.
- Quanto a latência brasileira pesa na prática e o que fazer para proteger credenciais, rede e conformidade com a LGPD.
- Erros comuns que fazem times gastarem mais tempo revisando do que produzindo — e quando compensa delegar para a nuvem.
O nome que confunde até quem lê documentação oficial
Se você chegou aqui por causa de um vídeo sobre agente de código, é provável que esteja atrás do Codex Cloud da OpenAI. Mas o mesmo nome aparece em um CMS headless que armazena texto em IPFS e em uma plataforma de documentação colaborativa baseada em CRDT.
Essa sobreposição não é frescura de fórum. Ela muda completamente a resposta para perguntas como “onde meu código fica guardado” e “o que acontece se a internet cair”. Cada projeto tem um modelo de hospedagem e um público distinto — e isso define para onde os dados vão.
Antes de adotar qualquer ferramenta chamada Codex Cloud, pergunte onde os dados são processados e se o código-fonte sai do seu controle. Se a resposta não estiver clara no contrato, não avance.
O que é o Codex Cloud da OpenAI e o que ele faz
Codex Cloud, no contexto de programação, é um agente de código na nuvem que entende linguagem natural, executa tarefas em máquinas gerenciadas pelo fornecedor e devolve mudanças prontas para revisão.
Ele nasceu da evolução dos assistentes de código que deixaram de apenas sugerir linhas para assumir tarefas completas. A virada foi a combinação de modelos de linguagem com ambientes de execução isolados, o que permitiu rodar código sem depender da máquina local.
O uso mais imediato é resolver bugs relatados em issues, rodar suítes de teste, refatorar módulos legados e escrever testes automatizados. Em vez de ocupar o computador por horas, o dev descreve a tarefa e volta para revisar o resultado.
Compensa quando a tarefa é bem delimitada, o repositório é padronizado e existe tempo para revisar o diff gerado. Não compensa quando a mudança é crítica, o contexto é ambíguo ou o time não tem processo de revisão.
Entre os benefícios estão a execução de tarefa em background, a possibilidade de tarefas paralelas e a redução do tempo de setup local. Mas, na minha experiência, o ganho real aparece quando o fluxo de revisão é levado a sério.
Como o agente de código na nuvem funciona, passo a passo
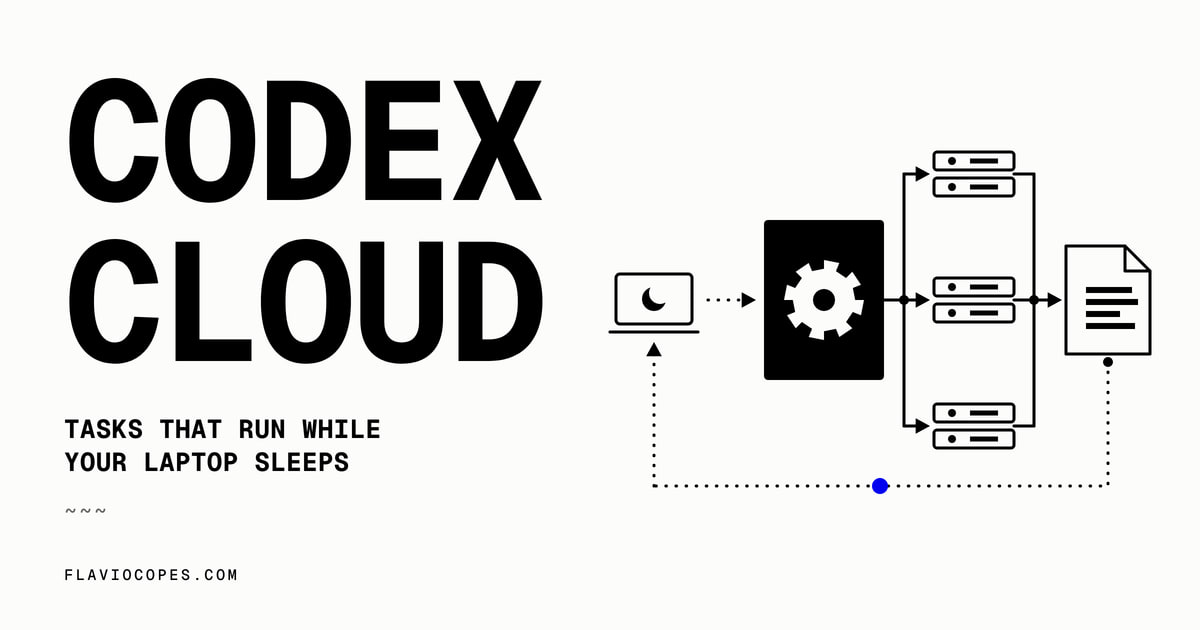
O fluxo tem quatro etapas: conectar o repositório via GitHub, publicar um ambiente com as dependências do projeto, descrever a tarefa em linguagem natural e revisar o diff com resultados de teste.
Cada tarefa nasce em um sandbox de execução de código isolado, com worktree próprio e contêiner efêmero. Isso significa que duas tarefas paralelas não compartilham estado, e um erro em uma não contamina a outra.
O mesmo ambiente publicado pode ser reaproveitado em tarefas seguintes, o que reduz o custo de preparação. Na primeira vez, o ambiente pode levar de 3 a 15 minutos para instalar dependências e indexar o repositório. Nas reutilizações, cai para poucos segundos.
A execução continua mesmo com o notebook em modo de espera. Você pode iniciar uma tarefa no desktop, acompanhar pelo navegador ou disparar uma nova do celular. Basta que a ferramenta tenha acesso ao repositório.
No Brasil, a latência de rede até a costa leste dos EUA fica entre 110 e 140 ms em conexão comum. Em fibra dedicada cai para cerca de 90 ms e em 4G/5G sobe para 160-220 ms. Para o serviço em nuvem, isso quase não incomoda, porque o processamento pesado roda do outro lado. Para edição colaborativa em tempo real, a meta de conforto é abaixo de 150 ms de propagação, então a escolha da região importa.
A ferramenta também permite controlar o acesso à internet, injetar credenciais e variáveis de ambiente com escopo mínimo e acionar tarefas marcando o agente em issues e pull requests.
Codex Cloud ou CodexCloud? Entenda essa sopa de nomes antes de começar
Existem três entidades disputando o mesmo termo, e cada uma atende a um público completamente diferente. A confusão acontece porque os três são legítimos e aparecem em buscas.
O primeiro é o agente de código da OpenAI, já explicado nas seções anteriores. Ele é voltado para desenvolvedores e times que querem delegar tarefas de programação. Os dados passam pela infraestrutura do fornecedor, e o resultado é um diff para revisão.
O segundo é um CMS sem front-end que armazena texto em IPFS. Ele se posiciona como plataforma de publicação com armazenamento de texto resistente à censura. É útil para quem precisa publicar conteúdo sem depender de um servidor central, mas não tem relação com execução de código.
O terceiro é uma plataforma de documentação colaborativa em tempo real baseada em CRDT. Cada documento é uma estrutura de dados que converge edições simultâneas sem conflito. A instalação roda na infraestrutura do próprio cliente, o que muda a discussão de soberania de dados.
Essa distinção importa porque o termo “Codex Cloud” não carrega uma única arquitetura. Quem procura um agente para programar não deve contratar um CMS. Quem precisa de documentação viva não deve esperar execução de testes.
Eu já vi times pequenos gastarem duas semanas testando três ferramentas com o mesmo nome antes de perceberem que estavam falando de coisas diferentes. O problema não é a tecnologia em si, mas a pressa de adotar sem delimitar o escopo. Quando explico o fluxo do agente de código na nuvem, a pergunta que mais me fazem é sobre segurança — e é aí que mora o detalhe: a execução em background não é um passe livre para terceirizar decisão. O gargalo que ninguém contabiliza é a revisão de cada diff. Se o time não tem processo para ler e testar saídas antes do merge, qualquer ganho de velocidade vira retrabalho. Minha recomendação é começar por tarefas que você mesmo saberia validar em poucos minutos.
Dicas práticas para aproveitar Codex Cloud no dia a dia
Aproveitar o agente de código na nuvem exige enxergá-lo como um membro júnior do time: você delega, mas revisa. As dicas a seguir funcionam para qualquer ferramenta dessa categoria, independentemente do fornecedor.
Descreva a tarefa com contexto suficiente: aponte arquivos, comportamento esperado e testes que devem passar. Uma descrição vaga gera mais iterações de correção, consumindo tempo e tokens.
Reutilize o ambiente publicado em tarefas recorrentes. Isso evita esperar a instalação de dependências a cada execução e mantém o contexto do projeto pronto.
Use issues e pull requests como gatilho. Marcar o agente em uma issue com detalhes do bug permite que a tarefa seja executada fora do horário de trabalho, sem abrir a IDE.
Limite o acesso à internet do agente sempre que possível. Se a tarefa só precisa de bibliotecas já instaladas no ambiente, não há motivo para liberar tráfego de saída.
Injete credenciais com escopo mínimo e nunca escreva credenciais no prompt. Use variáveis de ambiente e revise o que o agente registra em log.
Revise o diff em lotes pequenos. Mudanças grandes são mais difíceis de validar e escondem regressões. Se o agente gerar muitas alterações, peça para dividir em partes. Eu prefiro revisar em blocos de no máximo 200 linhas; acima disso, a atenção cai.
Erros comuns e como evitá-los
O erro mais frequente é tratar a saída do agente como código pronto para produção. Sem uma revisão de código séria, qualquer diff pode introduzir falhas que só aparecem em cenário real.
Outro erro comum é conectar o repositório principal e deixar o agente trabalhar direto na branch main. Isso elimina a camada de proteção do pull request e dificulta reverter mudanças ruins. Sempre use uma branch de trabalho e exija aprovação antes do merge.
Também se peca ao não verificar onde os dados são processados e por quanto tempo ficam retidos. Para empresas brasileiras, isso tem impacto direto na LGPD. É preciso formalizar em contrato a região de processamento, o tempo de retenção e quem pode acessar logs.
Deixar o acesso à internet liberado sem necessidade é um risco evitável. A ferramenta pode tentar baixar pacotes não auditados ou enviar dados para fora. Restrinja o tráfego ao mínimo necessário para a tarefa.
Por fim, subestimar o tempo de revisão humana é o erro que mais corrói a produtividade. Planeje de 15 a 30 minutos de leitura e teste para cada 10 minutos de agente em código crítico. Se o time não tem essa capacidade, não adianta escalar tarefas paralelas.
Três passos para decidir com segurança
Resumo prático
- 01A Escolha Certa: Se você é dev e quer delegar tarefas de programação, foque no agente de código na nuvem. Se publica conteúdo e busca resistência à censura, o CMS com IPFS é a via. Se mantém documentação em equipe com edição simultânea, a plataforma CRDT resolve.
- 02Ponto de Atenção: Nem todo Codex Cloud envia dados para fora do Brasil. O agente da OpenAI usa nuvem gerenciada, o CMS com IPFS distribui conteúdo de forma descentralizada, e a documentação CRDT pode rodar na sua infraestrutura.
- 03Na Prática: Antes de conectar qualquer repositório, mapeie onde os dados serão processados, comece com uma tarefa de baixo risco e revise o diff com critérios de aceite definidos.
Muita gente não percebe que os três produtos que usam o nome Codex Cloud não concorrem entre si. Um é um agente de código na nuvem, outro um CMS sem front-end com armazenamento de texto resistente à censura, e o terceiro uma plataforma de documentação colaborativa em tempo real. Escolher errado não é só perda de dinheiro, é risco de expor dados ou de implementar um fluxo que não resolve o problema original. Eu sempre bato nessa tecla quando converso com times em fase de avaliação.
Se você chegou até aqui, já sabe que Codex Cloud não é um produto único, e essa clareza é o primeiro passo para adotar com segurança. O agente de código na nuvem pode acelerar muito o trabalho de um time, desde que a revisão humana esteja no centro do processo.
Comece hoje por uma tarefa pequena: conecte um repositório de teste, publique um ambiente com poucas dependências e descreva uma correção simples. Revise o diff com atenção e veja se o fluxo faz sentido para o seu time antes de ampliar o uso.
A nuvem não substitui seu julgamento; ela amplifica a velocidade de execução de quem sabe revisar.
O que pouca gente sabe: O gargalo real não é a velocidade do agente, mas o tempo de revisão humana. Planeje de 15 a 30 minutos para cada diff crítico, independentemente de quanto o agente levou para gerar.
