
Execução de código em nuvem é enviar um trecho de código para um ambiente isolado que roda o programa e devolve a saída, sem tocar na sua máquina. Você entrega o script, escolhe o runtime e recebe stdout, stderr e código de saída. Parece simples, mas a decisão de rodar fora do computador esconde camadas que eu precisei mapear para não errar em projeto real.
A crença comum é que sandbox é 100% seguro por padrão. Não é. O isolamento tem níveis, e cada modelo de execução remota aceita um risco diferente. Ignorar essa nuance já vazou chave de API, travou recurso com laço infinito e derrubou aplicação multiusuário em produção.
A decisão correta começa por entender o fluxo de uma execução remota, os quatro modelos que dominam o mercado e o checklist para não errar na primeira implementação. Quando você enxerga o que acontece entre o envio e a resposta, o medo vira critério.
- Execução de código em nuvem é o envio de um script para um ambiente remoto isolado que compila ou interpreta o código e devolve saída, erros e código de saída sem tocar na máquina local.
- Os modelos principais são compilador online, função serverless, container efêmero e microVM/isolate, cada um com trade-offs de latência, isolamento e duração.
- Isolamento por container compartilha o kernel do host, enquanto microVM e isolate oferecem fronteira mais rígida; cold start varia de centenas de milissegundos a poucos milissegundos conforme o modelo.
- Para agentes de IA, o gargalo costuma ser a instalação de dependências, que pode consumir a maior parte da duração total da execução.
- Como o fluxo de execução remota protege seu código e sua máquina em cinco etapas
- Os quatro modelos de sandbox e qual escolher para cada cenário de latência e segurança
- O que ninguém conta sobre instalar dependências dentro de um ambiente isolado
- Erros comuns que travam recurso, vazam credenciais e como configurar limites certos
A infraestrutura silenciosa por trás do código que roda fora da sua vista
Você digita um script, aperta run e recebe o resultado. Entre esses dois pontos existe uma cadeia de decisões que define se o processo termina em milissegundos ou trava por timeout. A maioria das pessoas só percebe isso quando algo sai caro.
A execução de código em nuvem deixou de ser recurso de nicho e virou infraestrutura de produto. Modelos de IA e usuários finais agora escrevem código que precisa rodar. Fazer isso na máquina do servidor de aplicação é abrir a porta para injeção maliciosa e ataque entre inquilinos.
O mercado respondeu padronizando o padrão sandbox: cada tarefa, usuário ou sessão recebe um ambiente isolado, efêmero e descartável. A decisão real não é entre local e nuvem, mas entre qual modelo de isolamento você aceita para o risco daquela execução. Eu sempre começo por aí: defino o risco e só depois escolho o modelo.
Antes de enviar qualquer código para a nuvem, defina timeout, limite de memória e bloqueie saída de rede. Esses três parâmetros evitam a maioria dos desastres em sandbox.
Definição em uma frase: enviar, rodar e receber sem tocar na sua máquina
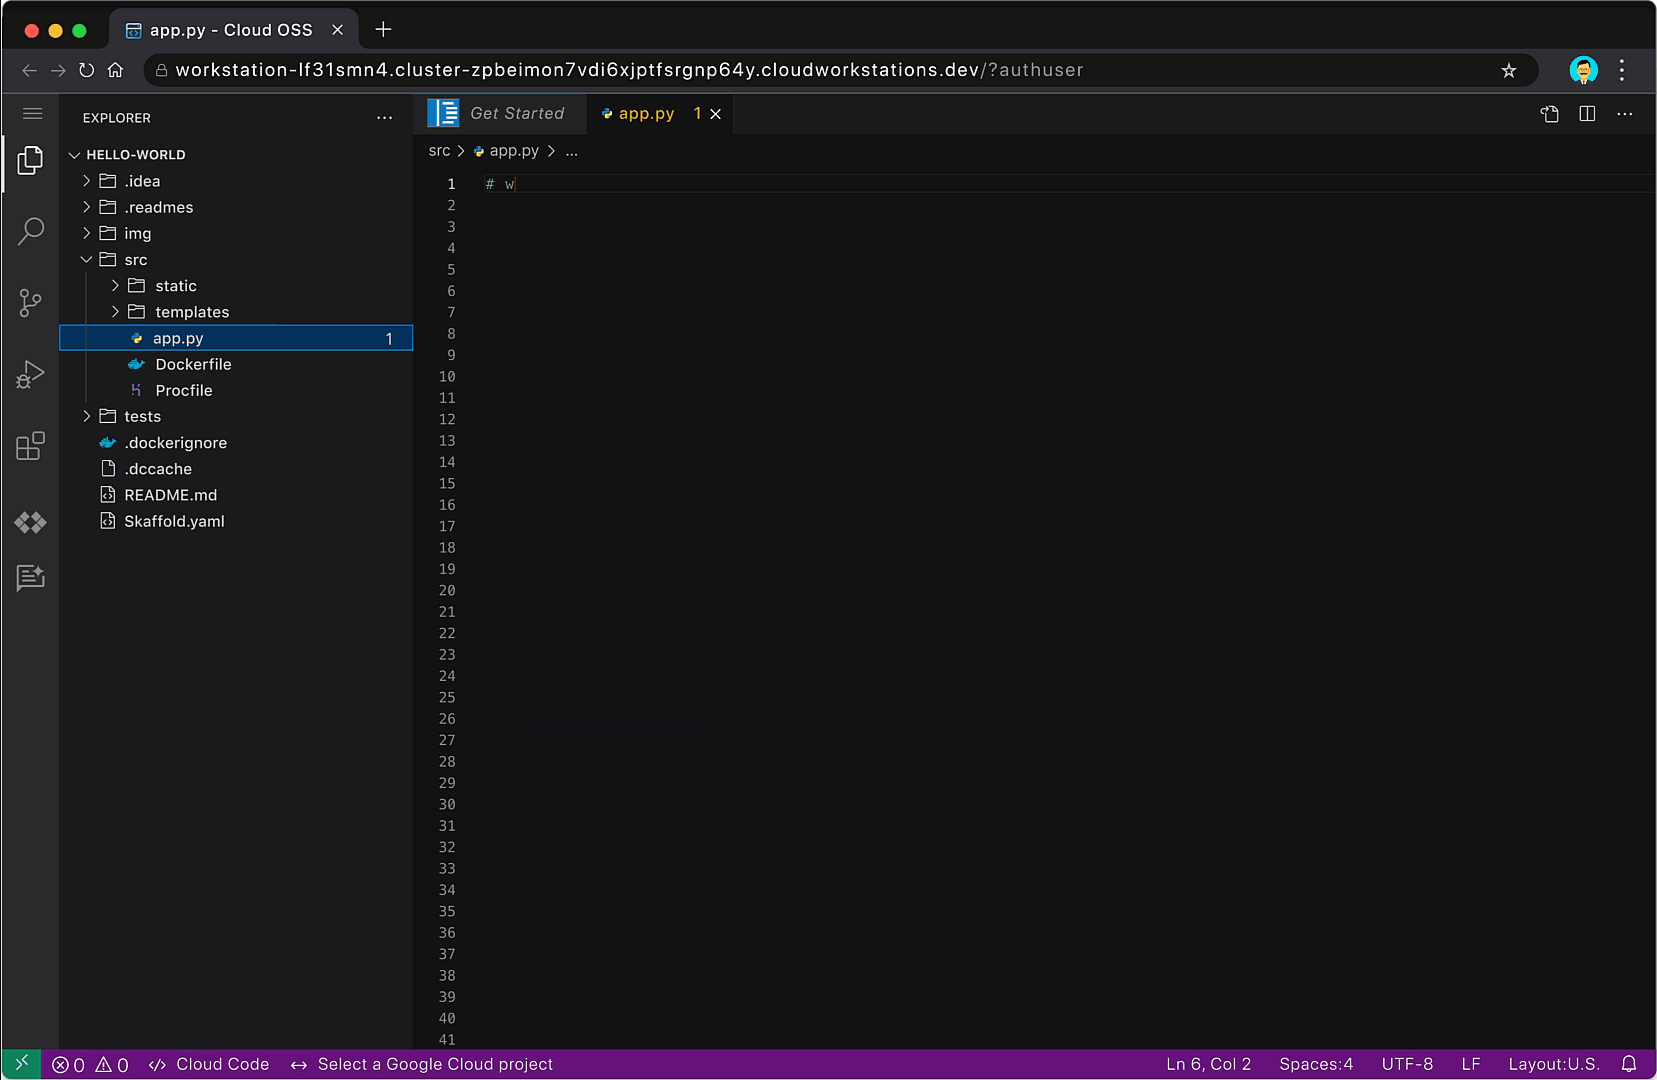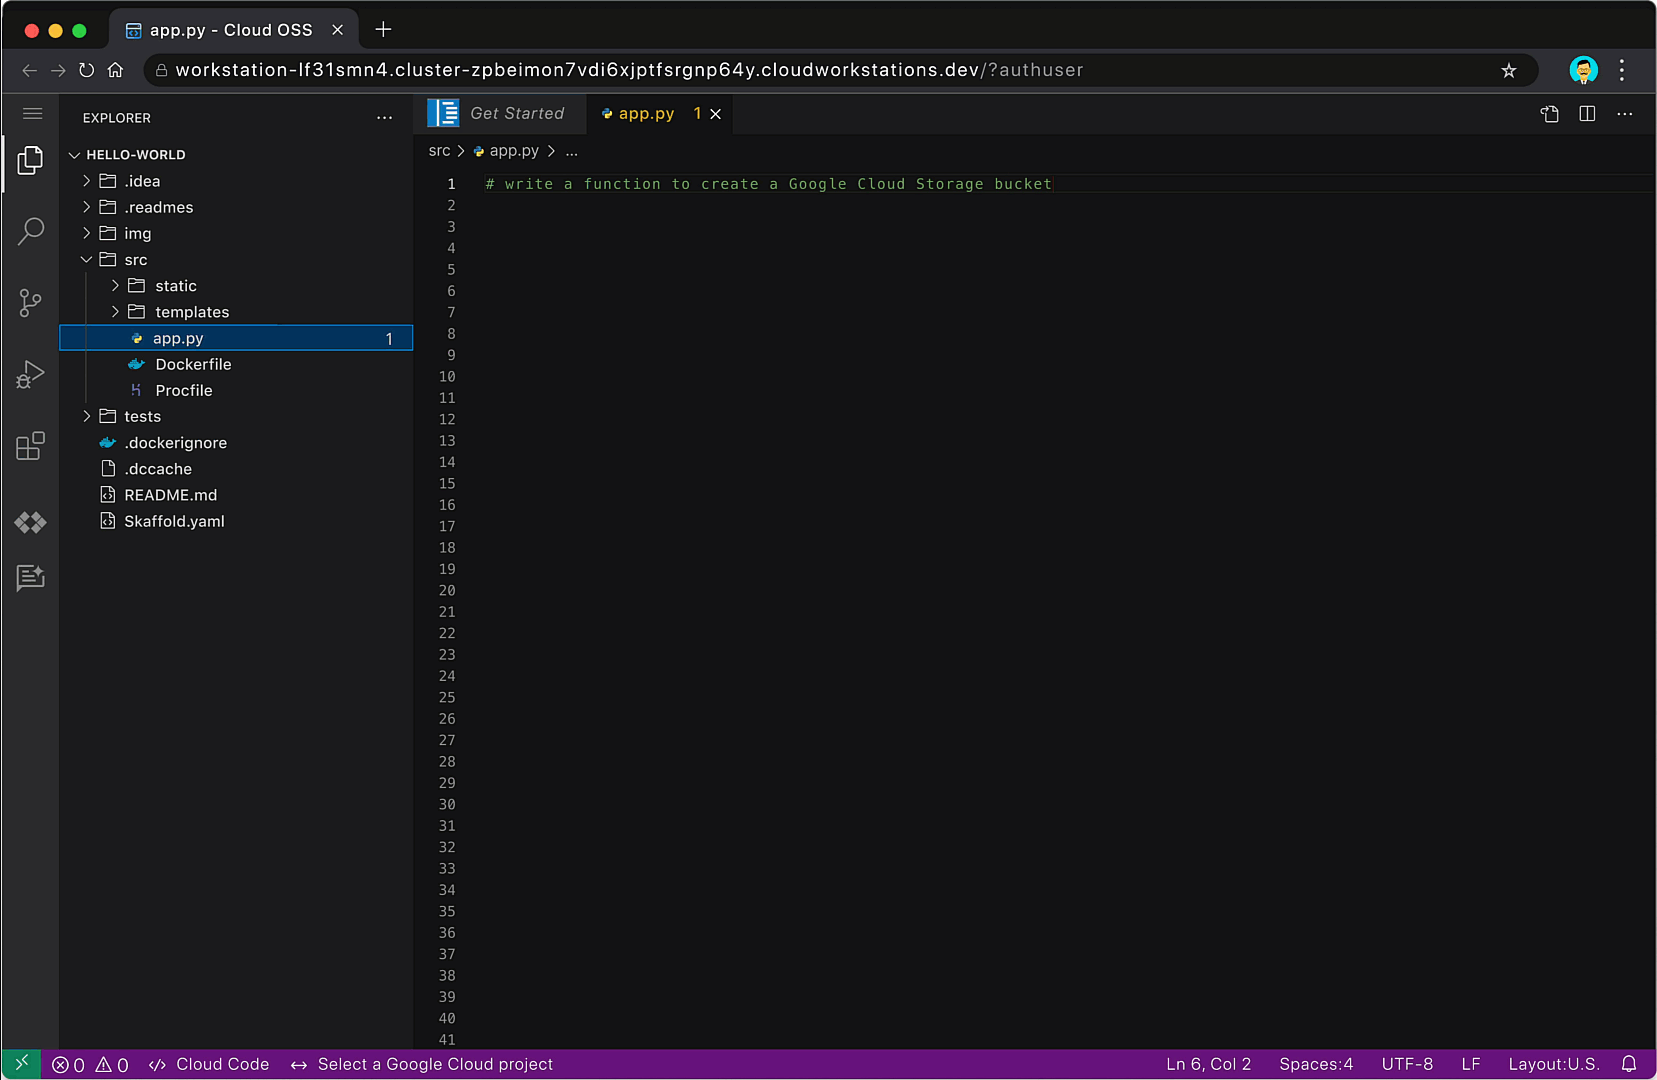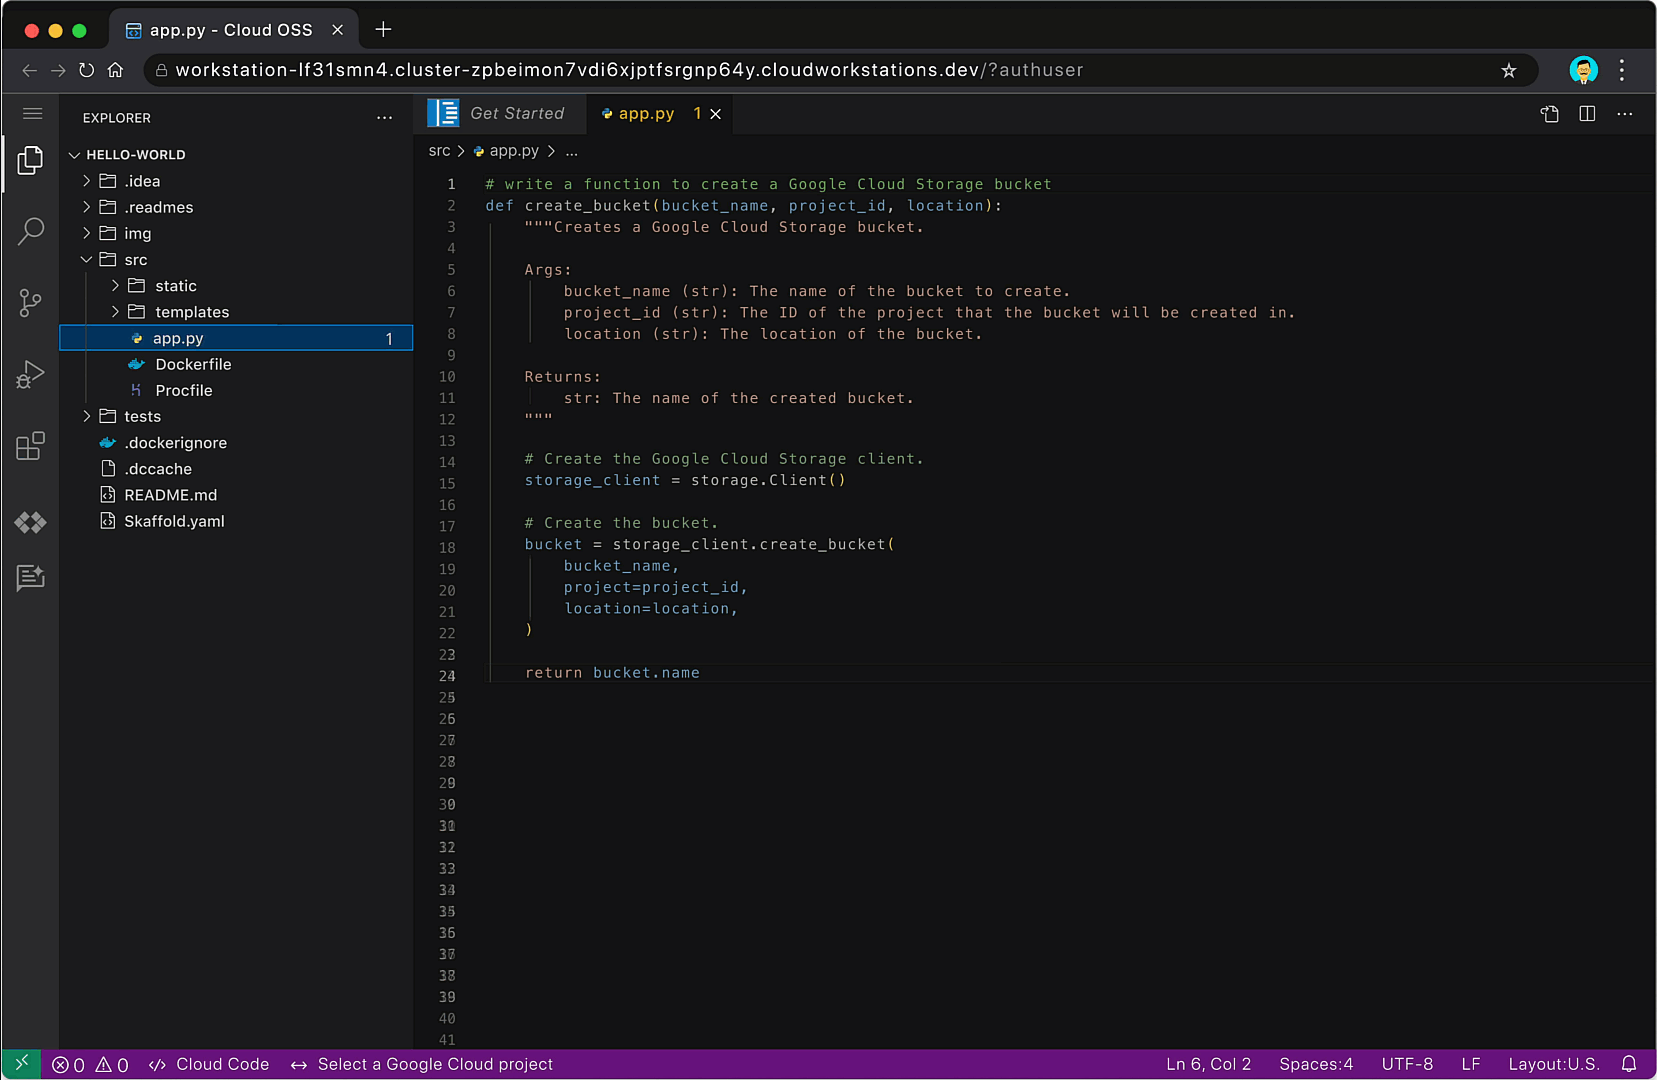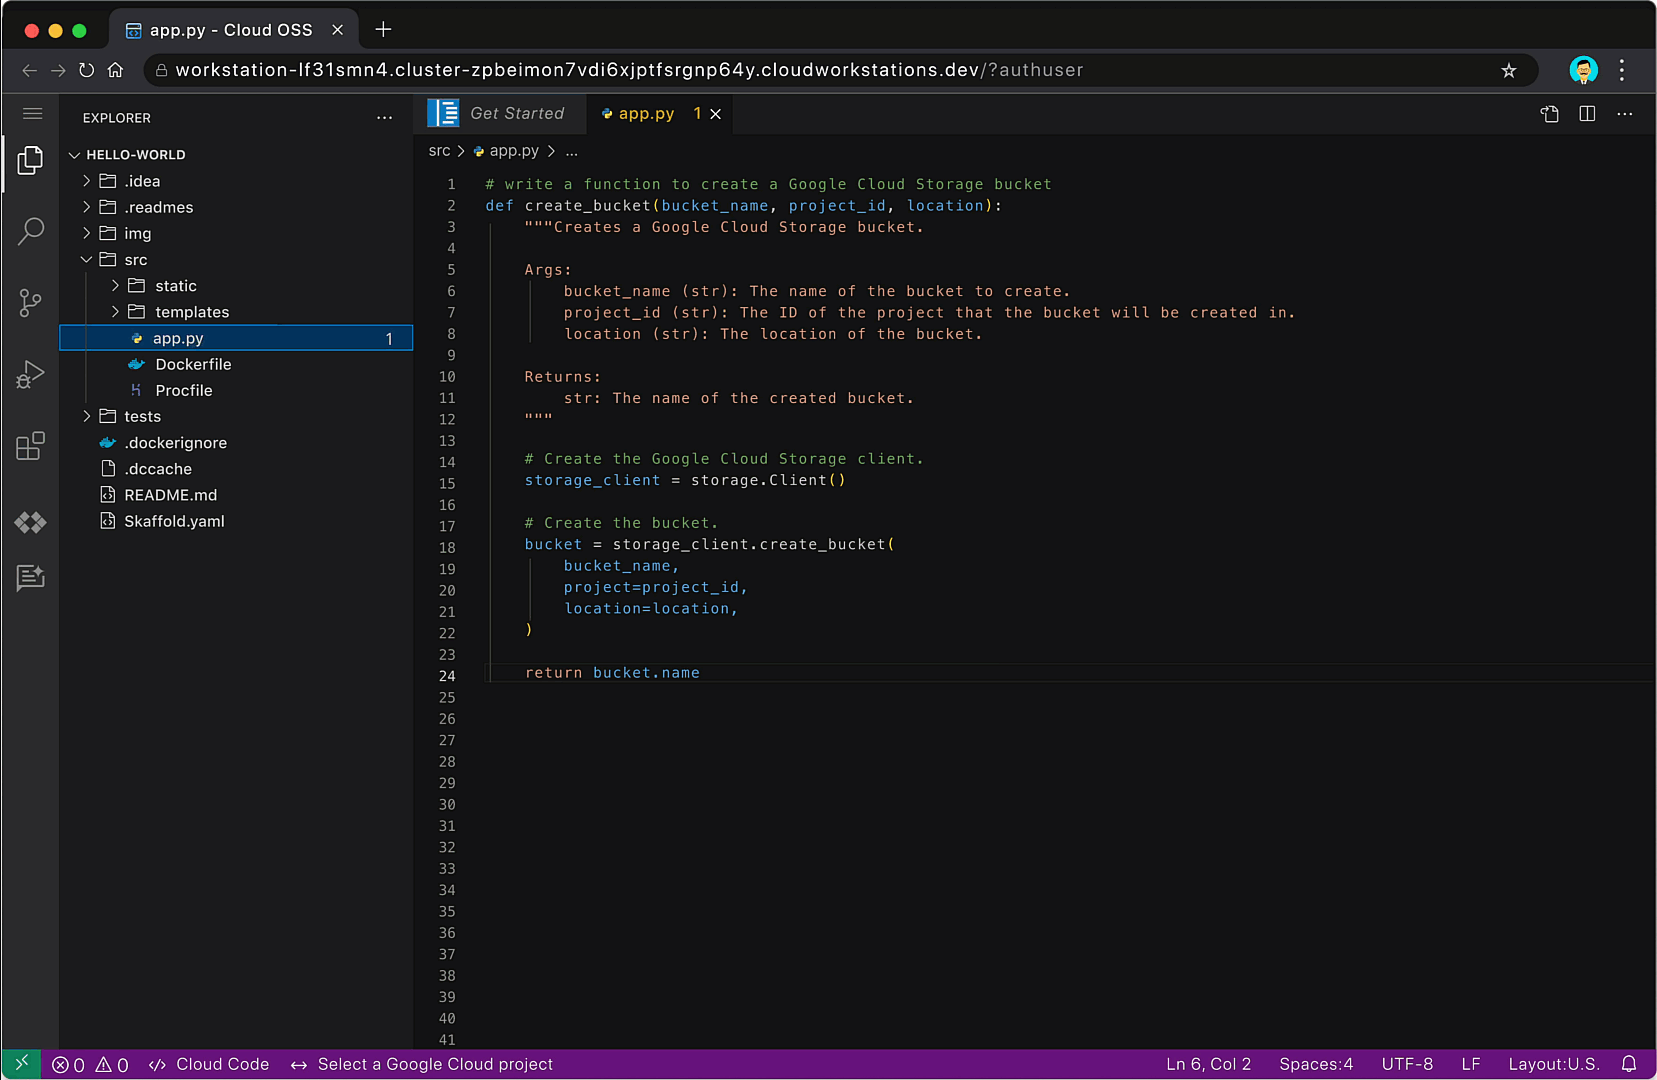
Você envia o código, escolhe o runtime (Python, JavaScript, TypeScript, Java, R, Bash, Go) e recebe a saída padrão, os erros e o código de saída. Sua máquina não instala nada, não compila nada e não expõe nenhum processo. O sandbox faz o trabalho pesado em um espaço virtualizado.
Na prática, isso significa que você pode testar um trecho de Python no navegador sem ter o interpretador instalado, ou rodar uma função em produção sem gerenciar servidor. A barreira de entrada caiu, mas a responsabilidade de configuração aumentou.
O fluxo completo: do envio do código à destruição do sandbox
O fluxo tem cinco etapas: envio do código com runtime, criação do sandbox com limites, execução com timeout, stream de saída e destruição ou suspensão do ambiente. Cada etapa pode ser otimizada de forma independente.
Primeiro, o cliente envia o código e o runtime desejado. A plataforma cria um sandbox — container, microVM ou isolate — com limites de CPU, memória e rede. O código roda com um tempo máximo definido, que varia de 100 ms a 15 minutos dependendo do modelo. A saída volta por stream, e o sandbox é destruído ou suspenso para reuso.
Entender esse fluxo evita erros de arquitetura: quem acha que a sessão fica viva para sempre ou que o ambiente tem acesso livre à internet acaba projetando algo frágil.
Por que modelos de IA e apps multiusuário dependem disso
Porque modelos de IA e usuários finais agora geram código que precisa rodar em ambiente aberto. Rodar isso na máquina do servidor de aplicação é abrir porta para injeção maliciosa, quebra de ambiente e ataque entre inquilinos. O isolamento é a única forma de oferecer execução sem comprometer a infraestrutura.
Assistentes de código, code interpreters e plataformas de automação usam sandbox para executar o que o modelo sugere, com aprovação humana no meio do fluxo e rastreabilidade de cada execução. Sem esse isolamento, qualquer script gerado por IA poderia apagar arquivos, exfiltrar credenciais ou derrubar o serviço.
Os quatro modelos de execução: compilador online, serverless, container e microVM
Cada modelo resolve um problema diferente de latência, isolamento e duração. Não existe um melhor absoluto; existe o mais adequado para o cenário. A escolha errada custa dinheiro e tempo, mesmo que o código rode perfeito. Na minha rotina, separo os casos de teste rápido dos cenários de produção antes de escolher.
Compilador online: o sandbox didático para estudar e testar
O compilador online roda dezenas de linguagens no navegador, com limite de tempo curto por execução, e devolve a saída sem instalar toolchain. É ideal para estudo, entrevista técnica e testes rápidos, mas não para jobs longos nem produção.
A experiência é imediata: você cola o código, escolhe a versão do runtime, clica run e vê stdout e stderr. O ambiente é descartado no fim, então não há estado preservado. Para quem está começando, é a porta de entrada com menor fricção.
Função serverless: escalabilidade sem servidor para tarefas curtas
A função serverless executa uma rotina isolada sob demanda, escala automaticamente e cobra apenas pelo tempo de execução. O modelo abstrai completamente a infraestrutura, mas sofre de cold start quando o ambiente está frio.
O cold start é o tempo que a plataforma leva para preparar o runtime, carregar dependências e inicializar o sandbox. Em funções tradicionais, fica na casa de centenas de milissegundos; com isolates e snapshots de microVM, cai para poucos milissegundos a dezenas de milissegundos. Para tarefas curtas e esporádicas, serverless é o padrão.
Container efêmero: o equilíbrio entre isolamento e custo
O container efêmero empacota dependências e roda de forma consistente, compartilhando o kernel do host. Isso reduz custo computacional, mas aumenta a superfície de ataque em comparação com VM dedicada.
Docker popularizou o formato e virou base para CI/CD, ambientes de desenvolvimento remoto e execução de scripts isolados. O ponto crítico é que um container bem configurado com seccomp, cgroup e gVisor chega perto de um isolamento forte, mas nunca atinge a fronteira rígida de uma microVM.
MicroVM e isolates: isolamento rígido com inicialização em milissegundos
MicroVM e isolates entregam isolamento de máquina virtual com inicialização quase instantânea. Firecracker e V8 isolate são os exemplos que definiram esse padrão: um prioriza segurança de hardware virtualizado, o outro zero cold start na borda.
Firecracker cria uma microVM em milissegundos, com isolamento de máquina virtual real e snapshots de memória para reuso. V8 isolate roda JavaScript/WebAssembly dentro de um único processo, com isolamento de contexto e inicialização imperceptível. Cada um tem seu lugar: microVM para execução de código não confiável, isolate para funções de borda.
Como funciona o isolamento? Sandbox, container, VM e os mecanismos por trás
Isolamento significa restringir o que um processo pode ver, consumir e acessar. Sandbox, container e VM usam camadas diferentes: cgroup, namespaces, seccomp, gVisor e hipervisor.
Container usa namespaces para isolar visão de processos, rede e sistema de arquivos, e cgroup para limitar CPU e memória. Seccomp filtra chamadas de sistema, e gVisor adiciona uma camada de syscall proxy. Mesmo assim, o kernel do host é compartilhado, o que reduz custo mas aumenta superfície de ataque.
VM dedicada entrega fronteira rígida porque cada inquilino recebe um kernel próprio, com custo maior de memória. MicroVM faz um meio-termo: isolamento de máquina virtual com boot rápido. Isolate em V8 ou WebAssembly isola dentro do mesmo processo, perfeito para borda, mas exige runtime específico.
A escolha do mecanismo deve seguir o nível de confiança no código que vai rodar. Código próprio em container bem configurado é aceitável; código de usuário final ou de IA exige microVM ou isolate.
Eu já vi gente perder horas tentando rodar um notebook pesado na máquina local por medo de subir para a nuvem. E, no caminho inverso, vi chave de API vazar em um compilador online porque o usuário esqueceu que a sessão não era privada de verdade. O ponto que fica é: a decisão não é binária entre local e nuvem, mas entre qual modelo de isolamento você aceita para o risco que aquela execução traz. Quando entendi isso, parei de tratar sandbox como brinquedo e comecei a desenhar cada fluxo com limites explícitos de tempo, memória e rede. É essa mudança de mentalidade que separa quem só conhece o termo de quem constrói produto de verdade.
A seguir, os erros que mais derrubam iniciantes e as dicas que encurtam o caminho.
Dicas práticas para aproveitar execução de código em nuvem no dia a dia
Execução de código em nuvem é mais produtiva quando você define antes o que é descartável e o que precisa persistir. Quem ignora essa diferença paga caro em retrabalho e incidentes de segurança.
Uma prática de grande valia é separar a instalação de dependências da execução em si. Em agentes de IA, o gargalo raramente é CPU; é o tempo de instalar bibliotecas, que pode consumir a maior parte da duração total. Use snapshots de imagem, warm pools ou camadas de runtime pré-instaladas para reduzir esse custo.
Outra prática é tratar todo código externo como não confiável. Se o script veio de um modelo de IA, de um usuário ou de um repositório desconhecido, ele deve rodar em microVM ou isolate com saída de rede restrita. Nunca rode isso no servidor de aplicação ou na sua máquina pessoal.
Quanto ao histórico, a ideia de sandbox começou com chroot e ambientes descartáveis, evoluiu para containers com Docker, ganhou isolamento forte com Firecracker e chegou à borda com V8 isolate. Hoje, a execução isolada de código gerado por IA virou primitiva de nuvem, não gambiarra de time de plataforma.
Curiosidade útil: sessões com estado preservado costumam ser limitadas a janelas de algumas horas antes de expirar. Isso obriga o time a desenhar persistência em disco ou banco. Confundir preservação de estado com persistência de dados é um erro clássico de arquitetura.
Erros comuns e como evitá-los
Os erros mais comuns são não definir timeout, expor chave de API, confundir preservação de estado com persistência e achar que sandbox é 100% seguro. Cada um tem uma correção simples, mas o estrago pode ser grande.
Não definir timeout é o erro número um: um laço infinito consome recurso e pode travar a plataforma inteira. Sempre configure um tempo máximo de execução realista para o seu cenário, de alguns segundos a alguns minutos.
Deixar chave de API dentro do código enviado é outro deslize grave. O sandbox pode ter logs que qualquer pessoa acessa, e o código pode ser inspecionado. Use variáveis de ambiente, cofres de credenciais ou injeção em tempo de execução, nunca hardcode.
A crença de que sandbox é 100% seguro é falsa. Container compartilha kernel e pode ser escalado se mal configurado. MicroVM é mais rígida, mas ainda existem riscos de escape se o hipervisor tiver vulnerabilidade. A segurança vem da combinação de isolamento, limites e monitoramento, não de uma bala de prata.
Por fim, muitos acham que nuvem é sempre mais rápida que a máquina local. Para scripts pequenos, o cold start e a latência de rede podem tornar a execução remota mais lenta. Rode localmente quando o ambiente já está pronto e o código é confiável; use nuvem para isolar, escalar ou continuar de outro dispositivo.
O plano de ação para decidir sem medo
Resumo Prático
- 01A Escolha Certa: Para testar um trecho ou estudar, use compilador online; para tarefa de agente de IA, escolha sandbox com microVM e isolamento rígido; para oferecer ambiente ao cliente, opte por container efêmero com restore rápido; para job longo, configure timeout alto e snapshot de sessão.
- 02Ponto de Atenção: Sandbox não é sinônimo de segurança absoluta. Container compartilha kernel e ainda pode ser escalado; sempre limite rede de saída e trate qualquer código externo como não confiável.
- 03Na Prática: Antes de enviar o próximo script, defina no papel: tempo máximo de execução, memória alocada, saída de rede permitida, onde ficam as credenciais e onde o log será gravado. Rode uma execução curta e valide o fluxo.
A decisão que pouca gente estrutura é a matriz: cenário versus modelo de execução. Para testar um trecho, compilador online com timeout curto e sem rede; para agente de IA, microVM com estado preservado por horas e aprovação humana; para oferecer ambiente ao cliente, container efêmero com limite estrito de CPU; para job longo, função serverless com snapshot de dependências e timeout de 15 minutos. O checklist de preparação é simples: limite de tempo, limite de memória, saída de rede restrita, credencial fora do código enviado e log de cada execução guardado para auditoria.
Você não precisa dominar todos os modelos de isolamento para começar. Basta entender qual nível de risco cada cenário exige e configurar os limites corretos antes de enviar código. Esse simples hábito evita a maioria das dores de cabeça em produção.
Hoje, escolha um projeto simples e rode em um compilador online com timeout de 3 segundos. Depois, suba uma função sem servidor com variável de ambiente para a credencial. Compare a sensação: um é estudo, o outro é produção. O resto é prática e observação de logs.
O que pouca gente sabe: A maioria das execuções em ambiente isolado falha antes de executar a primeira linha: o tempo de instalação de dependências consome a maior parte da duração total, não o processamento. Quem otimiza snapshot de dependências reduz custo e acelera o fluxo mais do que qualquer ajuste de código.
