
Customizar uma operação de opções binárias em modelo white label começa muito antes do primeiro clique no painel administrativo. O software já está pronto — vem licenciado de um provedor —, e o que decide o resultado é a ordem em que marca, produto, pagamentos e testes entram no ar. Trocar logotipo e paleta de cores leva uma tarde. Montar uma estrutura que aceita depósito, verifica documento, executa ordem e libera saque sem travar leva de 6 a 12 semanas.
A sequência existe para evitar o erro mais caro do processo, que é abrir tráfego antes de testar saque. Falhas de lançamento raramente nascem do código do fornecedor; nascem de configuração feita fora de ordem — payout ajustado antes de existir controle de exposição, gateway único sem failover, ambiente de testes validado apenas no caminho de sucesso.
Antes de tocar no painel: o que precisa estar decidido para não travar nas etapas seguintes
Quatro definições precisam estar fechadas por escrito antes de qualquer alteração no painel: quem é o fornecedor e o que o contrato garante, em quais países a operação pode aceitar cadastro, qual é o custo real por transação e qual é o prazo disponível até o go-live. Nenhuma delas é técnica no sentido estrito, e todas travam as etapas seguintes quando ficam em aberto.
O motivo é prático. A grade de ativos depende da jurisdição — um produto liberado para um país pode ser restrito em outro. O payout depende do custo de pagamento, porque cada ponto percentual cobrado pelo processador sai da margem antes de qualquer resultado de negociação. O cronograma depende do fornecedor, já que ambiente de homologação, integrações e customização de interface têm prazos distintos dentro do mesmo contrato.
Resolver essas frentes primeiro não elimina risco, mas concentra o risco onde ele é negociável: na mesa de contratação, com cláusula e prazo, em vez de no pós-lançamento, com suporte abrindo ticket às pressas. Um contrato revisado em duas semanas evita retrabalho de três meses.
Due diligence do fornecedor: as perguntas sobre código, SLA, exportação de dados e cláusula de saída
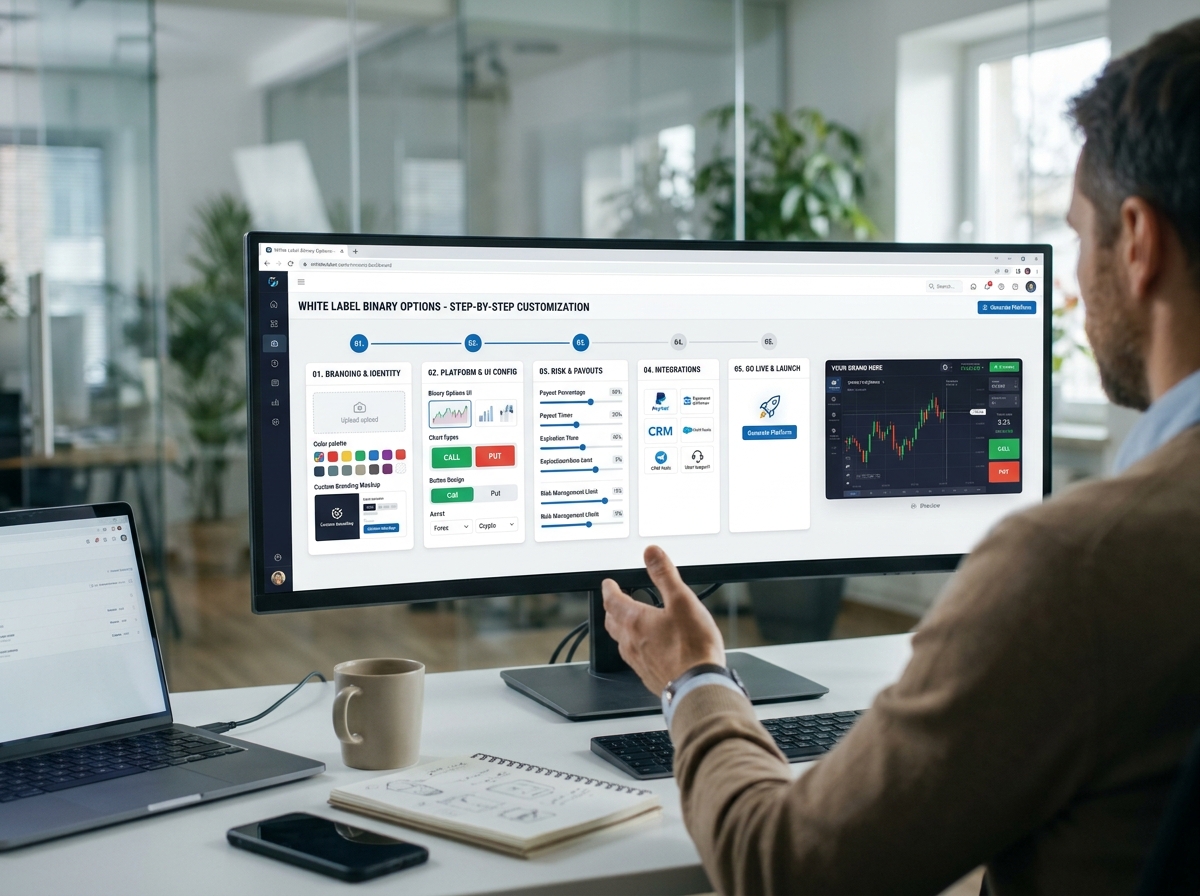
A verificação do provedor não se faz por conversa comercial, e sim por um questionário objetivo com resposta registrada em anexo técnico ou no próprio contrato. As 14 perguntas abaixo cobrem os pontos que costumam aparecer apenas quando o problema já existe.
- Quem é o proprietário do código-fonte e qual o grau de exclusividade da licença?
- O código é compartilhado entre todos os licenciados? Isso afeta atualizações e personalizações?
- Qual foi o uptime médio dos últimos 12 meses e existe relatório auditável?
- Há página de status pública com histórico de incidentes?
- Qual o SLA de suporte, com tempo de primeira resposta, escalonamento e penalidade por descumprimento?
- Existe ambiente de homologação idêntico ao de produção, com dados sintéticos e limites reais?
- Como é feita a exportação de usuários, histórico de transações e logs, e em qual formato?
- Qual o prazo e o custo da cláusula de saída, incluindo período de transição?
- Quem fornece o feed de preços e qual a latência média de execução?
- A arquitetura é API-first, com webhooks documentados e versionados?
- Quais processadores de pagamento já estão integrados e como funciona o failover entre eles?
- O motor de KYC e AML é próprio ou de terceiro, e quem paga por consulta?
- O produto sofreu restrição em algum mercado nos últimos anos e como o fornecedor comunica mudanças regulatórias?
- Quem responde pelas atualizações de segurança e com que frequência elas são aplicadas?
Resposta evasiva em qualquer item é motivo para seguir a negociação com outro fornecedor. A portabilidade de dados precisa estar negociada antes da assinatura: depois do problema, ela deixa de ser cláusula e passa a ser favor.
Onde sua marca pode aceitar cadastros: jurisdição, licença e geobloqueio por IP e por documento
Opções binárias foram restringidas para o público de varejo em blocos relevantes do mercado financeiro, com regras específicas da ESMA na União Europeia e da FCA no Reino Unido, além de alertas e limitações em outras praças. No Brasil, a oferta varejista desse tipo de contrato não integra a lista de produtos autorizados pela regulamentação de valores mobiliários, o que exige parecer jurídico específico antes de aceitar cadastro de residentes no país. A definição de jurisdição é pré-requisito de configuração, não formalidade de rodapé.
O bloqueio geográfico precisa funcionar em três camadas independentes: seleção de país no cadastro, endereço IP de acesso e documento de identidade enviado no KYC. Bloquear apenas o campo de país no formulário é insuficiente — qualquer usuário informa outro país e segue adiante. A checagem por IP pega a maior parte das tentativas, e a checagem por documento resolve o resíduo de quem usa VPN.
Além do bloqueio, entram na mesma camada a verificação etária com data de nascimento validada contra documento, a retenção de logs de acesso e de decisão de KYC por prazo definido na política de privacidade e a restrição de exposição por conta. Quem trata essas exigências como configuração técnica — campos, regras e listas dentro do painel administrativo — lança mais rápido e com menos retrabalho jurídico do que quem as trata como documento assinado e arquivado.
O custo que a proposta de licença não mostra: PSP, KYC, suporte e taxa por transação
A proposta comercial quase sempre destaca a taxa de licença e deixa de fora os componentes variáveis, que crescem com o volume e são a maior parte da conta no médio prazo. O cálculo de custo total de propriedade precisa incluir, no mínimo, sete linhas.
- Taxa de setup e licença mensal, com reajuste previsto em contrato.
- Participação sobre transação — costuma ser o item de maior peso e varia conforme volume negociado.
- Custo por depósito do processador de pagamento, que muda por método: Pix costuma ser o mais barato, cartão internacional o mais caro.
- Consulta de KYC por usuário verificado, cobrada por documento, por prova de vida ou por pacote.
- Equipe de suporte 24/7 multilíngue, com impacto direto em retenção.
- Chargebacks, disputas e custo de conciliação financeira.
- Infraestrutura, feed de preços e ferramentas de antifraude e CRM.
Um exercício útil é simular a margem com dois processadores diferentes antes de escolher a grade de payouts. Cada ponto percentual de custo de pagamento reduz a margem na mesma proporção que um ponto de payout — e payout é o parâmetro que o usuário percebe, enquanto custo de processamento ele não vê.
Suporte é a linha mais subestimada. Atendimento apenas por e-mail coloca o tempo de primeira resposta na casa de horas; estrutura 24/7 multilíngue responde em minutos. A diferença aparece direto na retenção de quem tentou sacar no fim de semana e não recebeu retorno.
Cronograma de 6 a 12 semanas: por que a camada de marca vem antes de pagamentos e QA
A ordem de execução não é estética, é de dependência. Domínio, e-mail transacional e identidade visual precisam existir antes de qualquer integração de pagamento, porque os webhooks do processador retornam para um endereço validado e as notificações de depósito saem pelo domínio próprio. Configurar gateway antes disso gera retrabalho de URL, certificado e template de mensagem.
A escolha do fornecedor pesa mais do que qualquer decisão visual. Quem pesquisa Plataforma de Opções Binárias White Label costuma comparar preço de licença e deixar de lado cláusulas de exportação de dados, SLA de suporte e prazo de saída — exatamente os itens que definem o custo de uma troca futura. O roteiro abaixo respeita a dependência entre as etapas: cada camada só avança quando a anterior tem critério de aceite cumprido e documentado.
Os prazos abaixo consideram contrato já assinado e fornecedor com ambiente de homologação disponível. Cada semana de atraso na contratação dos processadores empurra o go-live na mesma proporção.
| Escopo da customização | Prazo médio | O que já precisa estar pronto
|
|---|---|---|
| Identidade visual, domínio e e-mails transacionais | 1 a 2 semanas | Contrato assinado, DNS liberado, ambiente de homologação ativo |
| Marca somada a grade de ativos, payouts e limites | 3 a 5 semanas | Parecer jurídico sobre jurisdição e política de exposição definida |
| Customização total com pagamentos, KYC e QA | 6 a 12 semanas | Dois processadores contratados, motor de KYC integrado, casos de teste escritos |
O intervalo de 6 a 12 semanas varia sobretudo pela complexidade de pagamento e de KYC. Operações que aceitam apenas Pix e cripto fecham o ciclo no piso da faixa; estruturas com cartão internacional, múltiplas moedas e verificação documental em vários países ficam no topo.
A ordem de execução: quatro camadas, do domínio próprio ao soft launch
A customização avança em quatro camadas encadeadas. Cada uma entrega algo verificável e nenhuma começa antes de a anterior passar pelo critério de aceite — essa disciplina é o que separa um lançamento controlado de um painel meio configurado.
- Camada de marca: domínio com SSL, identidade visual, e-mails transacionais e estados de interface.
- Camada de produto: grade de ativos, prazos de expiração, payouts, limites por ordem e exposição.
- Camada de risco e pagamentos: processadores em failover, KYC em etapas e antifraude.
- Camada de testes: casos de borda no sandbox, soft launch com tráfego reduzido e plano de rollback.
Nem tudo merece o mesmo momento. A matriz abaixo separa o que mexe em receita do que mexe apenas em percepção — itens da segunda coluna podem esperar o primeiro ciclo de melhoria sem prejuízo comercial.
| Elemento | Impacto principal | Quando configurar
|
|---|---|---|
| Fluxo de saque e mensagens de status | Retenção e confiança | Antes do lançamento, sem exceção |
| Processadores de pagamento com failover | Receita direta | Antes do lançamento, sem exceção |
| Grade de ativos e prazos de expiração | Receita e perfil de risco | Antes do lançamento, com revisão mensal |
| Programa de afiliados, bônus e CRM | Custo de aquisição | Depois do soft launch, com dados de funil |
| Paleta, tipografia e animações de interface | Percepção de marca | Pode evoluir por sprint após o go-live |
Camada de marca: domínio com SSL, identidade visual e os estados vazios que ninguém configura
O primeiro item é o domínio próprio com certificado SSL ativo, apontado por DNS para o ambiente do fornecedor. Junto dele vêm os subdomínios de suporte e de status e o e-mail transacional autenticado com SPF, DKIM e DMARC — sem essa autenticação, confirmações de cadastro e avisos de saque caem em spam, e o usuário simplesmente não conclui o fluxo.
A camada visual vem em seguida: paleta, tipografia, logotipo, favicon e o desenho de interface e experiência com prioridade para mobile. A referência prática é construir tudo pensando em tela pequena primeiro — hierarquia de botões, área de toque, contraste e tempo de carregamento abaixo de três segundos em conexão móvel. O desktop se adapta depois.
A customização mais subestimada está nos estados vazios e nas mensagens de erro. Tela sem histórico de operações, saque em processamento, documento recusado, sessão expirada, depósito pendente de confirmação: cada um desses estados precisa de texto próprio, em português claro, com o próximo passo explícito. Interface que exibe erro genérico em inglês no meio do saque transforma dúvida operacional em ticket de suporte.
- Domínio e SSL ativos, com redirecionamento correto de HTTP para HTTPS.
- E-mail transacional chegando na caixa de entrada nos três principais provedores.
- Favicon e título de página com a marca, sem vestígio do provedor.
- Todos os estados vazios e mensagens de erro revisados em português.
Camada de produto: grade de ativos, prazos de expiração, payouts e limites de exposição
A grade de ativos é a primeira decisão com efeito sobre risco. Começar com 30 a 60 ativos distribuídos entre pares de câmbio, criptomoedas, commodities e índices costuma ser suficiente para o lançamento, com ações sintéticas entrando conforme o público responde. Cada ativo adicionado exige feed de preços estável, horário de negociação definido e payout próprio.
Os prazos de expiração definem o perfil do usuário tanto quanto os ativos. Prazos de 60 segundos a 5 minutos atraem volume alto e comportamento mais próximo de aposta; prazos de 15 minutos a 1 hora e opções de fim de dia concentram um público que compara com outros produtos financeiros. Os payouts praticados no mercado ficam, em geral, entre 78% e 92%, ajustados por volatilidade e por classe de ativo.
Consistência importa mais do que o número. Mudanças frequentes de payout destroem a confiança de quem opera e geram percepção de manipulação, mesmo quando a alteração é tecnicamente justificada. Uma faixa fixa com revisão semanal comunicada na interface costuma render mais que ajuste diário.
Limites por ordem e exposição por ativo são o freio de mão da operação. Definir mínimo entre R$ 10 e R$ 25 e máximo por ordem em torno de 1% a 2% do volume diário esperado evita que uma única conta concentre risco. A conta de margem é direta: com payout de 88% e taxa de acerto média de 50%, a margem fica em 6% do volume; cada ponto de payout concedido reduz meio ponto percentual dessa margem. Sem teto de exposição por ativo, uma sequência de ordens na mesma direção durante um evento econômico vira prejuízo que nenhum ajuste de payout recupera.
Camada de risco e pagamentos: dois PSPs em failover e verificação de KYC em camadas
O arranjo mínimo defensável é dois processadores de pagamento operando com failover automático. Um PSP é o provedor que intermedeia depósito e saque; o failover é a regra que redireciona a transação para o secundário quando o primário falha ou recusa. A comparação abaixo mostra o que muda na prática.
| Arranjo de pagamentos | Comportamento em instabilidade | Risco operacional
|
|---|---|---|
| Processador único | Depósitos e saques param em minutos de indisponibilidade | Alto — a receita depende de um contrato só |
| Dois processadores com failover | Roteamento migra para o secundário sem ação manual | Médio — exige conciliação de dois extratos |
| Dois processadores e rota por método e país | Cartão vai para um, Pix e cripto para outro, conforme taxa e aprovação | Baixo — configuração mais complexa |
A integração exige cuidado com duplicidade: webhooks repetidos do mesmo depósito precisam ser idempotentes, com identificador único por transação, e a fila de saque precisa ter estado visível para o usuário e para o suporte. Saque sem status rastreável é a principal fonte de ticket e de reclamação pública.
O KYC avança em etapas, e cada etapa libera um nível de permissão. Verificação completa no cadastro derruba conversão sem necessidade.
- Cadastro: e-mail e telefone validados, com bloqueio de país por IP.
- Primeiro depósito: documento com prova de vida e checagem de idade.
- Primeiro saque: comprovante de residência e confirmação de titularidade do método de recebimento.
- Uso recorrente: limites crescentes conforme histórico verificado e regras de velocidade de transação.
Na mesma camada ficam o antifraude com identificação de dispositivo, listas de IP e regras de múltiplas contas, e os logs de auditoria de todas as decisões. Registro de quem aprovou, quando e com qual documento é o que sustenta a operação em qualquer questionamento posterior.
Camada de testes: casos de borda no sandbox, soft launch com 10% do tráfego e plano de rollback
O sandbox só tem valor se for idêntico ao ambiente de produção, com dados sintéticos e limites reais. Um roteiro com 40 ou mais casos de teste, incluindo os caminhos de erro, encontra falhas antes da exposição pública. Os casos de borda que mais aparecem no pós-lançamento são sempre os mesmos.
- Depósito duplicado por duplo clique ou webhook repetido.
- Saque em fila com saldo travado e estorno parcial.
- Ordem executada durante pico de volatilidade, com spread alargado.
- Queda ou atraso do feed de preços e bloqueio de execução.
- Cadastro com documento de país bloqueado ou idade inválida.
- Sessão expirada no meio da confirmação de ordem.
- Chargeback aberto depois de saque já processado.
- Teste de carga simulando evento econômico e alta de cripto ao mesmo tempo.
| Caso de teste | Sandbox sem casos de borda | Sandbox com 40+ casos
|
|---|---|---|
| Depósito duplicado | Descoberto no pós-lançamento, com saldo inflado | Corrigido antes de qualquer exposição pública |
| Saque em fila | Suporte sobrecarregado na primeira semana | Fluxo validado com aceite documentado |
| Queda do feed de preços | Ordens executadas com preço defasado | Bloqueio automático testado e aprovado |
Abrir 100% do tráfego no primeiro dia é a pior decisão de lançamento. O soft launch com cerca de 10% do tráfego revela falha de pagamento em escala controlada, com impacto limitado no suporte e na reputação. Funcionalidades novas entram por feature flags, ativadas por grupo de usuários, e cada release precisa de plano de rollback escrito e testado — além de um canal de status público para comunicar incidente sem depender de resposta individual.
Depois do go-live, a operação passa a ser medida. Os indicadores que importam nos primeiros 90 dias são conversão de cadastro para primeiro depósito, tempo até o primeiro depósito, taxa de aprovação de KYC, tempo médio de liberação de saque, tickets por usuário ativo e retenção na quarta semana. Um roteiro de três fases funciona bem: semanas 1 e 2 com monitoramento diário e correção de falhas; semanas 3 a 6 com testes A/B em onboarding e no fluxo de saque; semanas 7 a 12 com revisão de payout, ajuste de exposição por ativo e ampliação gradual do tráfego.
A conclusão prática é que a customização se organiza como projeto de engenharia, não como ajuste de aparência. Definir fornecedor, jurisdição, custo e prazo; executar marca, produto, risco e testes nessa ordem; validar cada camada antes de avançar; e lançar de forma gradual com rollback pronto. Quem segue essa sequência chega ao dia do lançamento com checklist assinado — e com o painel configurado exatamente como foi testado.
