
Agentes compartilhados são agentes de IA configurados para serem usados por mais de uma pessoa, com permissões e regras de acesso definidas pela organização. O ponto central é que o agente não é um objeto solto: ele carrega um prompt de sistema, fontes de conhecimento e ferramentas, e o compartilhamento é um ato de governança, não apenas de geração de link.
A cena é típica de times brasileiros em ascensão: você montou um agente que responde dúvidas internas com base numa pasta do SharePoint. Funciona perfeito no seu login. Na hora de liberar para o time, o receio de alguém editar as instruções sem querer, ou de o agente mostrar um contrato que a pessoa não deveria ver, trava a ação. Essas preocupações não são paranoia: são exatamente os pontos que determinam se o agente vira padrão ou é abandonado na primeira semana.
O que muda quando você entende o mecanismo por trás do compartilhamento é a confiança para escalar. A regra de herança de permissão, a diferença entre plano de controle e plano de dados, e a curadoria da base de conhecimento são os três assuntos que separam um piloto instável de um ativo da equipe.
- Um agente compartilhado é um pacote de configuração — prompt de sistema, ferramentas, fontes de conhecimento e permissões — publicado para uso coletivo, com papéis de administrador e usuário.
- O agente opera sempre com a identidade de quem o invoca, respeitando as permissões de acesso do usuário sobre as fontes de dados; isso impede vazamentos de documentos restritos.
- Em execução em nuvem, o agente pode rodar em segundo plano, com checkpoints e aprovação humana antes de ações irreversíveis; a orquestração multiagente divide tarefas entre subagentes com contexto isolado para reduzir custo e melhorar qualidade.
- Como o compartilhamento de um agente muda a natureza do ativo: de prompt individual para processo versionado e auditável.
- O mecanismo de herança de permissão que faz o mesmo agente responder de forma diferente para duas pessoas — e como testá-lo antes de liberar.
- Por que a execução em nuvem e a orquestração multiagente são o caminho para tarefas longas, sem estourar o contexto nem o custo.
- O que separa times que conseguem escalar agentes de times que ficam presos na duplicação e na base desatualizada.
O que é um agente compartilhado?
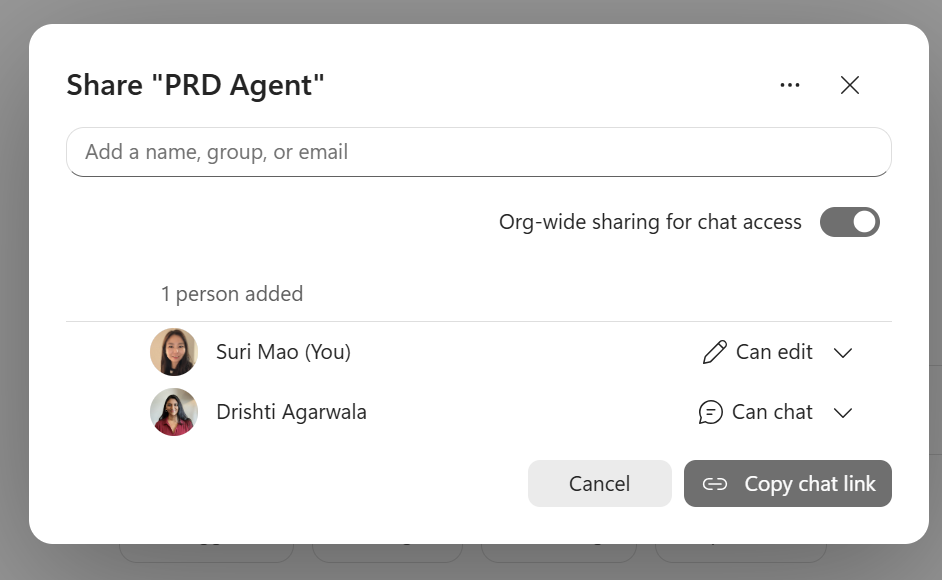
O compartilhamento de agentes não é uma feature cosmética. Quando um prompt vira um agente compartilhado, ele deixa de ser um texto que você copia e cola: vira um pacote declarativo com prompt de sistema versionado, ferramentas, fontes de conhecimento indexadas e política de permissões. O ativo da equipe passa a ser o processo completo — quem pode editar, o que o agente acessa, quando ele roda e como as respostas são auditadas. Essa é a base para reutilização sem risco.
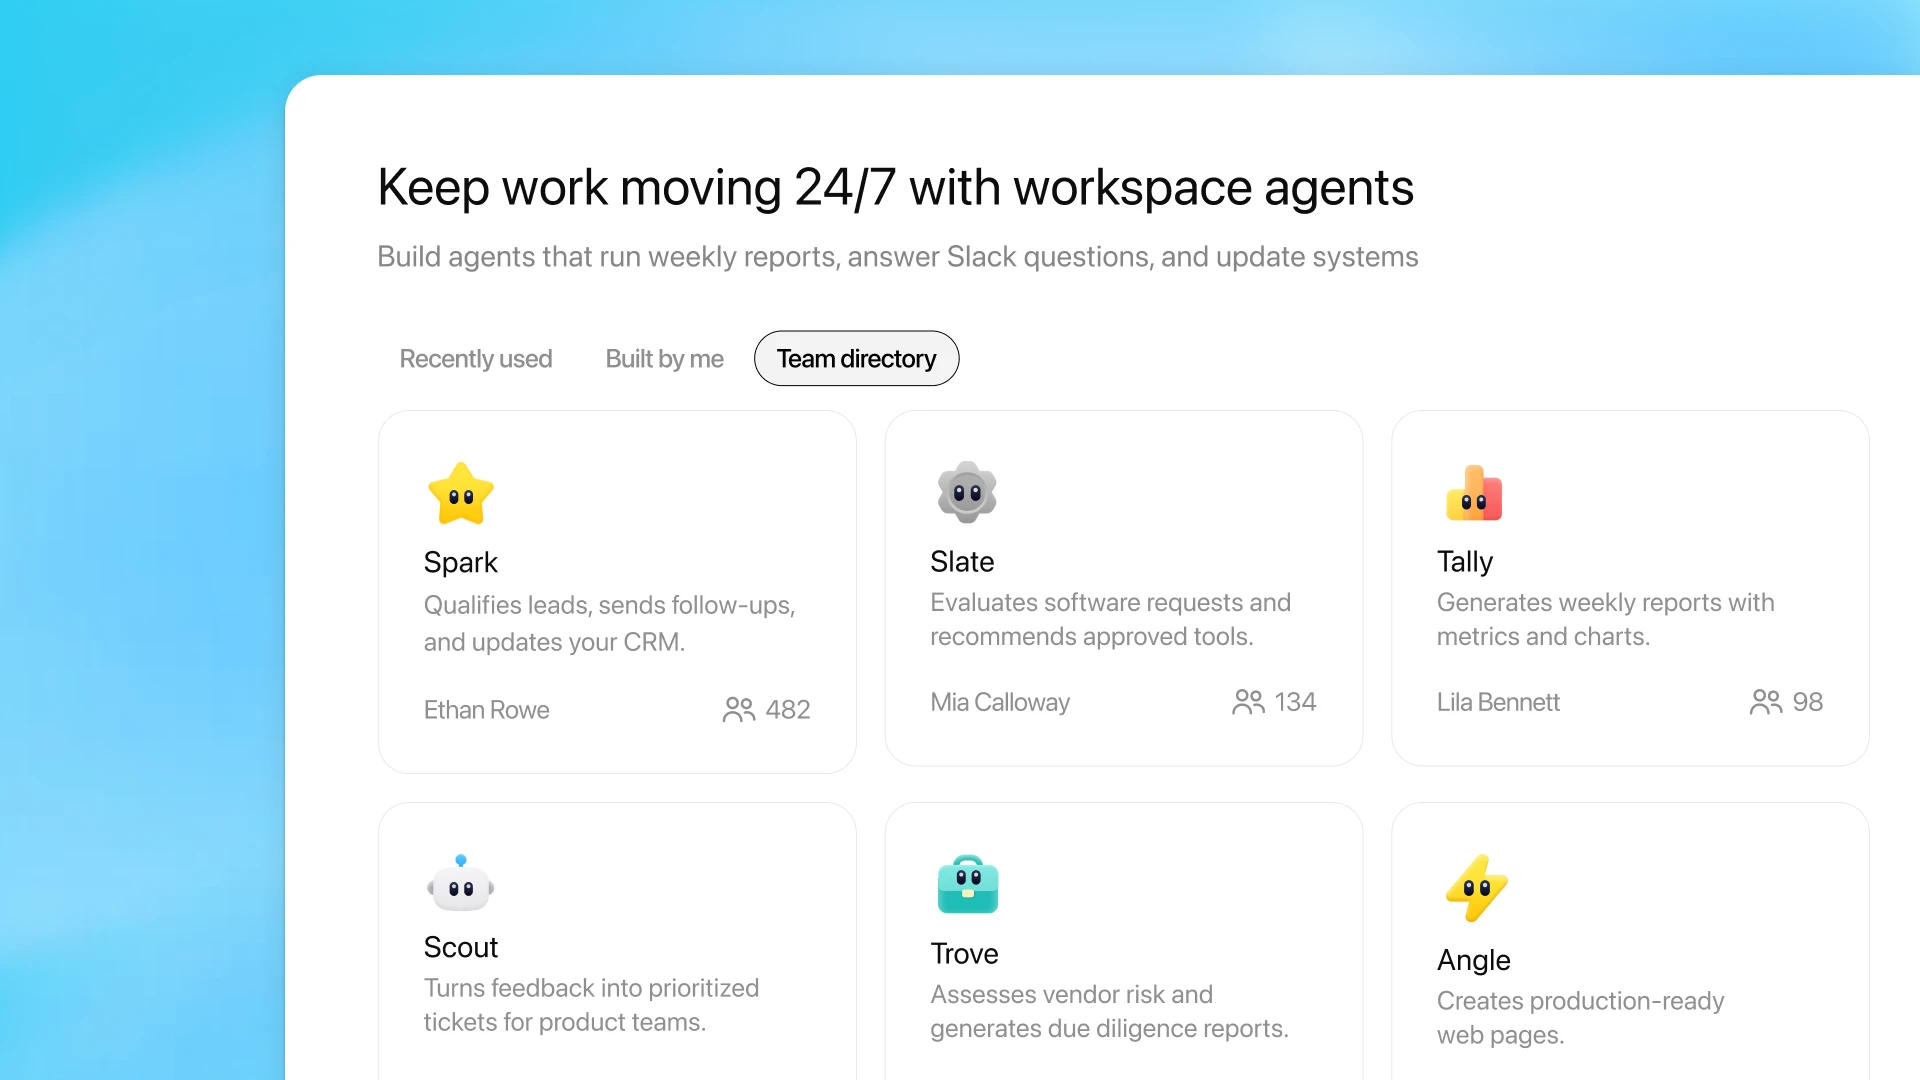
Agente individual x agente compartilhado: a diferença que muda o jogo
Um agente individual é privado: só você vê, só você usa. Um agente compartilhado é aquele cuja configuração, base de conhecimento e permissões são publicadas para mais de uma pessoa — um time, um departamento ou toda a organização.
A diferença central não está no modelo de IA, mas no controle. No individual, você é dono, editor e único usuário. No compartilhado, surgem papéis: proprietário, administrador e usuário. Isso muda como o agente é mantido, auditado e escalado.
Prompt de sistema, ferramentas e fontes de conhecimento: o pacote declarativo
As instruções do sistema definem a personalidade, as regras e o escopo do agente. As ferramentas são as funções que ele pode chamar, como enviar e-mail, consultar CRM ou criar tarefa. A base de conhecimento são os documentos indexados para recuperação (RAG).
Juntos, esses três elementos formam o cérebro do agente. No compartilhamento, todos eles são versionados e protegidos, para que ninguém altere sem rastro.
Permissões e o mecanismo de herança
O compartilhamento acontece no plano de controle, não no plano de dados
O compartilhamento configura quem pode ver, editar e invocar o agente. Isso é o plano de controle. A execução em si — quando o agente consulta dados e toma ações — roda no plano de dados, com a identidade de quem invoca.
Essa separação é o que garante que o agente nunca enxergue mais do que o usuário que o chamou. A configuração é compartilhada, mas a autorização de acesso aos dados é individual. Na prática, eu prefiro separar esses planos desde o início; evita confusão quando alguém pede acesso indevido.
Herança de permissões: por que o mesmo agente responde diferente para duas pessoas
O agente coletivo herda as permissões do usuário que o executa. Se você tem acesso ao relatório financeiro e seu colega não, o agente pode citar o relatório para você e não para ele.
Exemplo real: o agente de suporte usa uma base no SharePoint. Um analista júnior não tem permissão para ler contratos de clientes. Quando ele pergunta algo que exigiria esse contrato, o agente deve responder que não tem acesso à fonte necessária.
Antes de liberar um agente para o time, rode o teste de permissão negativa: com um usuário de teste que não tem acesso a determinado documento, peça ao agente que recupere esse documento. A resposta correta é uma recusa clara.
Modos de execução
Execução síncrona ou em segundo plano: quando o agente espera você
Na execução síncrona, o agente responde enquanto você está conectado, no chat. Na execução assíncrona, ele roda em segundo plano na nuvem, conclui a tarefa e notifica depois. O agente compartilhado não roda offline; sempre depende de uma infraestrutura de nuvem para processar as respostas. A vantagem da execução em segundo plano é que você não fica olhando a tela: o agente trabalha enquanto você faz outras coisas. Essa mudança transforma a relação com a ferramenta — de chat interativo para trabalhador silencioso.
Níveis de compartilhamento e papéis
Privado, pessoa específica, organização inteira e link público
Existem quatro níveis principais: privado, compartilhado com pessoas específicas, compartilhado com toda a organização, e link público. Cada nível tem riscos e controles diferentes.
O link público é o mais perigoso, pois qualquer pessoa com o link pode usar o agente, mesmo fora da empresa. Por isso, raramente é recomendado para agentes com acesso a dados internos.
Quando cada nível faz sentido — e quando vira risco
Privado é para uso pessoal ou testes. Pessoa específica funciona para um time pequeno que valida o agente. Organização inteira é adequado quando o agente já passou por revisão e tem dono claro. Link público só para agentes sem nenhuma informação sensível.
O erro comum é pular do privado para a organização inteira sem o estágio intermediário de validação com um grupo pequeno.
Revisão obrigatória: o portão entre o piloto e a organização
Antes de liberar um agente para a organização inteira, deve existir uma revisão obrigatória: um administrador ou comitê confere as instruções, as fontes de conhecimento e as permissões.
Essa revisão previne que um agente mal configurado ou com fontes desatualizadas seja usado por dezenas de pessoas e cause danos de credibilidade.
Proprietário, administrador e usuário: as três chaves
O proprietário é quem criou o agente e tem controle total. O administrador pode editar instruções, fontes e permissões. O usuário apenas conversa com o agente, sem alterar a configuração.
Separar esses papéis é fundamental para que o compartilhamento não vire bagunça. Nem todo mundo precisa editar o prompt.
O que acontece quando o administrador edita as instruções?
Quando um administrador edita as instruções do sistema, a mudança vale para todos os usuários imediatamente, a partir da próxima execução. Por isso, versionar é essencial.
Uma edição mal pensada pode alterar o comportamento do agente para todo o time, então é recomendado testar em ambiente privado antes de publicar.
Versionamento do prompt de sistema em equipe
O versionamento guarda o histórico de alterações das instruções, permitindo reverter para uma versão anterior se algo quebrar. Em times maduros, cada mudança é acompanhada de um registro de quem alterou e por quê.
Sem versionamento, o agente vira uma caixa-preta e a confiança do time despenca na primeira alteração que der errado.
Execução em nuvem e orquestração multiagente
Contêiner isolado, estado persistido e checkpoints
Na execução em segundo plano, o agente roda em um contêiner isolado na nuvem, com estado persistido. Checkpoints salvam o progresso para que a tarefa possa ser retomada se algo falhar.
Isso dá robustez a tarefas longas: o agente não precisa recomeçar do zero se houver uma interrupção.
Quando uma tarefa passa de alguns minutos, eu costumo optar pela execução em segundo plano; é mais confortável para o time.
Aprovação humana antes de ações irreversíveis
Ações como enviar e-mail externo, alterar registro em ERP ou executar deploy devem ter aprovação humana obrigatória. O agente pausa e espera um sim antes de prosseguir.
Essa fila de aprovação evita que um agente automatizado cause danos irreversíveis por engano.
Subagentes com contexto isolado e o fim do estouro de contexto
Em tarefas complexas, o agente principal pode delegar partes a subagentes, cada um com sua própria janela de contexto. O agente principal recebe apenas o resumo, não toda a conversa.
Isso evita o estouro de contexto e melhora a qualidade, porque cada subagente foca em uma parte específica do problema.
Lista de tarefas compartilhada e handoff entre agentes
Em um fluxo multiagente, os agentes podem compartilhar uma lista de tarefas e fazer handoff: um agente termina uma etapa, outro assume a próxima, sem perder o fio.
Esse padrão é útil para processos de várias etapas, como triagem de lead seguida de rascunho de resposta e depois agendamento.
Custo de token por tarefa: por que dividir compensa
Dividir uma tarefa entre subagentes com contextos menores reduz o número de tokens processados por tarefa. Em vez de carregar todo o histórico em um único contexto gigante, cada subagente processa apenas o necessário.
Em times que compartilham agentes, essa economia se multiplica e ajuda a manter o custo de inferência sob controle.
Marketplace interno e governança da organização
Catálogo, dono e revisão antes de publicar
Um marketplace interno de agentes funciona como um catálogo onde cada agente tem um dono, uma descrição clara e um fluxo de revisão antes de ser publicado. Isso evita que qualquer pessoa crie um agente sem supervisão.
O catálogo centraliza a descoberta e reduz a duplicação, porque o time sabe o que já existe.
Times de 5 a 50 pessoas: onde o compartilhamento rende mais
Em times de 5 a 50 pessoas, o custo de curadoria se dilui e o benefício da padronização aparece rápido. A comunicação ainda é direta, então ajustes no agente são fáceis de coordenar.
É a faixa ideal para começar: escopo enxuto, dono único e reuniões rápidas para alinhar mudanças.
Acima de 200 usuários: por que a duplicação explode
Sem marketplace interno e revisão, organizações com mais de 200 usuários tendem a criar agentes quase idênticos, porque ninguém sabe o que o outro já fez. A duplicação dispara o custo de inferência sem retorno proporcional.
A curadoria de portfólio e a busca por catálogo passam a ser obrigatórias nessa escala.
Trilha de auditoria: quem usou, o que acessou e qual versão do prompt
A trilha de auditoria registra cada execução do agente: quem invocou, quais fontes foram acessadas, qual versão do prompt estava ativa e se houve aprovação humana. Isso é essencial para investigar incidentes e demonstrar conformidade com a LGPD.
Sem trilha, o agente coletivo vira uma superfície de risco sem possibilidade de rastreamento.
Casos de uso reais
Padronizar suporte, triagem de leads e onboarding
Um agente compartilhado de suporte garante que todos os atendentes usem a mesma base de conhecimento e o mesmo tom. Na triagem de leads, ele resume a conversa e sugere o próximo passo. No onboarding, responde dúvidas de novos colaboradores a partir da documentação interna.
Esses são usos onde a padronização traz ganho imediato, pois reduzem inconsistência e retrabalho.
Relatórios semanais e revisão de contratos
O agente pode consolidar dados de várias ferramentas para montar um relatório semanal, ou revisar um contrato extenso e apontar cláusulas de risco. Em execução em segundo plano, ele entrega o resultado sem que o time precise parar.
Essas tarefas longas se beneficiam da execução em nuvem e da aprovação humana antes de enviar o relatório final.
Atendimento de primeira linha em canal de mensagem
Integrado à ferramenta de mensagens da empresa, o agente responde a perguntas comuns no próprio canal, sem que o usuário precise abrir outra ferramenta. Isso tira o agente da aba isolada e o coloca no fluxo de trabalho.
A experiência melhora porque a resposta aparece no contexto da conversa, não em uma janela separada.
Comparação com GPTs personalizados e agentes de assistente
O que muda em permissão, execução e governança
GPTs personalizados individuais são limitados à conta do criador. Agents de workspace e agentes de assistente integrados trazem compartilhamento organizacional, execução em nuvem e herança de permissões.
A diferença prática é que um GPT compartilhado por link não respeita as permissões do usuário de forma nativa; um agente organizacional sim.
Workspace agents, Copilot agents e GPTs: nomes diferentes, escopos diferentes
Workspace agents são agentes corporativos com foco em produtividade e integração com ferramentas do time. Copilot agents são agentes compartilháveis dentro do ecossistema de produtividade, com respeito às permissões do repositório de arquivos. GPTs personalizados são mais simples, voltados a instruções e conhecimento estático.
Cada nome atende a um grau diferente de complexidade e governança. A escolha depende do nível de controle que a organização precisa.
Confesso que já cometi o erro de tratar compartilhamento como um ato burocrático. Eu criava o agente, testava sozinho e depois enviava o link para o time, achando que estava resolvido. O resultado era previsível: alguém editava uma instrução sem querer, o agente começava a dar respostas estranhas, e a culpa caía em mim.
O que me fez mudar foi entender que o problema não era o agente, mas a ausência de um dono claro e de uma política de acesso. Quando passei a definir papéis, revisar permissões e versionar o prompt, o compartilhamento deixou de ser arriscado e virou rotina. É isso que vamos destrinchar agora.
Limites, cuidados e o que derruba um agente compartilhado
Segregação de dados e o medo de expor o prompt de sistema
As instruções do sistema contêm a lógica do agente, e expor esse texto pode revelar processos internos e regras de negócio. Por isso, o compartilhamento não deve expor o prompt para todos os usuários; apenas administradores devem vê-lo.
Além do prompt, as fontes de conhecimento podem conter informações sensíveis. A segregação de dados garante que o agente acesse apenas o que o usuário tem autorização, mas a exposição do prompt é um risco adicional de propriedade intelectual.
Agente compartilhado funciona com dados da empresa hospedados no Brasil?
Sim, desde que a infraestrutura do agente e as fontes de conhecimento estejam em nuvem ou servidores que atendam à LGPD. O processamento pode ocorrer fora do país, mas a empresa precisa garantir que os contratos de processamento estejam adequados.
Na prática, muitas organizações brasileiras ainda hesitam em subir documentos internos para agentes em nuvem estrangeira. A alternativa é usar provedores com data centers no Brasil ou manter a base de conhecimento em servidores locais, se a ferramenta permitir.
Por que o custo sobe quando o uso se multiplica
Cada execução de um agente consome tokens de inferência. Quando um agente é usado por dezenas de pessoas, o consumo cresce de forma não linear, especialmente se cada usuário fizer perguntas longas e repetitivas.
O compartilhamento amplifica o custo porque muitas execuções passam a rodar em paralelo. Sem limites por usuário e cache de respostas comuns, a conta de inferência pode sair do controle.
Limite por usuário, cache e escolha de modelo
Para conter custos, é possível definir limite de uso por usuário, ativar cache para perguntas repetidas e escolher um modelo mais enxuto para tarefas de baixa complexidade. Essas três medidas reduzem o gasto sem comprometer a qualidade na maioria dos casos.
O gargalo raramente está no modelo; está na ausência desses controles, que são mais operacionais do que técnicos.
Como medir retorno antes de liberar para a organização
Antes de escalar, meça o retorno em um grupo piloto: tempo economizado, redução de erros, satisfação do usuário. Compare com o custo de inferência e de curadoria.
Se o agente não gera retorno claro em um grupo pequeno, liberar para a organização inteira só multiplica o prejuízo. O piloto é o momento de ajustar escopo e fontes.
Erros que matam o agente na primeira semana
Compartilhar é só gerar um link? O mito que trava projetos
Esse é o mito mais comum: achar que compartilhar é copiar um link e enviar no grupo. Compartilhar sem definir papéis e revisar permissões é a receita certa para que o agente seja desconfigurado ou mostre informação errada.
O link é apenas o meio de acesso; o compartilhamento de verdade é o pacote de governança que vem junto.
Base de conhecimento desatualizada: o gargalo real
O modelo de IA não é o problema; a documentação que o agente consulta é. Se a base de conhecimento está desatualizada, o agente responderá com informação velha, e a confiança do time desaba em poucos dias.
Curadoria de conteúdo é contínua: alguém precisa ser dono da atualização das fontes, senão o agente vira um arquivo morto.
Falta de dono e de política de acesso: por que pilotos morrem
Sem um dono responsável pelo agente, ninguém atualiza o prompt, revisa permissões ou responde dúvidas. Sem política de acesso, qualquer um edita e quebra.
A maior parte dos projetos de agentes em empresas brasileiras ainda morre na fase de piloto, e o motivo mais citado é ausência de dono e de política de acesso, não limitação do modelo. Já vi times abandonarem bons agentes por falta de dono; a tecnologia não era o problema.
Agente que cruza CRM, e-mail e planilha: quando compensa
Cruzar várias fontes é tentador, mas aumenta a complexidade e o tempo de implantação. Um agente que integra CRM, e-mail e planilha pode levar semanas para ficar confiável, exigindo validação de dados e testes extensos.
Compensa quando o processo realmente exige visão unificada. Se a tarefa é simples, um agente com uma ou duas fontes bem tratadas é mais rápido e barato.
Escopo estreito, fontes tratadas e dono definido
A receita de sucesso para começar: escopo estreito, fontes de conhecimento bem cuidadas e um dono definido. Um agente que responde apenas dúvidas de onboarding, com base na documentação de RH, já gera valor sem risco. Não é preciso saber programar para criar e compartilhar um agente, desde que a plataforma ofereça interface visual; o essencial é entender o escopo e as permissões.
Depois que esse piloto funcionar, você amplia o escopo gradualmente, sempre mantendo o controle de versão e a revisão.
O checklist de pré-publicação e a herança da planilha
Revisão de permissões e teste com usuários reais
Antes de publicar, revise as permissões de acesso e teste com usuários reais de perfis diferentes. O teste de permissão negativa é obrigatório: peça para um usuário sem acesso tentar obter um documento restrito e confirme que o agente recusa.
Simular apenas com a conta do administrador não revela problemas de herança de permissão, porque ele tem acesso total.
Versionamento e plano de manutenção
Tenha versionamento ativo do prompt e um plano de manutenção das fontes de conhecimento. Defina quem é o dono, quem pode editar e qual a frequência de revisão da base.
Sem isso, o agente da equipe degrada em poucas semanas, mesmo que o modelo seja excelente.
O que a planilha compartilhada ensinou sobre permissão
A planilha compartilhada no Drive já tinha níveis de acesso: leitor, comentador, editor. O agente compartilhado herda essa lógica: nem todo mundo precisa editar o prompt, assim como nem todo mundo precisa editar a planilha.
Essa mentalidade de permissão mínima é o que evita a desconfiguração acidental.
Por que o agente é mais do que um macro com IA
Um macro automatiza uma sequência fixa de passos. Um agente compartilhado entende contexto, decide qual ferramenta usar e adapta a resposta conforme a permissão do usuário. É uma diferença qualitativa: o macro repete, o agente raciocina.
Compartilhar um macro é distribuir uma sequência; compartilhar um agente é distribuir um processo inteligente que respeita regras de acesso.
Do chat para o fluxo de trabalho: as ferramentas de mensagens como casa do agente
Integrar o agente à ferramenta de chat da empresa tira a necessidade de abrir outra aba. O usuário faz a pergunta no canal onde já está trabalhando, e o agente responde ali.
Essa integração aumenta a adoção porque reduz o atrito. Mas exige cuidado com permissões: o agente no chat deve respeitar as mesmas restrições do usuário.
Compartilhar sem expor: o novo desafio da propriedade intelectual
As instruções do sistema e a curadoria das fontes representam conhecimento proprietário da empresa. Compartilhar o agente sem expor esses detalhes para todos é um desafio de design de permissão.
Algumas organizações optam por separar o agente em duas camadas: uma visível para o usuário final e uma de configuração visível apenas para administradores.
Contexto isolado por subagente como padrão de qualidade
Em fluxos multiagente, manter o contexto isolado por subagente melhora a precisão e reduz alucinações, porque cada subagente se concentra em uma parte pequena da tarefa. O agente principal apenas orquestra.
Esse padrão se tornou referência para processos longos, como revisão de contrato e consolidação de dados.
Um agente compartilhado pode mostrar documento que eu não tenho acesso?
Não, desde que a herança de permissão esteja corretamente implementada. O agente opera com a identidade de quem o invoca, então se você não tem acesso a um documento, o agente não pode incluí-lo na resposta.
A falha ocorre quando a fonte de conhecimento é indexada sem respeitar as ACLs, ou quando o agente é configurado para contornar permissões. Por isso o teste de permissão negativa é essencial antes de liberar.
Três decisões práticas para escalar seus agentes com segurança
Na Prática · O Que Fica
- 01A Escolha Certa: Se o processo é executado por uma pessoa só e não alimenta ninguém, mantenha o agente privado. Se a saída alimenta outra pessoa, use compartilhado com papéis definidos. Se há mais de três etapas com aprovação no meio, parta para orquestração multiagente com checkpoints humanos.
- 02Ponto de Atenção: Muita gente acha que basta gerar um link. A verdade é que sem dono, revisão e teste de permissão negativa, o agente quebra na primeira semana e a culpa cai em quem compartilhou.
- 03Na Prática: Hoje, escolha um agente de escopo estreito, defina o dono, rode o teste de permissão negativa com dois perfis diferentes e só então libere para o time. Esse é o passo que transforma piloto em padrão.
A verdade escondida do compartilhamento é que, sem curadoria e marketplace interno, a organização gasta mais com duplicação de agentes quase idênticos do que com o próprio uso. Antes de querer mais agentes, construa um catálogo e uma rotina de revisão.
Compartilhar um agente não é um ato técnico isolado. É uma decisão de governança que exige dono, permissões e curadoria contínua. Se você reconheceu algum erro no próprio fluxo, não recomece do zero: ajuste o escopo e reforce o controle de acesso.
A ação imediata é escolher um agente de escopo estreito, definir quem é o administrador e rodar o teste de permissão negativa com dois perfis diferentes. A partir daí, o compartilhamento deixa de ser aposta e vira processo.
O que pouca gente sabe: A escolha entre agente privado, compartilhado ou orquestração multiagente não é sobre tecnologia. É sobre quantas pessoas consomem a saída e quantas etapas de aprovação existem. Decida pelo fluxo, não pela novidade.
